
AI-policy vs IT-policy – var går gränsen?
AI-policy vs IT-policy – var går gränsen? handlar i praktiken om att få nytta av AI utan att skapa otydlighet kring data, ansvar och kvalitet. Här får du en företagsnära modell som fungerar för svenska team, chefer och stödfunktioner.
Ladda ner mallen
Policy-/riktlinjemall eller besluts-/undantagsformulär. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Varför frågan är viktig nu
AI används redan i mejl, möten, dokument, analyser och kundnära arbetsflöden. Problemet är sällan att företag saknar idéer. Problemet är att idéerna snabbt sprids mellan verktyg, personer och datatyper utan gemensam struktur.
För svenska företag blir därför ai-policy vs it-policy en styrningsfråga snarare än en ren teknikfråga. Målet är inte att bromsa användningen, utan att göra det tydligt vad som är tillåtet, vem som ansvarar för resultatet och när användningen behöver dokumenteras.
AI-policy fördjupningAI-policyai-policy vs it-policy
Så kan ett företag använda guiden praktiskt
Börja i ett verkligt arbetsflöde: ett dokument som ska sammanfattas, en rutin som ska förbättras, en mall som ska skapas eller ett beslut som behöver bättre underlag. Undvik att starta med abstrakta AI-principer som ingen i vardagen kan omsätta.
Knyt punkten till syfte, data, ägare och mänsklig granskning så att arbetet blir styrbart i vardagen.
Beskriv vilken kontroll som behövs: godkänt verktyg, tillåten data, ansvarig roll och hur uppföljningen ska ske.
Gör regeln praktisk nog för ett teammöte: vad får göras direkt, vad kräver granskning och vad ska stoppas?
Koppla beslutet till AI-registret så att användningen kan följas upp även när fler team börjar använda arbetssättet.
Använd punkten som ett samtalsstöd för chefer och medarbetare, inte bara som policytext.
Säkerställ att den mänskliga granskningen är tydlig: vem kontrollerar svaret och mot vilka kriterier?
När varje användningsfall beskrivs med syfte, datatyp, ansvarig och granskningspunkt blir det också lättare att föra in återkommande användning i AI-registret. Det ger ledning, IT, HR och juridik en gemensam bild utan att varje test behöver bli ett stort projekt.
Visuella arbetsstöd
De här tre stödgrafikerna sammanfattar hur ni kan gå från idé till kontrollerad användning: process, risknivå och promptkvalitet.
Exempel på gränsdragning
AI-policy vs IT-policy
Så hänger policys ihop
Risker att hantera innan ni skalar upp
AI-risker uppstår ofta i glappen: mellan användare och chef, mellan IT och verksamhet, eller mellan en smart prompt och den data som faktiskt matas in. Därför ska kontrollpunkter ligga nära arbetsflödet.
Dokumentera undantag och avvikelser så att företaget lär sig var policyn behöver förtydligas.
Sätt ett enkelt mått för uppföljning, till exempel antal godkända användningsfall, avvikelser eller förbättrade rutiner.
Gör kontrollen proportionerlig: låg risk ska vara lätt att hantera, högre risk ska kräva tydligt godkännande.
Avsluta med en konkret ägare och ett datum för nästa översyn.
Inför arbetssättet i fem steg
Gör steget enkelt nog att nästa team kan använda det utan att behöva tolka om hela arbetssättet.
Skriv ner ett exempel, en ansvarig roll och en kontrollpunkt så att steget går att upprepa.
Om steget kräver expertkunskap varje gång är rutinen för svår; förenkla den innan den sprids.
Lägg resultatet i en mall eller checklista så att nästa test börjar från samma nivå.
Följ upp vad som saknades i första testet och förbättra rutinen innan fler team kopierar den.
Checklista för ansvarig chef
| Fråga | Praktisk betydelse | Rekommenderad kontroll |
|---|---|---|
| Vilket problem löser detta? | AI ska kopplas till faktisk verksamhetsnytta, inte bara nyfikenhet. | Skriv syfte och förväntad effekt i en mening. |
| Vilken information används? | Datatypen avgör risknivå, verktyg och behov av godkännande. | Klassificera data innan test i skarpa ärenden. |
| Vem granskar svaret? | AI kan ge fel, missa undantag eller låta säkrare än den är. | Sätt mänsklig granskning före beslut, publicering eller kundkontakt. |
| Ska användningen dokumenteras? | Återkommande eller affärskritisk användning behöver spårbarhet. | Lägg in verktyg, syfte, ägare, datatyp och risk i AI-registret. |
Viktigt om juridik och regelefterlevnad
Guiden är praktisk information, inte juridisk rådgivning. Om användningen berör personuppgifter, känsliga uppgifter, automatiserade beslut eller högrisknära processer bör ni stämma av mot er dataskyddsrutin, AI-policy och relevant expertis.
För många företag räcker det första steget långt: förbjud känslig data i öppna verktyg, använd godkända miljöer, dokumentera återkommande AI-användning och se till att en människa ansvarar för resultatet.
Relaterade guider
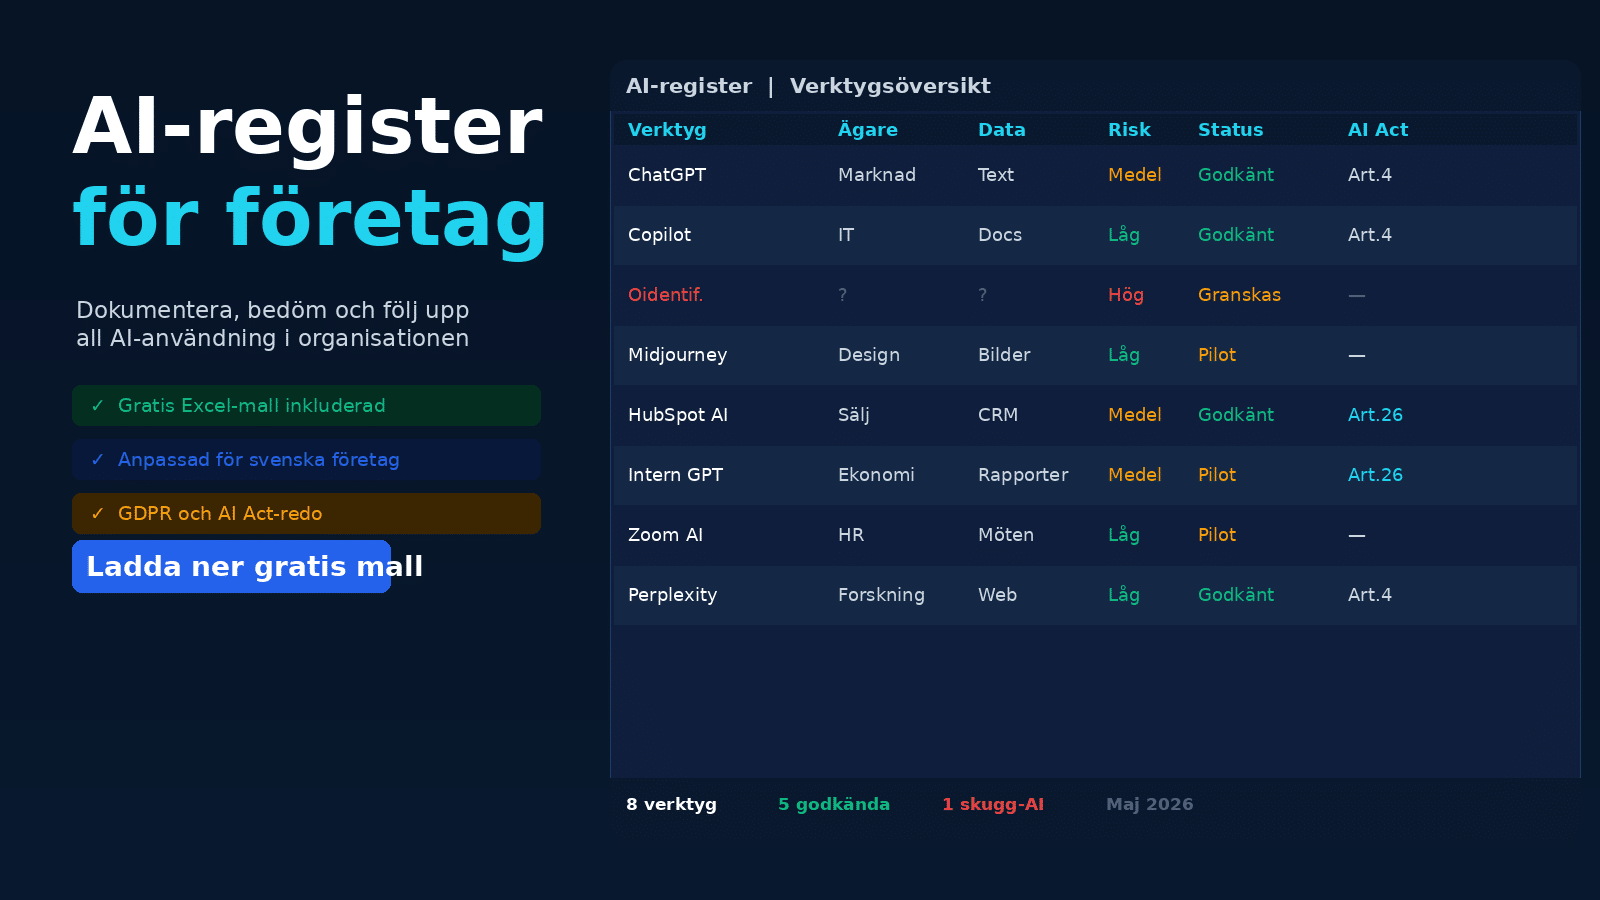
Ladda ner AI-policy-mall
Gör AI-användningen spårbar med enkel struktur: syfte, ägare, datatyp, risknivå och granskning.
Källor och vidare läsning
IMY om AI och dataskydd · EU-kommissionen om AI Act