
AI-register
för företag
Få kontroll över vilka AI-verktyg er organisation använder, vem som äger dem, vilken data de hanterar och vilken risk de innebär.
- Gratis Excel-mall inkluderad – redo att använda direkt
- Anpassad för svenska företag och GDPR-krav
- Kopplar AI-register, AI-policy och AI Act i ett paket
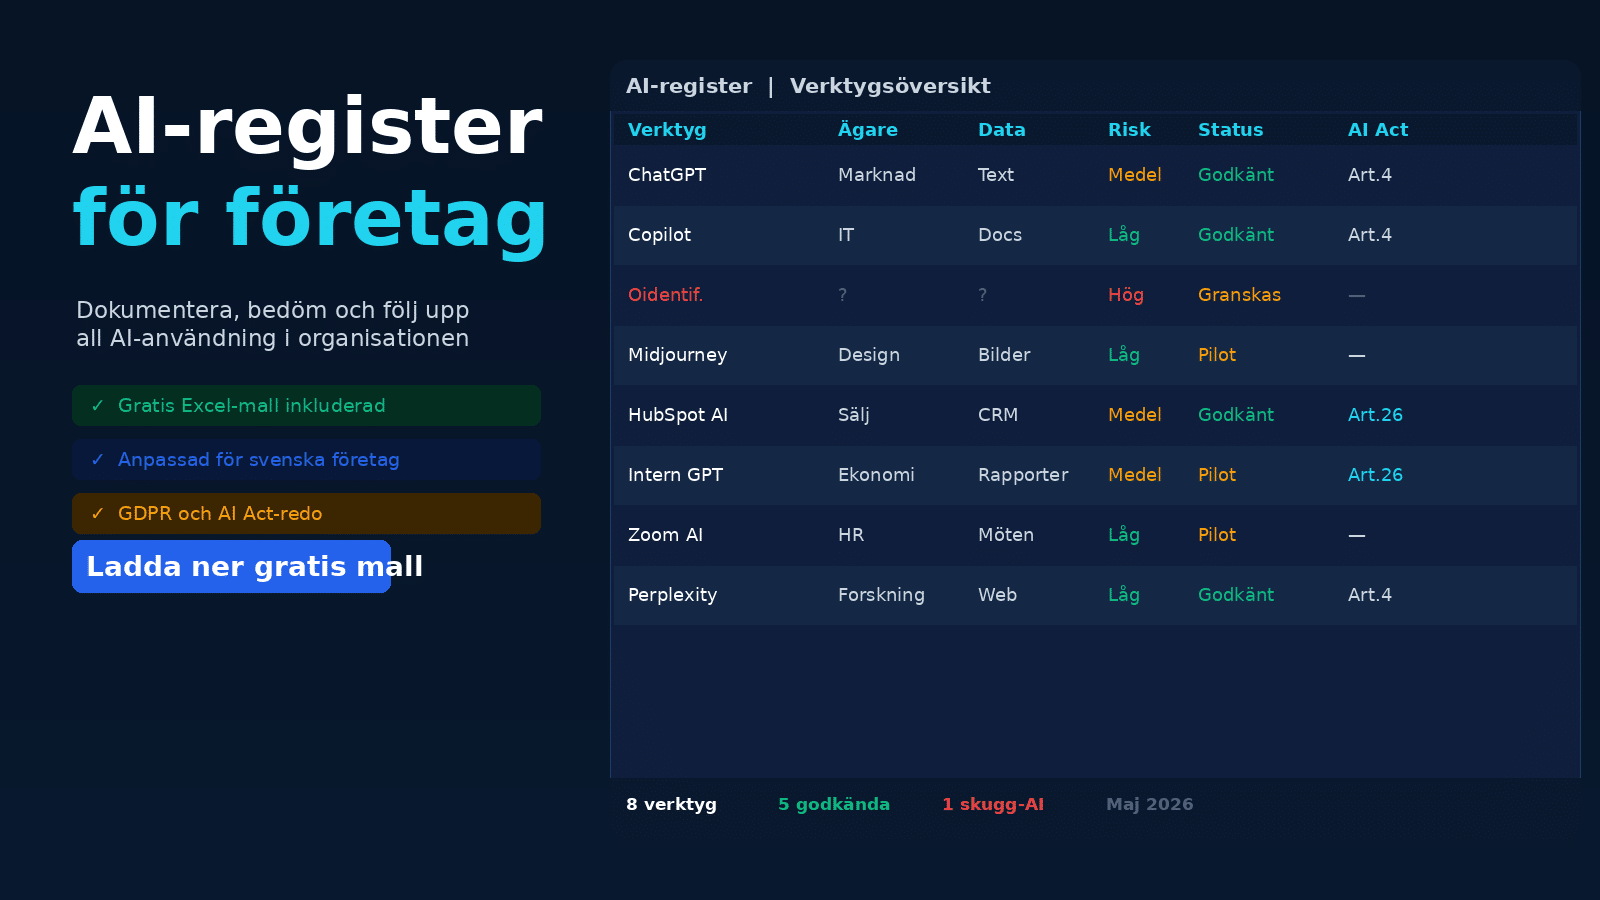
Ett AI-register är en strukturerad intern förteckning över de AI-system och AI-verktyg som organisationen använder, utvärderar eller har förbjudit. Registret dokumenterar vad verktyget gör, vem som äger det, vilken data det hanterar och vilken risk det bedöms innebära. Det är inte ett lagkrav att kalla dokumentet för just ”AI-register” – men att ha dokumentationen på plats är en förutsättning för att uppfylla ansvarsskyldigheten i GDPR, AI Act och intern AI-policy.
Varför behöver ditt företag ett AI-register nu?
Fyra konkreta skäl som motiverar arbetet – oavsett bransch och storlek.
Skugg-AI är ett verkligt problem
Undersökningar visar att de flesta anställda i dag använder minst ett AI-verktyg som IT-avdelningen och ledningen inte känner till. Det kallas skugg-AI och innebär okontrollerade dataflöden, otydligt ansvar och ökad risk för läckage.
GDPR kräver att ni vet vad som händer med data
Enligt GDPR är ni personuppgiftsansvariga för all behandling ni initierar – inklusive när en anställd matar in kunddata i ChatGPT eller Copilot. Utan ett register är det omöjligt att uppfylla registreringsplikt, begränsa behandling och hantera rättighetsförfrågningar korrekt.
EU:s AI Act ställer krav på dokumentation
Merparten av AI Act-reglerna gäller från och med 2 augusti 2026. Artikel 4 kräver att driftsättare av AI-system säkerställer att berörd personal har tillräcklig AI-kompetens. Artikel 26 ställer krav på instruktioner, mänsklig kontroll och uppföljning för högrisksystem. Båda kräver att ni vet vilka system ni använder.
AI-policy utan register är tandlös
Många organisationer har tagit fram en AI-policy, men utan ett register vet ingen vilka verktyg policyn faktiskt gäller för. Registret kopplar policy till praktik och gör det möjligt att faktiskt följa upp att reglerna efterlevs.
Vad ska ett AI-register innehålla?
Det finns inget officiellt format – men dessa fält täcker det mesta du behöver dokumentera för intern styrning, GDPR och AI Act-förberedelser.
Verktyg/system
Namn och version på AI-verktyget, t.ex. ChatGPT, Microsoft Copilot, intern LLM.
Syfte och användningsfall
Vad används verktyget till? Textredigering, analys, beslutsunderlag eller automatisering?
Ansvarig ägare
Vem i organisationen är ansvarig för verktyget och ansvarar för att det används rätt?
Avdelning/team
Vilken del av verksamheten använder verktyget – marknad, HR, ekonomi, kundservice?
Leverantör och datacenter
Vem levererar verktyget och var finns servrarna? EU, USA eller annan jurisdiktion?
Datakategorier
Vilken typ av data behandlas – personuppgifter, kunddata, affärsinformation, känsliga uppgifter?
Personuppgifter ja/nej
Tydlig markering om personuppgifter hanteras, som utlöser GDPR-krav och notering i behandlingsregistret.
Risknivå
Klassificering: Låg, Medel eller Hög. Baseras på datakänslighet, påverkan på individer och graden av automatisering.
Mänsklig kontroll
Finns det en mänsklig granskning av utdata? Hur kritisk är den? Gäller framför allt vid automatiserade beslut.
AI Act-koppling
Är systemet ett högrisksystem enligt AI Act bilaga III? Hänvisning till Artikel 4 (AI-kompetens) eller Artikel 26 (driftsättarkrav)?
Status
Godkänt, Pilot, Granskas, Begränsat bruk eller Ej tillåtet. Kopplas direkt till AI-policy.
Granskningsdatum
När ska posten nästa gång granskas? Rekommenderas: kvartalsvis för Medel och Hög risk, halvårsvis för Låg.
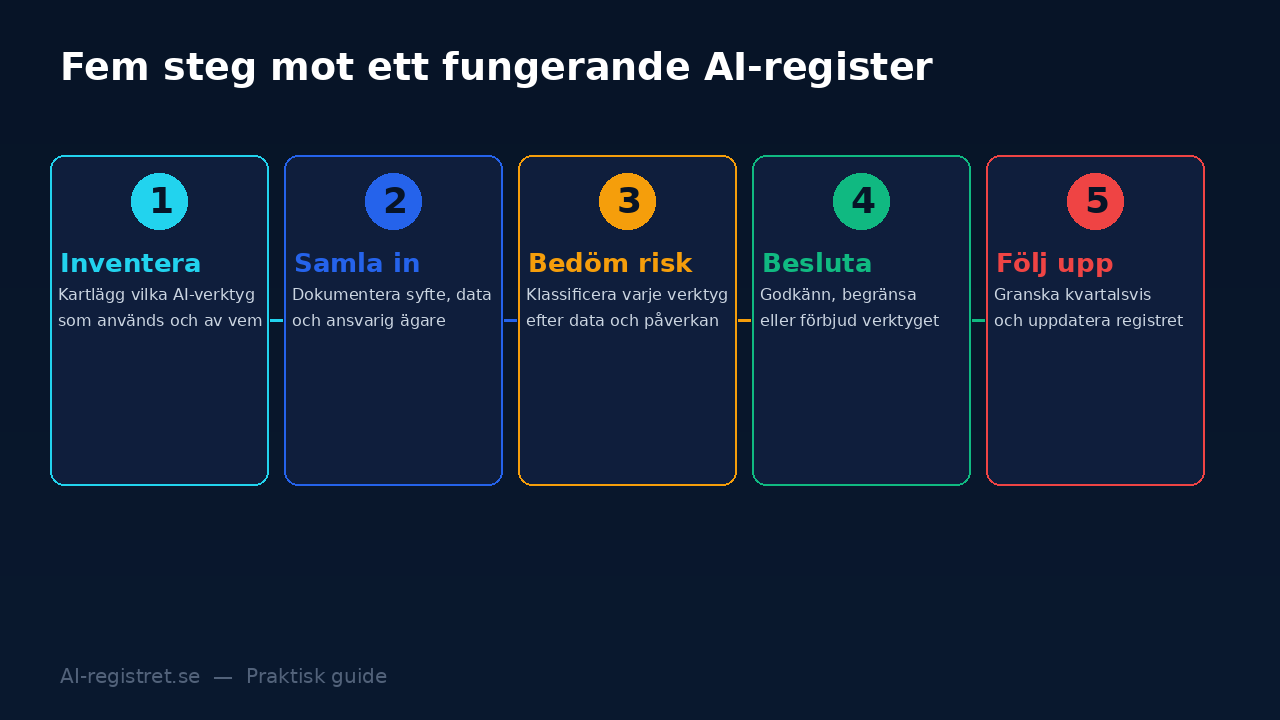
Fem steg för att komma igång
Registret behöver inte vara perfekt från dag ett – det ska vara levande och praktiskt användbart.
Detaljerat arbetsflöde
Inventera AI-användning
Fråga aktivt i varje team och avdelning vilka AI-verktyg som används – officiellt och inofficiellt. Inkludera inbyggda AI-funktioner i befintliga system som Microsoft 365, HubSpot och Salesforce.
Samla in information
För varje identifierat verktyg: dokumentera syfte, ansvarig, leverantör, datatyper och hur ofta det används. Använd mallen för att inte glömma fält.
Bedöm data och risk
Gå igenom varje post med ett enkelt frågebatteri: Behandlas personuppgifter? Ingår affärskritisk information? Är beslutsfattandet automatiserat? Vilken påverkan kan ett misstag ha?
Besluta om status
Sätt status för varje verktyg: Godkänt, Pilot, Begränsat bruk eller Ej tillåtet. Koppla till er AI-policy och informera berörda teams.
Etablera uppföljning
Bestäm vem som äger registret och sätt en kalenderpost för kvartalsvis genomgång. Nya verktyg ska läggas in inom 30 dagar från att de börjar användas.
Kom igång på 60 minuter
Hur bedömer du risknivå?
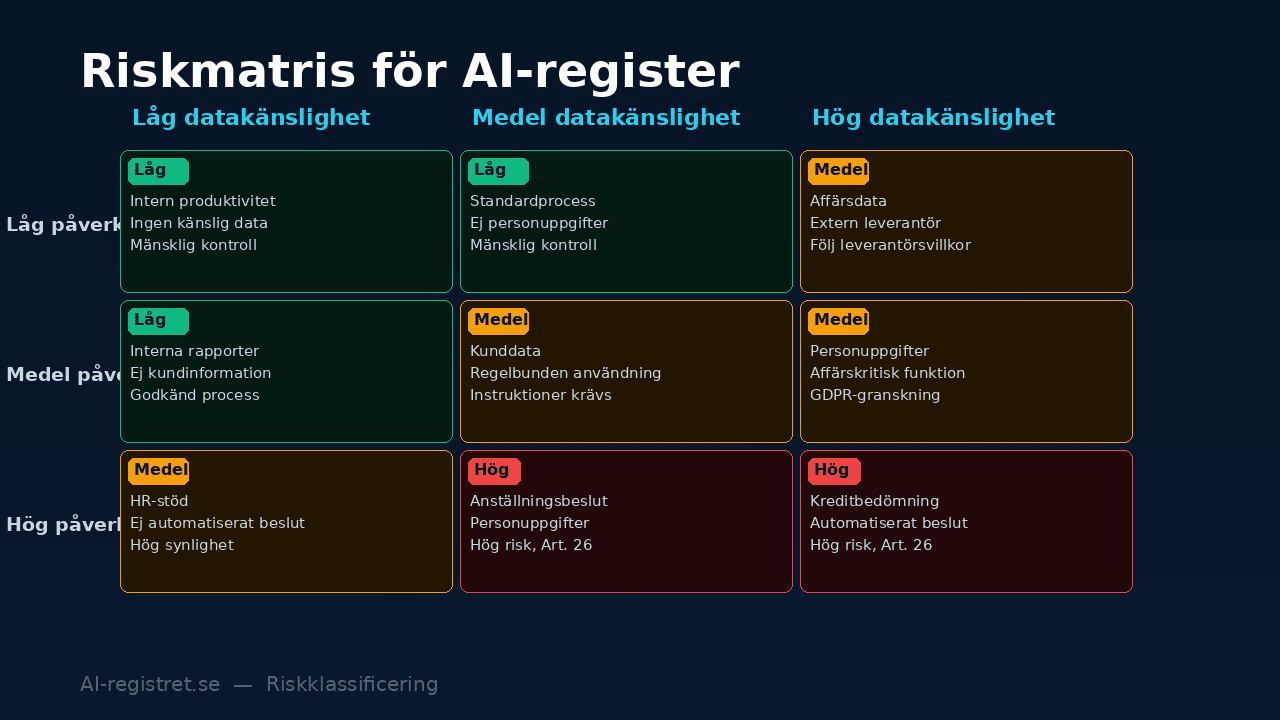
Du behöver inte anlita jurister för att sätta en risknivå. Ställ tre enkla frågor för varje verktyg:
Intern text utan PII = Låg. Affärsdata = Medel. Personuppgifter, känsliga uppgifter = Hög.
Liten intern konsekvens = Låg. Påverkar kunder eller beslut = Medel. Påverkar rättigheter eller säkerhet = Hög.
Nej, alltid mänsklig granskning = sänker risk. Ja, automatiserat beslut om person = Hög.
Notera: Matrisen är ett praktiskt starthjälpmedel, inte juridisk rådgivning. Kontakta juridisk rådgivare vid tveksamheter om högrisksystem.
Tre dokument som hänger ihop
AI-register, AI-policy och lista över godkända AI-verktyg fyller tre olika funktioner – och hänger tätt ihop.
📋 AI-register
Vad ni har. En levande förteckning över alla AI-system och AI-verktyg i organisationen – med ägare, data, risk och status. Det är fakta och verklighet.
→ Ladda ner AI-register mall📜 AI-policy
Vad som är tillåtet. Era regler för hur AI får och inte får användas – vilken data, vilka syften, vilka ansvarar och hur incidenter hanteras.
→ Läs mer om AI-policy🛠️ Godkända AI-verktyg
Vad ni får använda. En kommunicerad lista over godkända verktyg och deras status. Minskar skugg-AI och gör det enkelt för anställda att veta vad som är OK.
→ Se AI-verktyg för företag5 vanliga misstag att undvika
Dessa misstag gör att AI-registret slutar fungera i praktiken.
Bara lista officiella verktyg
Skugg-AI är det verkliga problemet. Om ni bara dokumenterar det ni officiellt köpt in missar ni halva bilden. Fråga aktivt i varje team.
Glömma ägare och granskningsdatum
Utan en namngiven ägare och ett datum för nästa granskning blir registret en statisk lista som föråldras snabbt.
Blanda godkänt, pilot och förbjudet
Ha alltid en tydlig statuskolumn. Annars vet ingen vad som faktiskt är tillåtet att använda.
Behandla det som ett engångsprojekt
AI-landsskapet förändras snabbt. Registret måste vara levande – med fasta rutiner för uppdatering när nya verktyg introduceras.
Ignorera personuppgifter hos leverantören
Kontrollera alltid leverantörens databehandlingsavtal, serverplats och om er data används för träning. Det är inte enbart IT:s ansvar.
Vem bör äga AI-registret?
Det beror på organisationens storlek och struktur, men här är de vanligaste alternativen:
Vanligast i medelstora och stora företag. IT har teknisk insikt men behöver affärssidans input.
Lämpligt i organisationer med GDPR-krav och känslig datahantering. DPO har mandat och kopplingen till behandlingsregister är naturlig.
Bra i organisationer där AI-användning är spridd i verksamheten och behöver styras ur ett ledningsperspektiv.
Börjar bli vanligare i större organisationer. Om rollen finns, är det ett naturligt hem för AI-registret.
Registret kräver input från flera funktioner. IT, legal, HR, affärsutveckling och kommunikation behöver alla bidra med sin del av bilden.
Gratis AI-register mall för svenska företag
Ladda ner vår Excel-mall och börja dokumentera er AI-användning i dag. Mallen är förberedd med exempelrader, instruktioner och formler.
- Fält för verktyg, ägare, data, risk och AI Act-koppling
- Statuskategorier: Godkänt, Pilot, Granskas, Ej tillåtet
- Ifyllda exempelrader som guide
- Instruktionsblad med förklaring av varje fält
- Anpassad för svenska termer och EU-regelverk
Ladda ner gratis
Ingen registrering krävs för att ladda ner grundmallen.
Ladda ner AI-register mall →Format: Excel (.xlsx) • Direkt nedladdning • Gratis
Relaterade mallar:
Vanliga frågor om AI-register
Svar på de frågor vi får mest från svenska företag.
Fördjupa dig vidare
Guider, mallar och artiklar som passar bra som nästa steg.
Källor och referenser
- EU AI Act Service Desk – Implementeringstidslinje
- EU AI Act Artikel 4 – AI-kompetens
- EU AI Act Artikel 26 – Driftsättarens skyldigheter (högrisk)
- IMY – Artificiell intelligens och dataskydd
- IMY – AI-förordningen
- DIGG – Inför en AI-policy (generativ AI)
Senast uppdaterad: maj 2026. Informationen på denna sida är praktisk vägledning och utgör inte juridisk rådgivning. Kontakta juridisk rådgivare vid specifika frågor om era skyldigheter.
Redo att sätta ordning på er AI-användning?
Ladda ner mallen, börja inventera och lägg grunden för ett levande AI-register som ger er kontroll, trovärdighet och compliance-beredskap.