
GDPR och AI-förordningen: praktisk guide för svenska företag
AI Act ersätter inte GDPR. Den nya verkligheten är dubbel styrning: dataskydd för personuppgifter och AI-risk för systemets påverkan. Börja med inventering, riskklassning och bevisbar kontroll.
GDPR styr personuppgifter. AI-förordningen styr risker i AI-system.
Om ett AI-verktyg använder personuppgifter gäller GDPR oavsett risknivå i AI-förordningen. Om AI-systemet dessutom används i ett högriskområde — till exempel rekrytering, utbildning, kredit, biometrik eller myndighetsnära beslut — krävs mer styrning, dokumentation, mänsklig kontroll och uppföljning.
Inventera AI
Lista alla AI-verktyg, även sådana som medarbetare använder informellt. Ange syfte, ägare, data, leverantör och risk.
Riskklassa
Skilj mellan låg risk, transparenskrav, högrisk och användning som kan vara förbjuden eller kräva extern juridisk bedömning.
Dokumentera
Visa varför AI används, vilka data som behandlas, vilken rättslig grund som gäller och hur mänsklig kontroll fungerar.
De viktigaste datumen att ha koll på
AI-förordningen trädde i kraft 1 augusti 2024 och tillämpas stegvis. Förbud mot vissa AI-praktiker och krav på AI-literacy började gälla 2 februari 2025. Regler för general-purpose AI började gälla 2 augusti 2025. Stora delar av förordningen börjar tillämpas 2 augusti 2026, medan vissa högriskkrav fasas in senare.
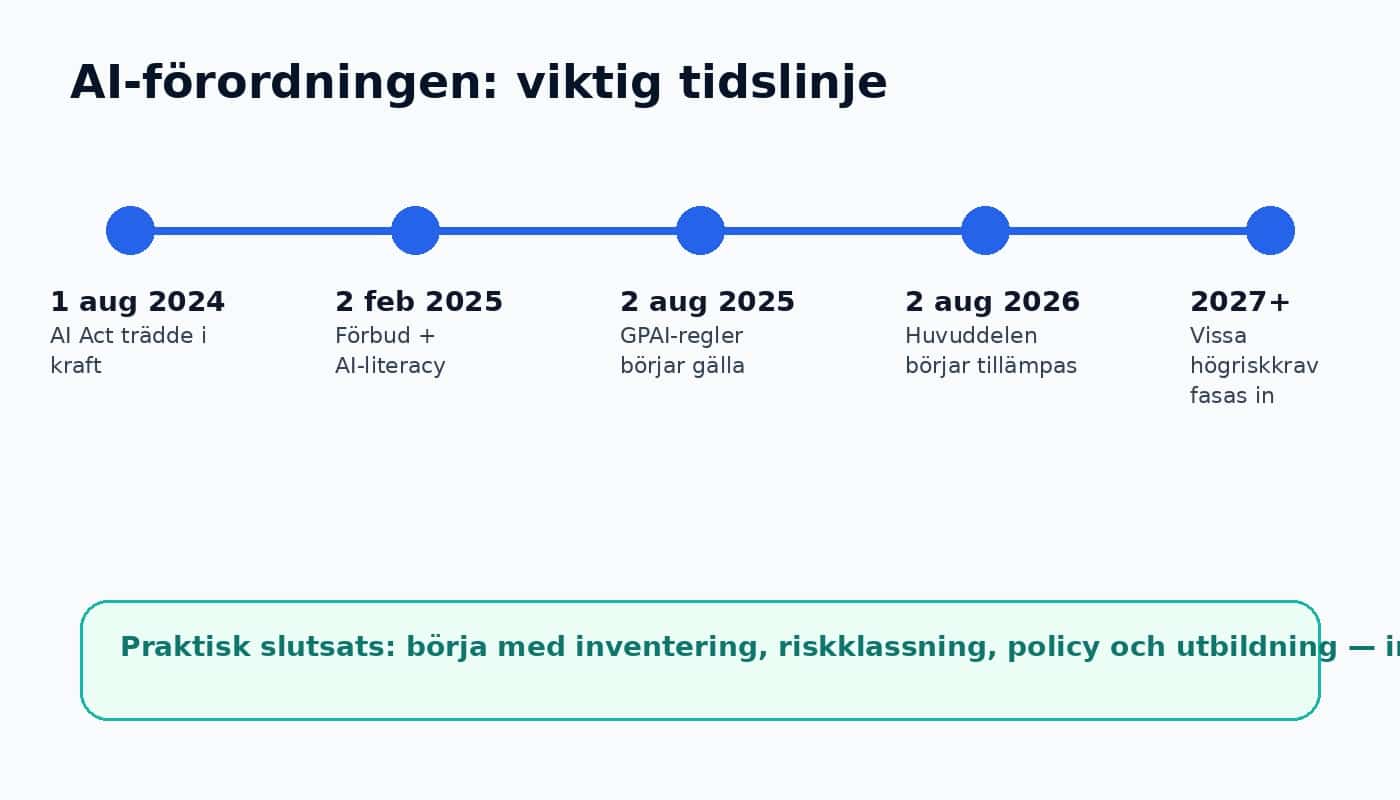
Fem frågor avgör vad ni behöver göra
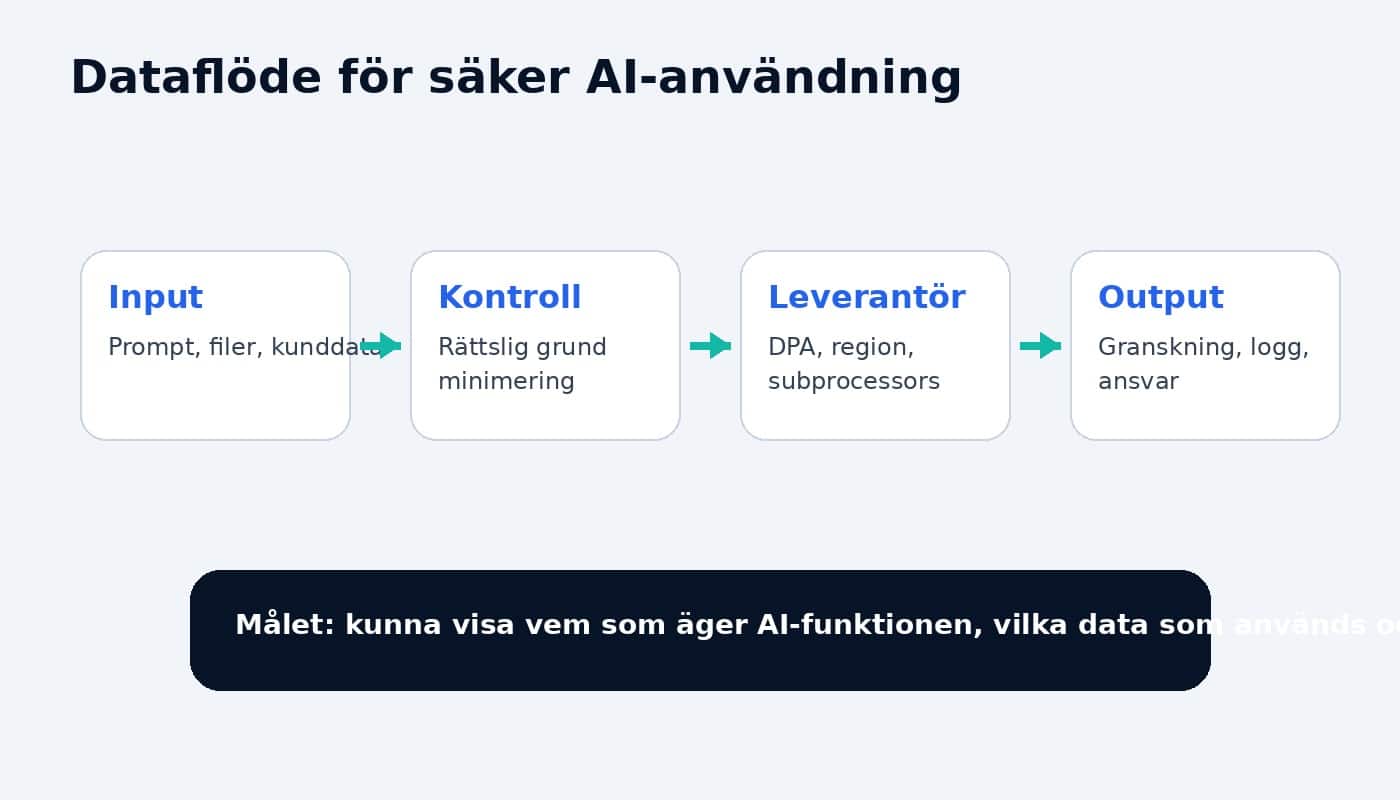
Det räcker inte att säga “vi använder AI ansvarsfullt”
En bra AI-process visar konkret vilka data som går in, vad leverantören får göra, vad som loggas och hur output granskas.
- Separera promptdata, loggdata, träningsdata och feedback.
- Ha en beslutad standard: ingen träning på kund-/besöksdata utan godkänd grund.
- Dokumentera retention per datakategori.
- Kontrollera om DPIA behövs innan driftsättning.
- Säkerställ mänsklig kontaktväg när AI påverkar individer.
AI Act i företagstermer
Låg/minimal risk
Intern sammanfattning, språkstöd, idéarbete eller enkel kunskapssökning utan personpåverkan. Kräver ändå policy, utbildning och rimliga säkerhetsregler.
Transparensrisk
Chatbot, AI-genererat innehåll eller funktioner där användaren möter AI. Lägg disclosure nära funktionen, inte bara i en policy i footern.
Hög risk
Rekrytering, kredit, utbildning, hälsa, biometrik, offentlig service eller beslut som påverkar individer. Kräver juridisk/privacy-granskning före go-live.
Så uppdaterar ni arbetet de kommande 30 dagarna
Gör detta först
- Skapa eller uppdatera AI-register.
- Identifiera AI-verktyg som behandlar personuppgifter.
- Sätt en AI-policy med tydliga no-go-regler.
- Inför AI-literacy för berörda roller.
- Granska leverantörer och träningsvillkor.
Undvik detta
- Att använda ChatGPT eller andra verktyg med kunddata utan kontroll.
- Att lita på samtycke som slentrianmässig lösning.
- Att sakna ägare för AI-funktioner.
- Att blanda ihop inferens, loggning och träning.
- Att publicera AI-policy utan att ändra arbetssätt.
Vill du göra det praktiskt?
Börja med AI-registret. Det ger en konkret överblick över syfte, data, ägare, risk och kontroll för varje AI-användning.
Officiella källor som guiden bygger på
- EU-kommissionen: AI Act och riskbaserad reglering
- EU-kommissionen: AI Act trädde i kraft 1 augusti 2024
- EU-kommissionen: General-Purpose AI Code of Practice
- IMY: dataskydd och personuppgiftsansvar
- EDPB: europeisk dataskyddsvägledning
Senast uppdaterad: 12 maj 2026. Guiden är praktisk information och ersätter inte juridisk rådgivning.