
ChatGPT för företag: från skugg-AI till kontrollerad nytta
ChatGPT kan spara tid i nästan varje avdelning. Men företagsnytta kommer först när användningen är styrd: rätt abonnemang, tydliga regler, AI-register, utbildning och kontroller för data.
ChatGPT är inte problemet. Ostyrd användning är problemet.
För svenska företag är frågan inte om medarbetare kommer använda generativ AI. Frågan är om användningen sker med rätt dataskydd, tydliga instruktioner och mätbara use cases. Börja med säkra arbetsuppgifter, utbilda användarna och skapa en enkel process för riskbedömning.
Ostyrd användning
- Medarbetare kopierar in kunddata.
- Ingen vet vilket konto eller vilken plan som används.
- Output används utan granskning.
- Ingen dokumentation av syfte, data eller ägare.
Styrd företagsanvändning
- Tydlig AI-policy och utbildning.
- Företagsabonnemang med admin och kontroller.
- AI-register för godkända use cases.
- Regler för data, promptar, kvalitet och mänsklig granskning.
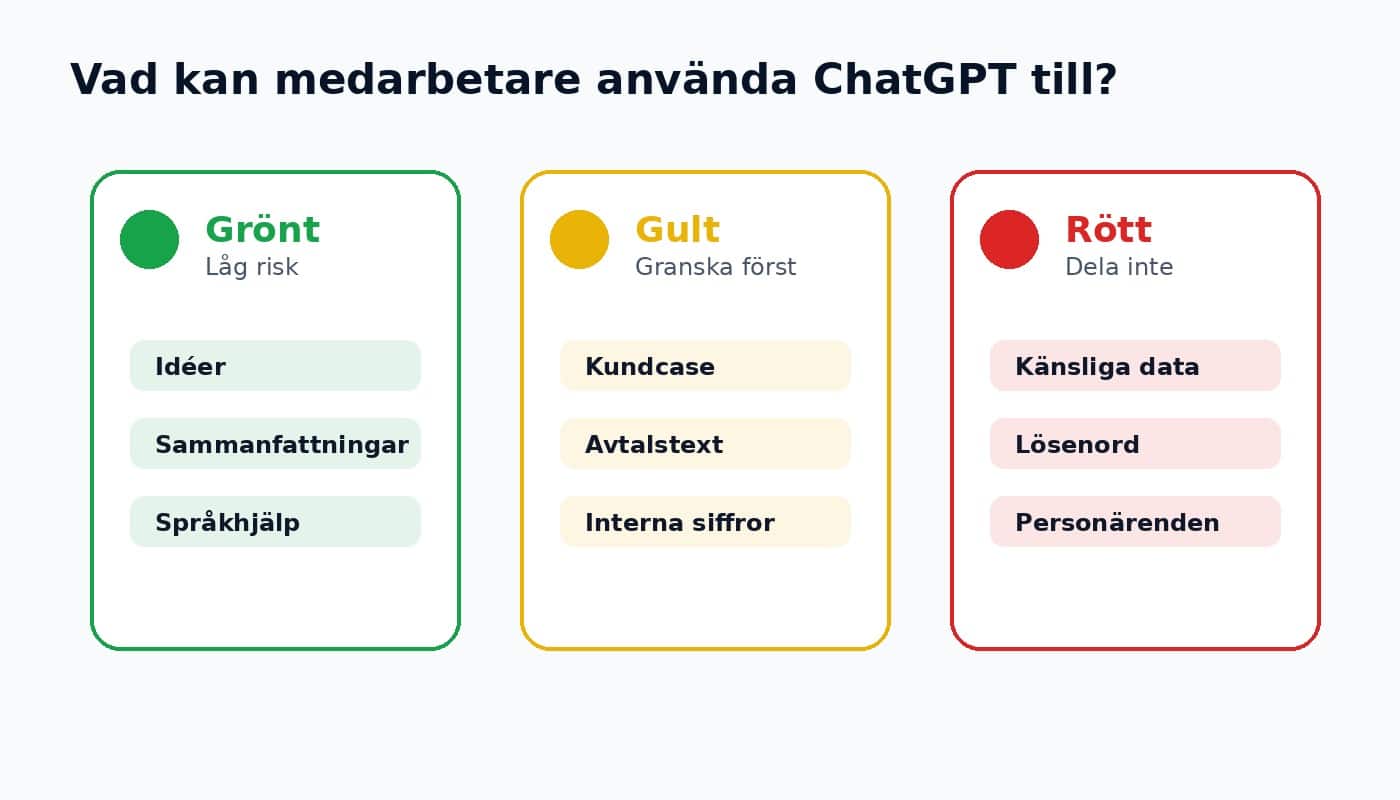
Vad får medarbetare använda ChatGPT till?
En bra intern regel är enkel nog att användas i vardagen. Dela användning i grönt, gult och rött.
Välj företagsläge innan ni skalar
För privat användning är risken ofta att data hamnar utanför företagets kontroll. För företagsanvändning bör ni välja en plan och ett arbetssätt som stödjer admin, åtkomst, datakontroller och avtal.
Kontrollera träningsvillkor
OpenAI anger normalt att data från företagsprodukter som ChatGPT Business/Enterprise inte används för modellträning som standard. Kontrollera alltid aktuella villkor, inställningar och DPA innan ni delar intern information.
Styr åtkomst
Använd central hantering, tydliga konton, MFA/SSO där det finns och avsluta åtkomst när personer byter roll eller slutar.
Logga use cases
Dokumentera vad verktyget används till, vilka data som får användas, vem som äger processen och hur output granskas.
De bästa startpunkterna för svenska företag
Försäljning
Förbered kundmöten, skapa frågebatterier, analysera offentliga webbsidor och skriva första utkast till uppföljningsmail.
Marknad
Ta fram kampanjidéer, rubriker, SEO-utkast, nyhetsbrev och versioner för olika målgrupper.
Support
Sammanfatta ärenden, föreslå svar, identifiera mönster och skapa kunskapsartiklar — men låt människor granska känsliga svar.
HR och internkommunikation
Skapa utbildningsmaterial och policyspråk. Undvik kandidatbedömning eller personärenden utan särskild granskning.
Ledning
Sammanfatta rapporter, skapa beslutspunkter och stresstesta planer. Använd inte AI-output som ensamt beslutsunderlag.
Juridik/compliance
Skapa checklistor och första utkast. Låt alltid ansvarig person granska sakfrågor, risk och rättsliga slutsatser.
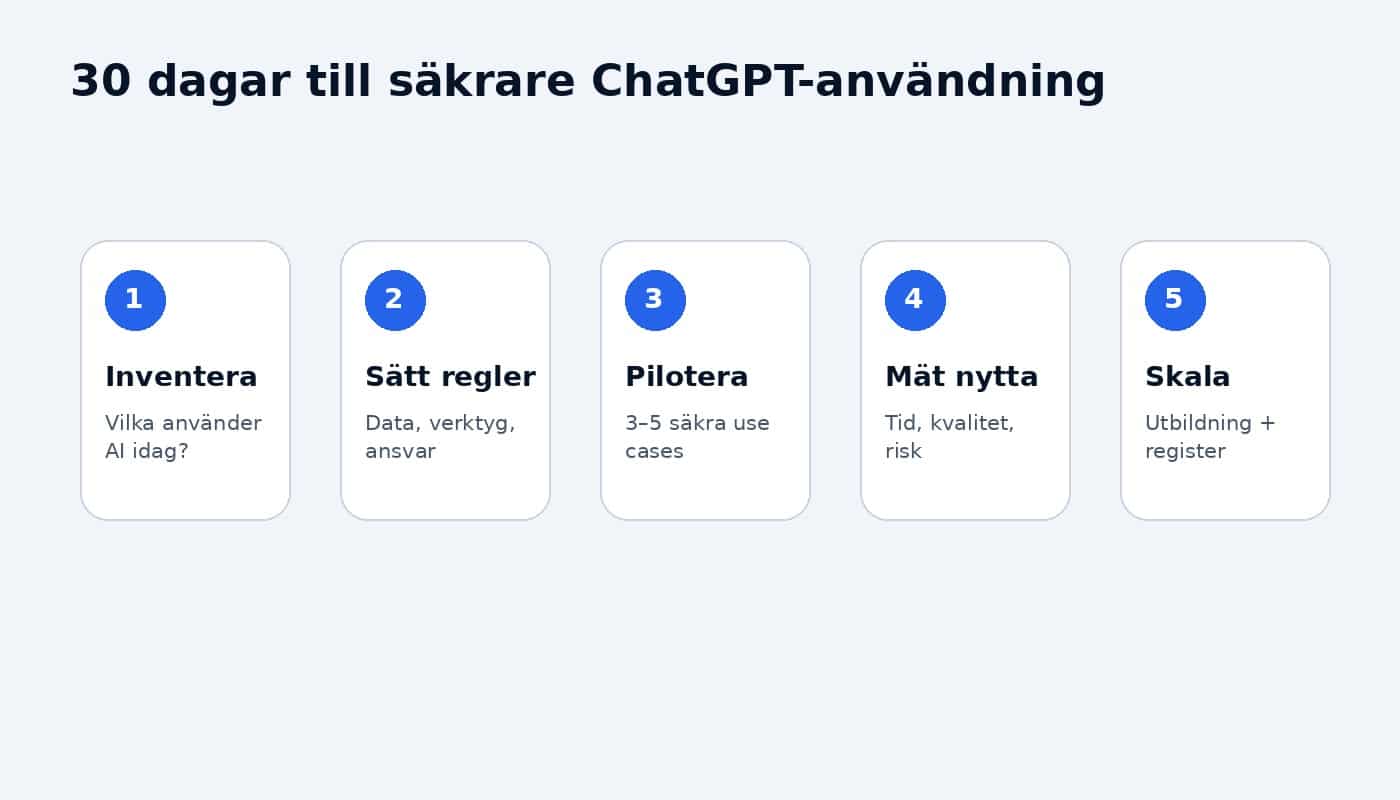
30 dagar till säkrare ChatGPT-användning
Det bästa sättet att införa ChatGPT är inte ett stort transformationsprojekt. Börja med en kontrollerad pilot och skala sedan.
- Vecka 1: inventera nuläge och skugg-AI.
- Vecka 2: skriv AI-policy och välj godkända verktyg.
- Vecka 3: kör 3–5 use cases med mätning.
- Vecka 4: utbilda fler, sätt AI-register och förbättra rutiner.
Det här bör stå i företagets ChatGPT-regler
Minimikrav
- Vilka verktyg och abonnemang som är godkända.
- Vilka datatyper som aldrig får delas.
- När mänsklig granskning krävs.
- Hur medarbetare rapporterar fel eller risker.
- Vem som äger AI-frågor internt.
Starka kontroller
- AI-register med syfte, data, ägare och risk.
- Promptmallar för säkra arbetsflöden.
- Leverantörsgranskning och DPA.
- Utbildning i AI-literacy och dataskydd.
- Återkommande review av användning och policy.
Vill ni få ordning direkt?
Kombinera AI-policy, AI-register och utbildning. Då blir ChatGPT ett styrt verktyg — inte en okontrollerad genväg.
Källor och kontrollpunkter
- OpenAI: Enterprise privacy och företagsdata
- OpenAI Help: hur data används för modellförbättring
- EU-kommissionen: AI Act
- IMY: dataskydd och personuppgiftsbehandling
- EDPB: europeisk dataskyddsvägledning
Senast uppdaterad: 12 maj 2026. Kontrollera alltid aktuella abonnemangsvillkor och juridiska krav för just er organisation.