
AI-policy • ansvar • svensk styrning
Vem på företaget ska äga AI-policyn?
AI-policyn bör inte ägas av “IT” bara för att den handlar om teknik. Den bör ägas av verksamheten, förankras i ledningen och förvaltas tillsammans med HR, IT, juridik, dataskydd och informationssäkerhet.
Ladda ner mallen
Policy-/riktlinjemall eller besluts-/undantagsformulär. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: en ägare, flera medansvariga
Det mest praktiska svaret är att AI-policyn bör ha en utsedd ägare i verksamheten, ofta en COO, complianceansvarig, säkerhetsansvarig, CIO eller annan ledningsnära roll med mandat att påverka arbetssätt. Men personen ska inte skriva och förvalta policyn ensam. AI-policy är en styrningsfråga som berör människor, data, verktyg, avtal, säkerhet och kundrelationer.
Därför behöver policyn en tydlig ansvarskedja. Ledningen ger mandat och beslutar risknivå. Verksamhetsägaren samordnar innehåll och uppföljning. HR ansvarar för utbildning och medarbetarregler. IT och informationssäkerhet hanterar godkända verktyg, åtkomst och tekniska skydd. Juridik och dataskydd granskar GDPR, avtal, tredjepartsrisker och gränsfall.
Poängen är inte att skapa en tung kommitté för varje AI-fråga. Poängen är att undvika ett vakuum där alla antar att någon annan äger policyn. Utan en namngiven ägare blir AI-policyn lätt ett dokument som publiceras en gång och sedan glöms bort.
Varför ägarskapet blivit viktigare 2026
AI-användning har gått från enskilda experiment till en normal del av arbetet. Medarbetare skriver, sammanfattar, analyserar, översätter, granskar och automatiserar med AI-stöd. Samtidigt blir regelbilden tydligare. EU:s AI Act trädde i kraft 2024, vissa krav började tillämpas 2025 och en större del av regelverket börjar gälla 2026. Det betyder att företag behöver mer än allmänna uppmaningar om att “vara försiktiga”.
En konkret förändring är att AI-kunskap och styrning behöver omsättas i vardagen. EU-kommissionens AI Act-information lyfter bland annat att AI literacy-krav började tillämpas den 2 februari 2025 och att huvuddelen av AI Act blir tillämplig den 2 augusti 2026. Det påverkar hur företag bör tänka kring utbildning, roller, dokumentation och intern kontroll.
För svenska företag finns även GDPR-perspektivet. IMY:s vägledning om GDPR och AI är en påminnelse om att personuppgifter, rättslig grund, informationssäkerhet, transparens och ansvar inte försvinner bara för att ett verktyg kallas AI. En AI-policy som saknar tydligt ägarskap riskerar därför att missa både praktiska risker och juridiska gränsdragningar.
Roller i praktiken: vem gör vad?
Ledningen bör äga frågan på den nivå där riskaptit, prioritering och resurser beslutas. Det betyder inte att vd ska uppdatera varje formulering i policyn, men ledningen behöver besluta vilken typ av AI-användning som är önskvärd, vad som kräver godkännande och vilka områden som är förbjudna eller pausade.
Verksamhetsägaren bör ansvara för att policyn fungerar i vardagen. Det är ofta den viktigaste rollen. En AI-policy som bara är juridiskt korrekt men inte passar sälj, HR, ekonomi, kundservice eller produktion kommer inte användas. Verksamhetsägaren bör därför samla in behov, tolka regler till praktiska arbetssätt och se till att policyn kopplas till AI-registret.
HR har en central roll eftersom policyn påverkar medarbetare, utbildning och beteenden. Det handlar om introduktion, kompetenskrav, chefstöd, intern kommunikation och vad som händer när någon bryter mot reglerna. AI Act-diskussionen om AI literacy gör HR ännu viktigare: kunskap behöver planeras, följas upp och dokumenteras, inte bara nämnas i en policy.
IT och informationssäkerhet bör äga verktygs- och kontrollfrågorna. Vilka AI-tjänster är godkända? Vilka data får matas in? Hur hanteras åtkomst, loggning, integrationer och leverantörsrisker? Juridik, dataskyddsombud eller extern rådgivare bör samtidigt granska personuppgifter, personuppgiftsbiträdesavtal, sekretess, immaterialrätt och högriskfrågor.
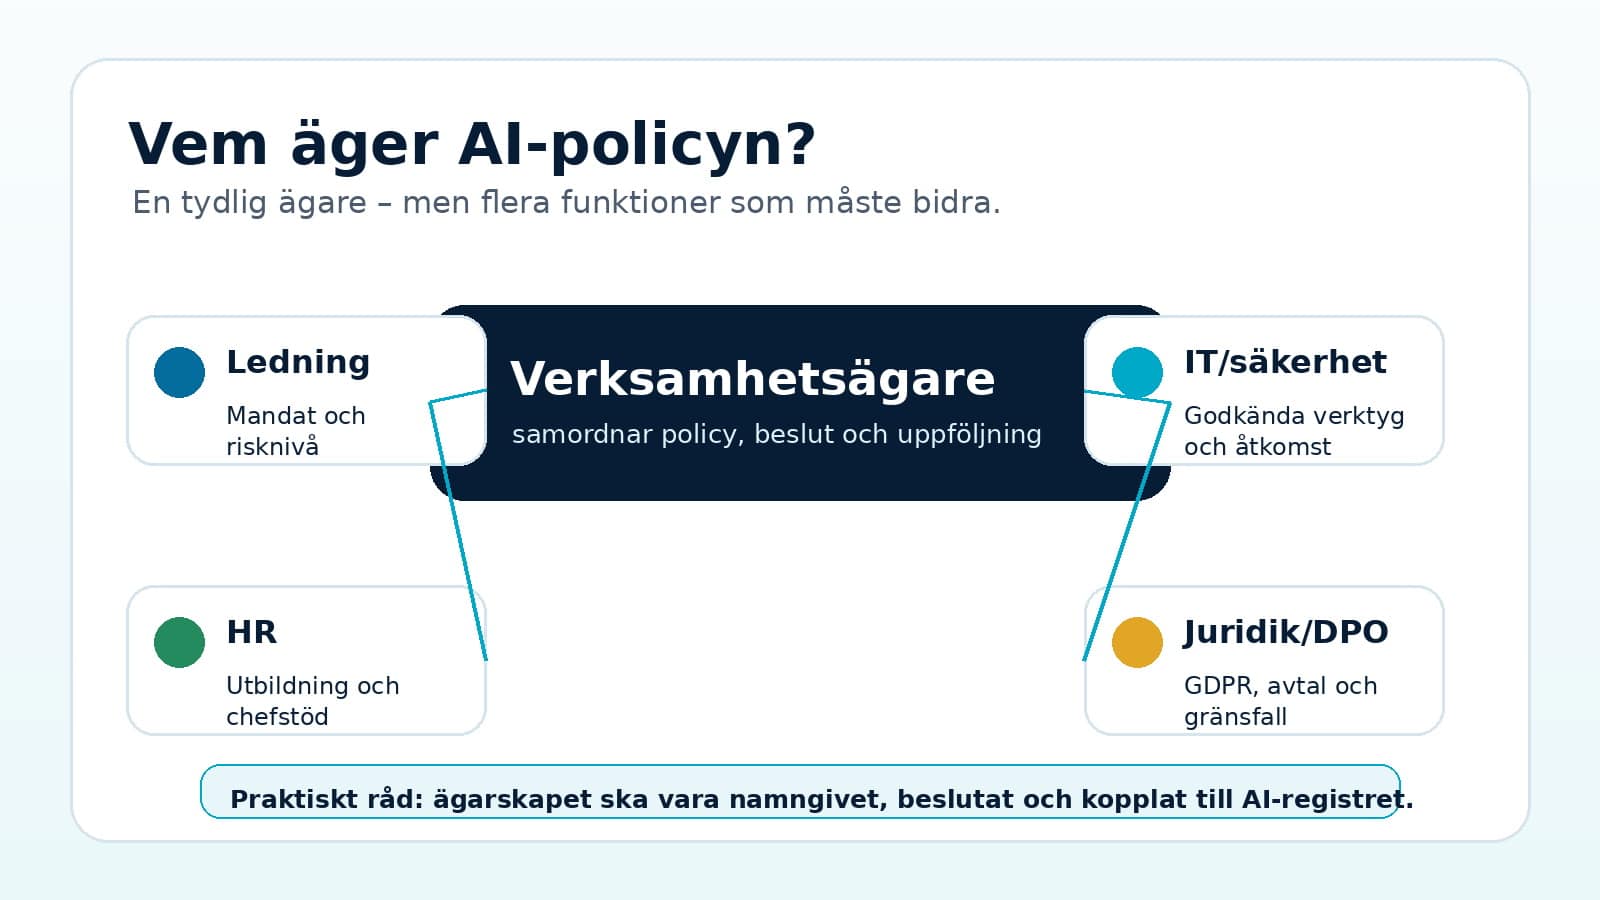
En enkel modell: RACI för AI-policyn
Ett praktiskt sätt att undvika otydlighet är att använda en enkel RACI-modell. Den behöver inte bli en stor konsultövning. Syftet är bara att avgöra vem som är ansvarig, vem som godkänner, vem som ska konsulteras och vem som ska informeras när policyn ändras eller tillämpas.
| Område | Ansvarig | Stöd/konsulteras | Exempel på beslut |
|---|---|---|---|
| Policyägare | Verksamhetsägare eller ledningsnära AI-ansvarig | Ledning, HR, IT, juridik | Vad policyn omfattar och hur den följs upp. |
| Mandat och risknivå | Ledningsgrupp | Juridik, säkerhet, verksamhetsägare | Vilka AI-flöden som kräver godkännande. |
| Medarbetarregler | HR | Chefer, juridik, verksamhet | Utbildning, onboarding och konsekvenser vid avsteg. |
| Godkända verktyg | IT/informationssäkerhet | Verksamhet, inköp, juridik | Vilka AI-tjänster som får användas och med vilken data. |
| Dataskydd och avtal | Juridik/DPO | IT, verksamhet, inköp | Personuppgifter, PUB-avtal, tredjelandsöverföring och kundkrav. |
För mindre företag kan samma person ha flera roller. Det är okej. Det viktiga är att rollerna är uttalade. Även ett litet bolag kan skriva “vd beslutar, verksamhetsansvarig förvaltar, IT-leverantör stödjer tekniskt och extern jurist granskar vid behov”. Det är betydligt bättre än att dokumentet saknar ägare.
Vanliga misstag när AI-policyn får fel ägare
Allt läggs på IT
IT kan styra verktyg och åtkomst, men äger sällan processerna där AI faktiskt används.
Juridik skriver men ingen inför
En juridiskt korrekt policy hjälper inte om medarbetare inte förstår den i vardagen.
Ledningen beslutar men följer inte upp
AI-policy behöver review-datum, ansvar och koppling till AI-registret.
HR glöms bort
Utan utbildning, chefstöd och kommunikation blir policyn snabbt passiv.
Ett annat vanligt misstag är att blanda ihop AI-policy med AI-strategi. Strategin beskriver vart företaget vill med AI. Policyn sätter reglerna för hur AI får användas. De behöver hänga ihop, men de har olika syften och ibland olika ägare.
Så kommer ni igång på 30 dagar
Börja med att utse en interim ägare. Vänta inte på den perfekta organisationsmodellen. Personen ska ha mandat att samla HR, IT, juridik, säkerhet och verksamhet, och ska kunna fatta eller lyfta beslut när policyn behöver avgränsas.
Inventera sedan vilka AI-verktyg och användningsfall som redan finns. Koppla policyn till ett AI-register, så att den inte bara blir en text utan ett styrsystem. Registret visar vilka verktyg som används, av vem, till vad, med vilken data och med vilken risknivå. Policyn beskriver reglerna. Registret visar verkligheten.
Sätt därefter en enkel review-rutin. Gå igenom policyn kvartalsvis eller när ni inför nya AI-verktyg, ändrar datatyper, skalar automation eller får nya kundkrav. Lägg också in en rutin för incidenter: vem kontaktas om någon matat in känslig information, upptäckt felaktiga AI-svar eller använt ett icke-godkänt verktyg?
Relevanta guider: AI-policy, så skapar du en AI-policy, förbjuda ChatGPT på jobbet och sanktioner vid brott mot AI-policy.
Ladda ner AI-policy-mall
Vill ni få en tydligare grund för ansvar, tillåten användning och uppföljning? Börja med en mall och koppla den till ert AI-register.
Källor och vidare läsning
Artikeln är praktisk vägledning för svenska företag och ska inte ses som juridisk rådgivning.
- EU-kommissionen: AI Act och tillämpningstidslinje – AI Act trädde i kraft 1 augusti 2024; AI literacy-krav började tillämpas 2 februari 2025 och merparten från 2 augusti 2026.
- EU-kommissionen: AI Pact – Frivilliga förberedelser för organisationer, providers och deployers inför AI Act.
- IMY: Vägledning om GDPR och AI – Dataskydd, personuppgifter och ansvar behöver hanteras även när AI används i verksamheten.
- NIST AI Risk Management Framework – AI-riskhantering kräver styrning, mätning, hantering och uppföljning.
- ISO/IEC 42001:2023 AI management systems – Ledningssystem för AI betonar policyer, processer och styrning på organisationsnivå.