AI-kostnadsanalys: licenser, tid, utbildning och risk
AI blir sällan dyrt enbart på grund av licensen. Kostnaden växer när företaget underskattar dataarbete, integrationer, medarbetartid, utbildning, säkerhet, kontroll, förvaltning och möjligheten att lämna en leverantör.
Börja med användningsfallet, inte prislistan
Samma AI-verktyg kan vara enkelt i ett arbetsflöde och krävande i ett annat. Ett internt stöd för textutkast har en annan kostnadsbild än AI som påverkar rekrytering, kredit, kundrådgivning eller säkerhetskritisk drift.
Beskriv därför processen, datan, användarna, beslutet och konsekvensen om AI har fel. ”AI för kundservice” är för brett. ”AI som föreslår svar på reklamationer, där handläggaren alltid godkänner” går att kalkylera.
Det följer NIST:s Map-princip: sammanhang, syfte, aktörer och begränsningar behöver förstås innan risker och kostnader hanteras.
Räkna licenser, användning och integration
Licenskostnaden kan omfatta användarkonton, API-anrop, tilläggsmoduler, test- och produktionsmiljöer, loggning, lagring och administration. Volymen påverkas av antal frågor, dokumentstorlek, automatiska flöden och hur många agenter eller integrationer som körs.
Integration med CRM, ärendehantering, intranät, identitetshantering eller dokumentarkiv kräver utveckling, test, behörigheter och förvaltning. Räkna intern tid från IT, säkerhet, systemägare och verksamhet, inte bara extern konsultkostnad.
En billig pilot kan bli dyr i drift om den kräver manuella kopieringssteg, dubbla system eller omfattande felsökning. Kalkylen ska därför beskriva det framtida arbetsflödet, inte bara tekniken.
Synliggör data, tid och utbildning
AI-projekt fastnar ofta i datakvalitet. Kostnaden kan ligga i att samla, rensa, klassificera, anonymisera, strukturera eller begränsa information. Kunddata, personaluppgifter, avtal och interna dokument kräver dessutom åtkomststyrning och gallring.
Medarbetartid är en av de största dolda posterna. Ta med workshops, testning, promptarbete, granskning, felrapportering, förändringsledning och löpande förbättring. En lösning som sparar tid men kräver mycket kontroll kan fortfarande vara lönsam — men kontrolltiden måste synas.
Utbildning ska vara rollspecifik. Användare behöver förstå vad verktyget får användas till, vilka uppgifter som inte får delas, hur fel känns igen och när arbetet ska stoppas eller eskaleras.
Budgetera kontroll, säkerhet och compliance
Kontrollkostnaden omfattar mänsklig granskning, testfall, kvalitetsmått, loggning, godkännandeflöden och incidentrutiner. NIST AI RMF betonar löpande mätning och hantering, inte bara kontroll före lansering.
Säkerhetsarbetet kan omfatta prompt injection, dataläckage, behörigheter, leverantörsbedömning och loggning av känslig information. Ju närmare AI kommer affärskritiska beslut, desto mer behöver test, övervakning och ansvar formaliseras.
EU:s AI-förordning är riskbaserad. Vissa användningar kan kräva betydligt mer dokumentation, riskhantering och mänsklig övervakning än vanliga produktivitetsstöd. Gör därför en första riskklassning per användningsfall och ta juridisk hjälp när påverkan är stor.
Glöm inte förvaltning och exit
AI är inte en engångsinvestering. Lägg in årlig tid för omtest, policyuppdateringar, leverantörsförändringar, incidenter, utbildningsrepetition och uppföljning. ISO/IEC 42001:s ledningssystemsperspektiv är relevant: styrningen ska underhållas och förbättras.
Exitkostnaden är också verklig. Kan data, loggar, index, embeddings, promptar och arbetsflöden exporteras? Vad händer om priset ändras, leverantören byter modell eller företaget behöver flytta behandlingen?
Ett användbart styrtal är kostnad per kontrollerat användningsfall, inte bara kostnad per licens. Färre licenser i tydliga, mätbara processer kan ge högre värde än bred utrullning utan ägare och uppföljning.
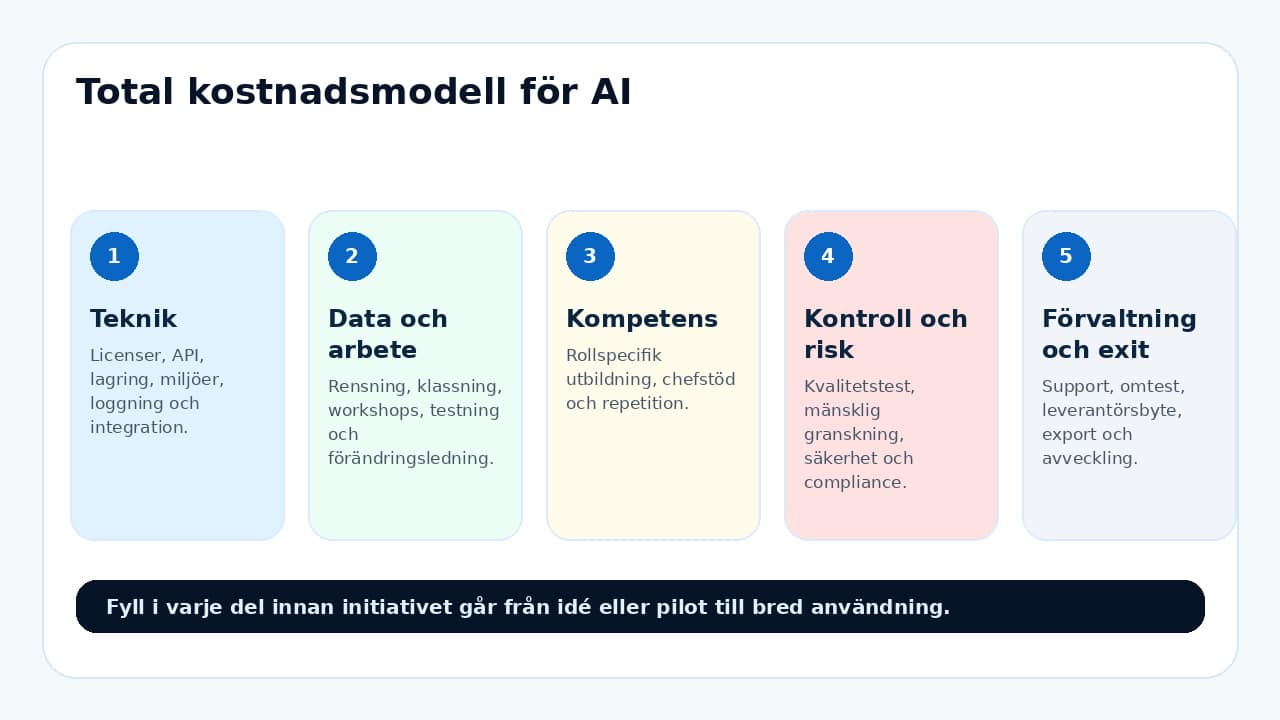
Total kostnadsmodell för AI
| Del | Fråga eller kontroll |
|---|---|
| Teknik | Licenser, API, lagring, miljöer, loggning och integration. |
| Data och arbete | Rensning, klassning, workshops, testning och förändringsledning. |
| Kompetens | Rollspecifik utbildning, chefstöd och repetition. |
| Kontroll och risk | Kvalitetstest, mänsklig granskning, säkerhet och compliance. |
| Förvaltning och exit | Support, omtest, leverantörsbyte, export och avveckling. |
Vanliga misstag att undvika
Undvik att räkna aktivitet som resultat, att låta licenspriset representera hela investeringen eller att skala en pilot innan ansvar, datagränser och mätning fungerar. Ett AI-initiativ ska kunna förklara både nyttan och kontrollen.
Dokumentera antaganden tydligt. När ett antagande ändras — exempelvis volym, leverantör, data eller granskningsbehov — ska kalkylen och riskbedömningen uppdateras.
Använd AI-riskchecklistan
Samla användningsfall, ägare, data, risk, kostnad och nästa beslut i ett AI-register. Då blir det lättare att prioritera det som skapar kontrollerad nytta.
Se mallar och guiderKällor och vidare läsning
Guiden är praktisk information och inte juridisk rådgivning.