
AI-säkerhet • informationsklassning
AI och informationsklassning: exempel på nivåer
När medarbetare använder AI räcker det inte att säga “dela inte känslig information”. Företaget behöver enkla nivåer som gör det tydligt vilken information som får användas, när AI-verktyg kräver extra kontroll och när användningen ska stoppas.
Informationsklassning
AI-säkerhet
GDPR
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Varför informationsklassning blir extra viktig med AI
AI-verktyg gör det lätt att klistra in text, ladda upp dokument och be modellen analysera kundärenden, offerter, personalfrågor eller interna rapporter. Det är effektivt — men det förändrar riskbilden. Information som tidigare stannade i ett dokument kan plötsligt hamna i en extern tjänst, i en promptlogg eller i ett arbetsflöde som fler personer använder.
MSB:s metodstöd för informationssäkerhet utgår från att organisationer behöver klassificera information och koppla den till skyddsbehov. För AI blir detta praktiskt: klassningen hjälper medarbetare att förstå vad de får använda i olika AI-verktyg och vilken granskning som krävs.
Grundregel: informationsklassning för AI ska vara enkel nog att användas i vardagen, men tydlig nog att stoppa fel data från att hamna i fel verktyg.
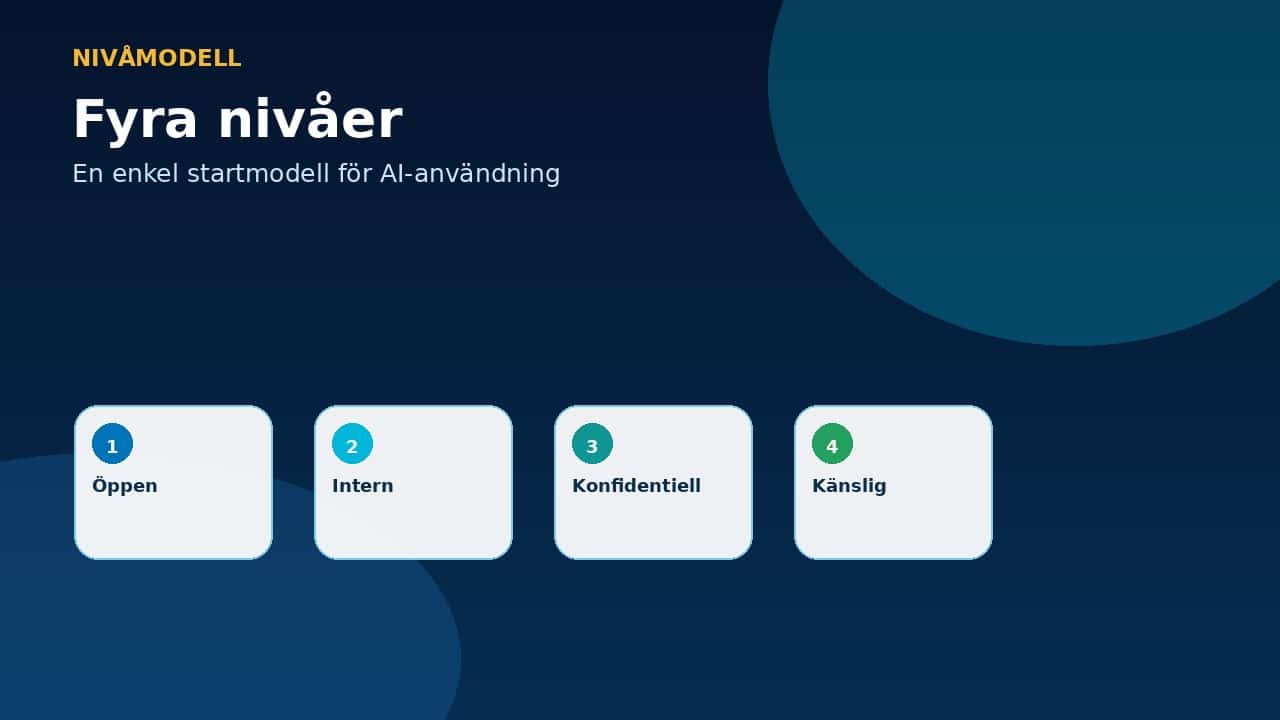
En enkel nivåmodell för AI-användning
Ni behöver inte börja med ett perfekt klassningssystem. Börja med fyra nivåer som medarbetare kan förstå och som går att koppla till era AI-riktlinjer.
Öppen information
Material som redan är offentligt eller kan delas externt utan skada. Exempel: publicerade produkttexter, offentliga pressmeddelanden och allmän branschinformation.
Intern information
Information som är avsedd för organisationen men normalt inte skadar om små delar blir kända. Exempel: interna rutiner, allmän mötesstruktur och icke-känsliga processbeskrivningar.
Konfidentiell information
Information som kan skada affären, kunder eller medarbetare om den sprids. Exempel: kundlistor, prisstrategier, avtal, interna analyser och projektplaner.
Känslig eller reglerad information
Personuppgifter, känsliga personuppgifter, säkerhetskritisk information, hemligheter eller data som kräver särskilt skydd. Här behövs normalt godkännande, avtal eller stopp.
Exempel: vad betyder nivåerna i praktiken?
Det viktigaste är att översätta nivåerna till beslut som människor faktiskt kan ta när de står i ett AI-verktyg.
| Situation | Typisk nivå | Rekommendation |
|---|---|---|
| Be AI förbättra en redan publicerad webbsidetext. | Öppen | Ofta okej, men kontrollera fakta och ton. |
| Sammanfatta en intern mötesagenda utan namn eller kunddata. | Intern | Kan vara okej i godkänt verktyg med tydliga regler. |
| Analysera en export med kundnamn, orderhistorik och marginaler. | Konfidentiell | Använd inte i öppna verktyg. Maskera, minimera eller använd godkänd miljö. |
| Be AI bedöma en medarbetares prestation eller hälsouppgifter. | Känslig/reglerad | Stoppa och gör särskild bedömning. GDPR, arbetsrätt och mänsklig kontroll kan vara centralt. |
| Ladda upp leverantörsavtal för riskanalys. | Konfidentiell | Kontrollera avtal, sekretess, lagringsvillkor och åtkomst. |
IMY:s vägledning om GDPR och AI gör det särskilt viktigt att tänka på ändamål, laglig grund, dataminimering och transparens när personuppgifter används i AI-sammanhang.
Kombinera informationsklass med AI-risk
Informationsklassning svarar på frågan: hur skyddsvärd är informationen? AI-risk svarar på en annan fråga: vad gör AI-systemet med informationen och vilken påverkan kan resultatet få?
Ett öppet AI-verktyg som används för formulering av offentlig text kan vara låg risk. Samma verktyg med personuppgifter, kundlistor eller avtalsdata blir en helt annan fråga. Ett internt AI-verktyg kan också vara riskabelt om det används för automatiserade bedömningar eller beslut som påverkar personer.
EU:s AI Act bygger på en riskbaserad modell för AI-system. Alla företags interna AI-användningar är inte högrisk enligt lagen, men logiken är användbar: bedöm påverkan, syfte, data, mänsklig kontroll och dokumentation. NIST AI RMF betonar också styrning, kartläggning, mätning och hantering av risker.
Beslutsregel: ju högre informationsklass och ju större påverkan AI-resultatet får, desto mer kontroll behövs: godkänt verktyg, tydlig ägare, dokumentation, mänsklig granskning och ibland juridisk/IT-säkerhetsgranskning.
Så gör ni klassningen i fem steg
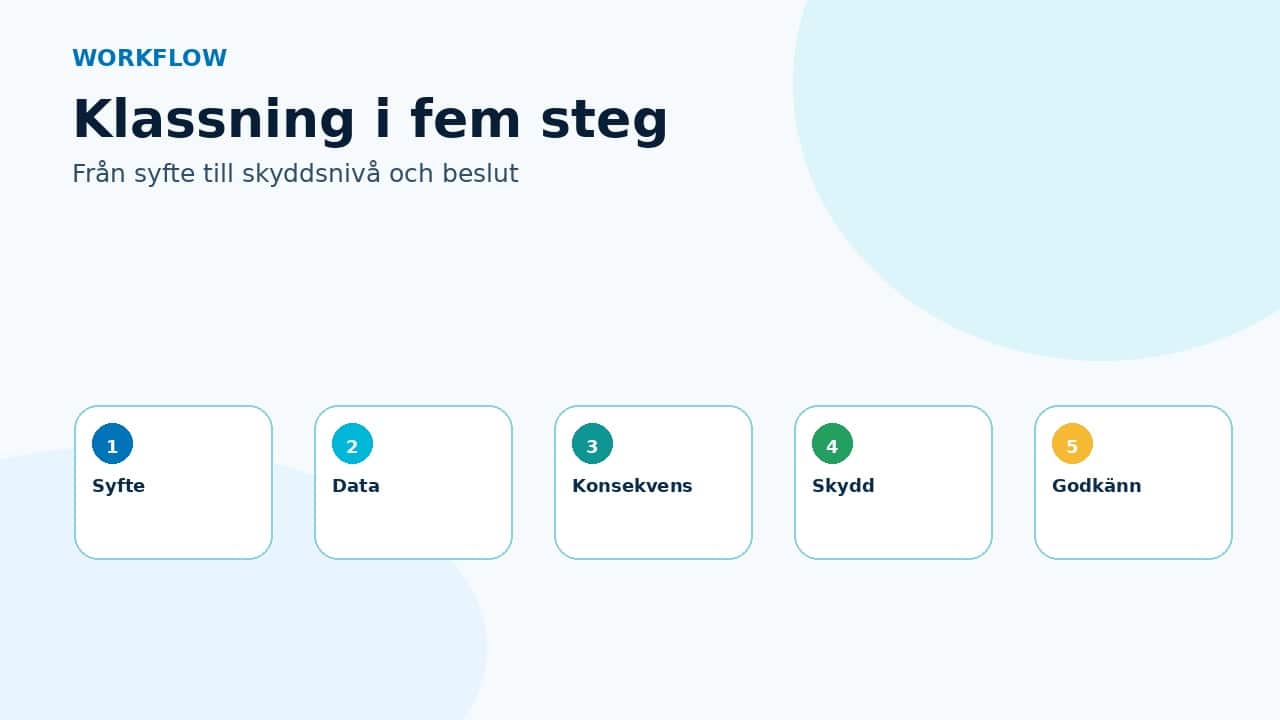
- Beskriv syftet. Vad ska AI hjälpa till med? Formulering, analys, beslutstöd, automatisering eller dokumentation?
- Identifiera informationen. Finns personuppgifter, kunddata, priser, avtal, intern strategi eller säkerhetskritiska uppgifter?
- Bedöm konsekvens. Vad händer om informationen sprids, används fel eller blir en felaktig AI-rekommendation?
- Välj skyddsnivå. Koppla nivån till tillåtna verktyg, maskering, loggning, avtal och godkännande.
- Dokumentera beslutet. Lägg in nivå, ägare, syfte och kontroll i AI-registret.
Det här behöver inte vara tungt. För många små och medelstora företag räcker det att varje AI-use case har en enkel klassningsrad i AI-registret.
Mall: promptregel för medarbetare
En bra informationsklassning blir starkare om den översätts till konkreta promptregler. Exempel:
Får normalt användas
Offentlig information, generiska exempel, anonymiserade processbeskrivningar och egenproducerade texter utan känsligt innehåll.
Kräver godkänt verktyg
Intern dokumentation, arbetsmaterial, sammanfattningar och data som inte ska lämna organisationens kontrollerade miljö.
Kräver extra granskning
Kunddata, avtal, prislistor, personuppgifter, HR-information och information med sekretess- eller konkurrensvärde.
Ska stoppas
Känsliga personuppgifter, säkerhetskritisk information, hemligheter eller data som enligt avtal inte får delas.
Vill du göra klassningen praktisk?
Samla AI-use cases, informationsklass, ägare och kontroller i ett enkelt AI-register så blir reglerna lättare att följa.
Relaterade resurser
Primärt sökord: AI informationsklassning exempel.
Källor och vidare läsning
- MSB Metodstöd – Klassning av information
- MSB Metodstöd – Klassningsmodell
- MSB Metodstöd – Skapa skyddsnivåer
- IMY – GDPR och AI
- EU-kommissionen – AI Act
- NIST AI Risk Management Framework
- ISO/IEC 27001:2022
- EDPB Opinion 28/2024 on AI models and data protection
Artikeln bygger på aktuell research från källorna ovan och är praktisk information, inte juridisk rådgivning.