
AI-säkerhet • GDPR • leverantörskontroll
AI och personuppgiftsbiträdesavtal: kontrollpunkter
När ett företag använder en AI-tjänst som behandlar personuppgifter räcker det inte att verktyget känns säkert. Ni behöver förstå vem som är personuppgiftsansvarig, vem som är biträde, vilka underleverantörer som används och vilka instruktioner som faktiskt gäller.
När AI kräver ett personuppgiftsbiträdesavtal
Ett personuppgiftsbiträdesavtal blir aktuellt när en leverantör behandlar personuppgifter för företagets räkning. I AI-sammanhang kan det handla om chattbotar, analysverktyg, mötessammanfattningar, kundserviceplattformar, dokumentgranskning, CRM-funktioner eller interna assistenter som tar emot information om kunder, anställda eller kontaktpersoner.
Det avgörande är inte om leverantören marknadsför tjänsten som “AI”. Frågan är om personuppgifter behandlas, för vems ändamål det sker och om leverantören agerar enligt företagets instruktioner. Om svaret är ja behöver avtalet och den praktiska kontrollen vara på plats innan användningen breddas.
AI gör bedömningen extra viktig eftersom dataflöden ofta är mer komplexa. En tjänst kan använda molninfrastruktur, modellleverantörer, supportsystem, loggning, säkerhetsgranskning och flera underbiträden. Därför bör avtalet inte läsas som juridisk formalia, utan som en karta över ansvar, data och kontroll.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
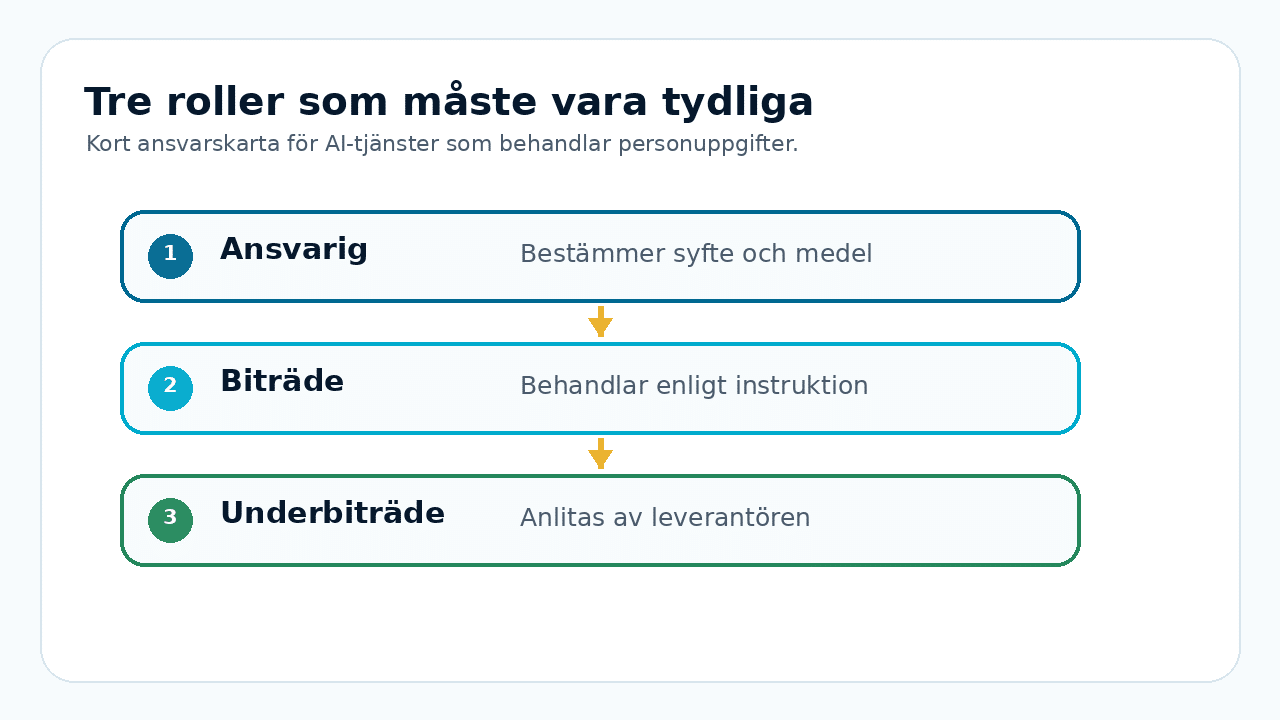
Roller som måste vara tydliga från början
Personuppgiftsansvarig är normalt det företag som bestämmer varför och hur personuppgifterna ska behandlas. Det kan till exempel vara arbetsgivaren som vill använda AI för att sammanfatta interna rapporter, eller säljorganisationen som vill skapa utkast till kundmejl.
Personuppgiftsbiträdet är leverantören som behandlar uppgifterna enligt instruktion. I praktiken kan det vara en AI-plattform, ett CRM-system med AI-funktioner, en molntjänst eller en konsult som tillhandahåller ett verktyg. Biträdet får inte använda uppgifterna för egna ändamål om inte det finns en separat rättslig grund och tydlig information.
Underbiträden är leverantörer längre ned i kedjan. För AI-tjänster är de särskilt viktiga eftersom modellkörning, lagring, support, drift och logganalys kan ligga hos olika aktörer. Företaget behöver därför veta vilka underbiträden som används, var behandlingen sker och hur ändringar meddelas.
Praktisk tumregel
Om ni inte kan beskriva dataflödet på en sida är avtalet sannolikt inte redo för bred användning.
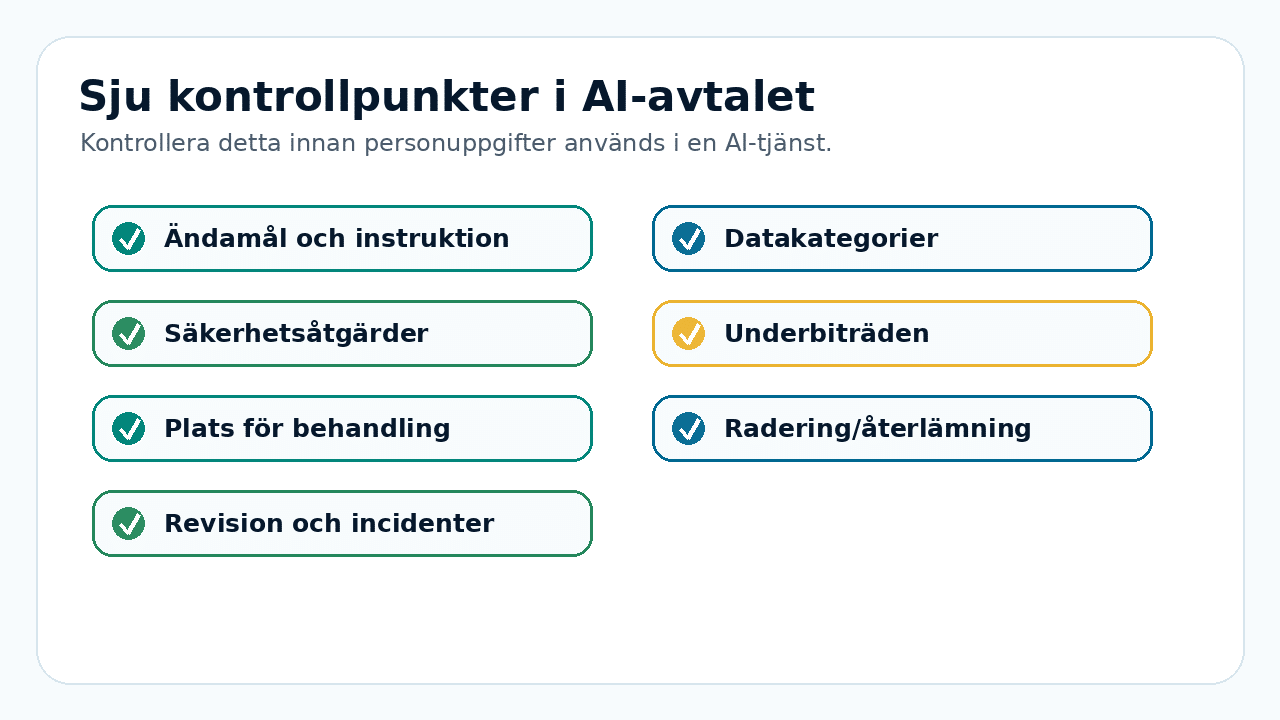
Sju kontrollpunkter i AI-avtalet
Ett bra personuppgiftsbiträdesavtal för AI behöver vara konkret. Det ska inte bara säga att leverantören följer GDPR, utan visa hur behandlingen av data faktiskt får ske.
Koppla gärna punkterna till AI-registret. Då blir avtalet inte en bilaga som glöms bort, utan en del av företagets löpande styrning. Relevanta interna sidor: AI-register, AI-policy och mallar
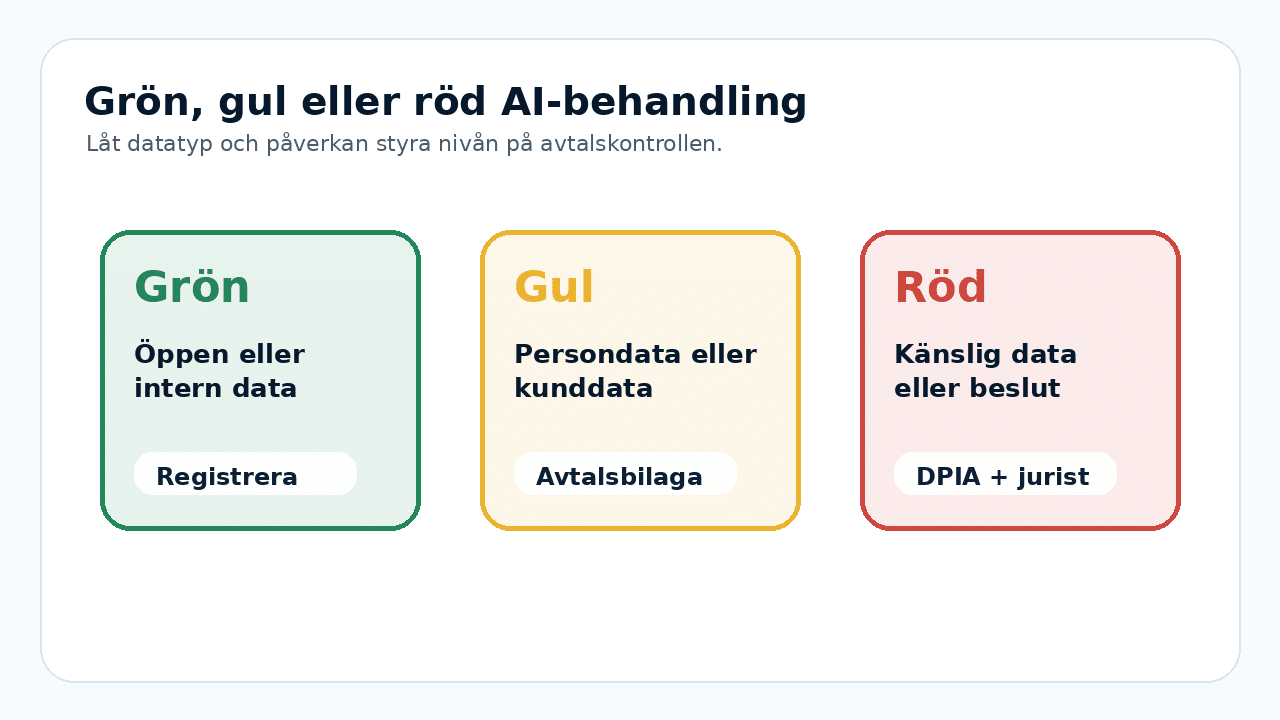
Risknivån avgör hur mycket kontroll som behövs
Alla AI-tjänster kräver inte samma avtalsdjup. En tjänst som bara används med öppna texter eller helt anonymiserade exempel kan normalt hanteras enklare än en tjänst som behandlar kunddata, personaldata eller ärenden som påverkar en person.
Grön nivå kan räcka när informationen är öppen eller intern utan personrisk, leverantören är etablerad och användningen är begränsad. Gul nivå uppstår när personuppgifter, kundlistor, ärenden eller arbetsmaterial används. Då behövs tydliga instruktioner, datagränser och leverantörskontroll.
Röd nivå bör användas när behandlingen rör känsliga uppgifter, stora datamängder, barn, anställda, automatiserade bedömningar eller beslut som kan påverka människor. Då kan DPIA, juridisk granskning och tydlig mänsklig kontroll behövas innan piloten går vidare.
Gör avtalet till en del av AI-arbetsflödet
Det vanligaste misstaget är att avtalet kommer för sent. Teamet testar en AI-tjänst, nyttan känns tydlig och först därefter upptäcker någon att personuppgifter, supportloggar eller underbiträden behöver granskas. Då blir avtalet en broms i stället för ett beslutsstöd.
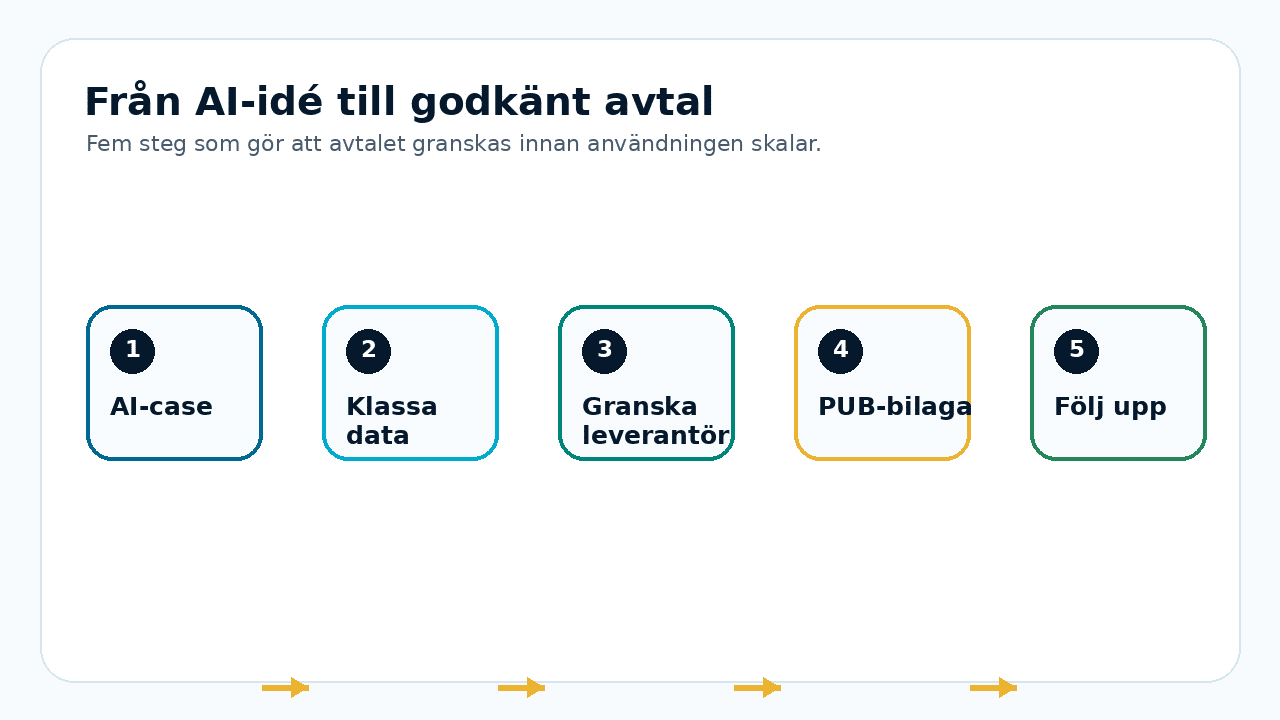
Bättre är att lägga in avtalskontrollen redan när ett AI-case registreras. Beskriv syftet, vilken data som ska användas, vilka personer som kan påverkas, vilken leverantör som behandlar uppgifterna och vem som äger användningen internt.
När caset går från test till bredare användning bör samma post i AI-registret uppdateras med avtalsstatus, risknivå, underbiträden, säkerhetsåtgärder, reviewdatum och eventuell DPIA-notering. Då kan ledningen följa både nytta och risk utan att leta i separata dokument.
Exempel: från spontan AI-test till kontrollerad användning
Anta att kundservice vill använda en AI-tjänst för att sammanfatta inkommande ärenden och föreslå svar. Vid första anblick kan det se ut som ett effektivt skrivstöd. Men ärendena kan innehålla namn, kontaktuppgifter, reklamationer, hälsouppgifter, ekonomisk information eller annan data som kräver tydlig styrning.
Det praktiska beslutet bör därför inte vara “får vi använda AI eller inte?”. Det bör vara: vilken data får användas, vilken AI-tjänst är godkänd, hur länge sparas informationen, används underbiträden, kan data användas för träning, vem granskar svaret och hur dokumenteras användningen?
När dessa svar finns i AI-registret och personuppgiftsbiträdesavtalet kan verksamheten röra sig snabbare. Teamet slipper fråga om samma sak varje gång, och ledningen får en spårbar modell för att godkänna eller stoppa nya användningsfall.
Vill du kontrollera era AI-avtal?
Börja med att registrera varje AI-tjänst med syfte, data, ägare, leverantör, underbiträden och nästa granskning.
Källor och vidare läsning
Artikeln är praktisk vägledning för företag och ersätter inte juridisk rådgivning i ett enskilt ärende.