
AI för IT-chefer: kontroll, säkerhet och stöd till verksamheten
AI för IT-chefer: kontroll, säkerhet och stöd till verksamheten är framför allt en fråga om struktur: vilket arbetsflöde ska AI stödja, vilken information får användas och vem ansvarar när resultatet påverkar medarbetare, kunder eller publicerat innehåll?
Ladda ner mallen
Roll-/branschspecifik exempel-lista: use cases, risker och policyfrågor. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Varför företag tittar på detta nu
IT-chefer kan använda AI för att analysera ärenden, dokumentera system, upptäcka mönster i incidenter och prioritera tekniska förbättringar. Men den större frågan är ofta styrning: vilka AI-verktyg finns, vilka data når de och vilka integrationer är godkända?
När AI kopplas nära systemmiljön behövs tydliga stopplinjer. Åtkomst, loggning, leverantörsbedömning och incidentrutiner måste vara på plats innan AI får påverka drift eller säkerhetskritiska processer.
AI-verktygverktygsinventering, behörighetskontroll, integrationsgranskning och övervakningAI-register
Praktiska användningsfall att börja med
Välj användningsfall där nyttan är tydlig, datagränsen går att beskriva och en människa fortfarande kan kontrollera resultatet innan det påverkar kund, medarbetare eller publicerad information.
Koppla detta till en konkret kontroll: vilken data som får användas, vem som ansvarar och hur resultatet ska granskas.
Sätt en tydlig ansvarspunkt så att teamet vet när arbetet är godkänt och när frågan ska lyftas vidare.
Dokumentera datagränser, ansvarig ägare och hur ni följer upp kvaliteten efter första användningen.
Bestäm redan från start vilken information som är tillåten, vilken granskning som krävs och vem som tar beslutet.
Gör kontrollen praktisk: godkänt verktyg, rätt datanivå, mänsklig granskning och enkel loggning.
Använd punkten som ett beslutskriterium, inte bara som en rekommendation, så att arbetssättet blir upprepbart.
Det viktiga är att AI inte blir en svart låda mellan system och beslut. För varje återkommande användning bör ni beskriva syftet, datakällan, ansvarig ägare och vilken mänsklig kontroll som krävs innan resultatet används.
Visualisera flödet innan ni bygger
Innan ni kopplar ihop AI med befintliga system bör teamet rita upp arbetsflödet. De här stödgrafikerna visar vilka kontrollpunkter som gör störst skillnad: vilka uppgifter som går in, var AI får ge förslag och när en människa måste godkänna.
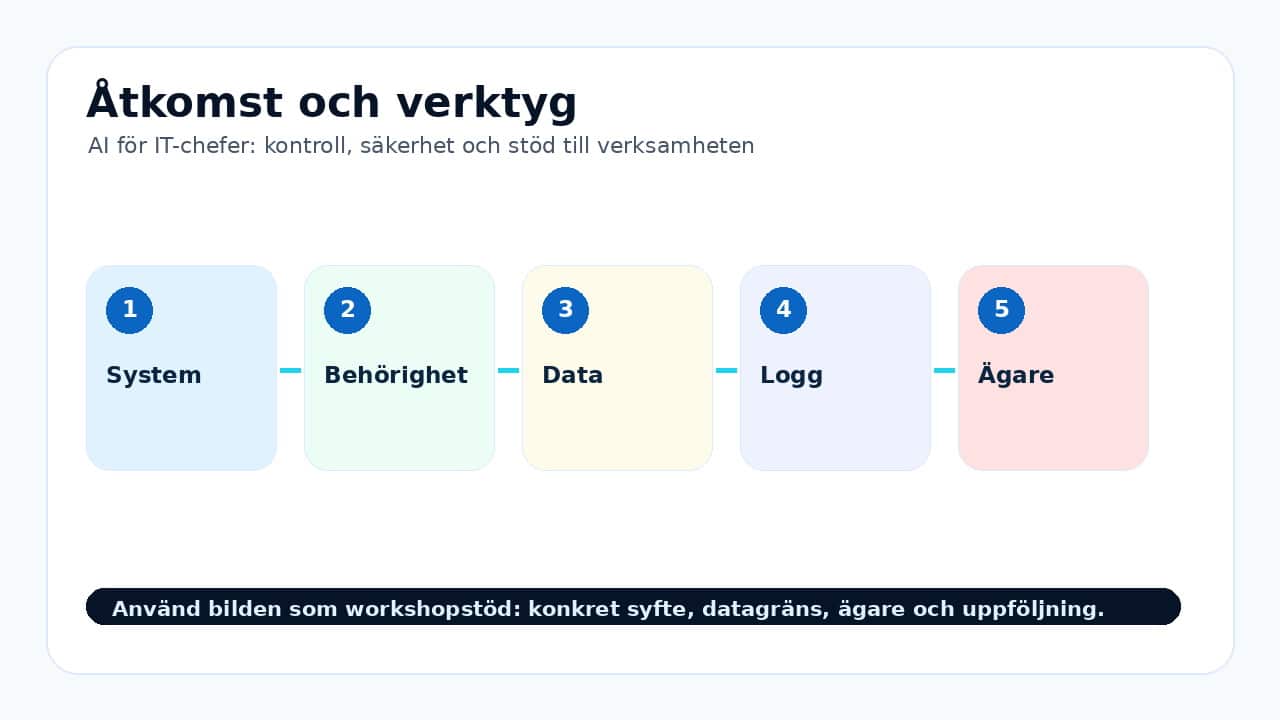
Åtkomst och verktyg
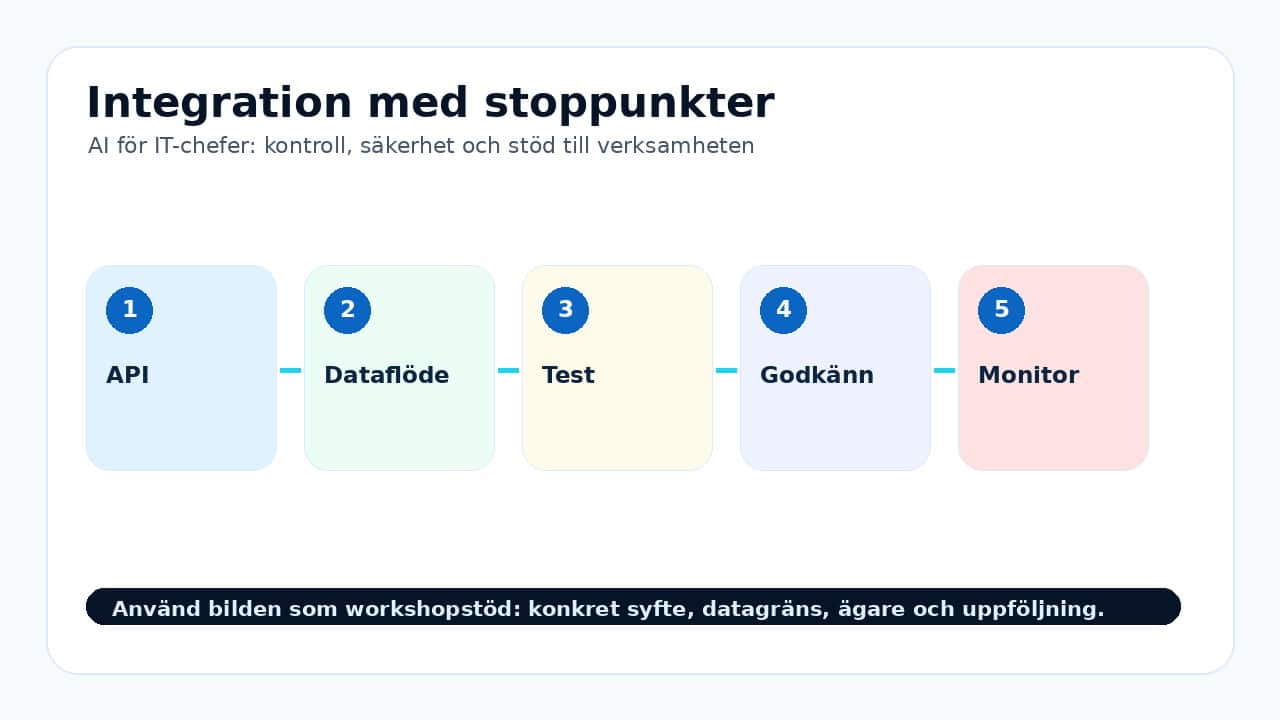
Integration med stoppunkter
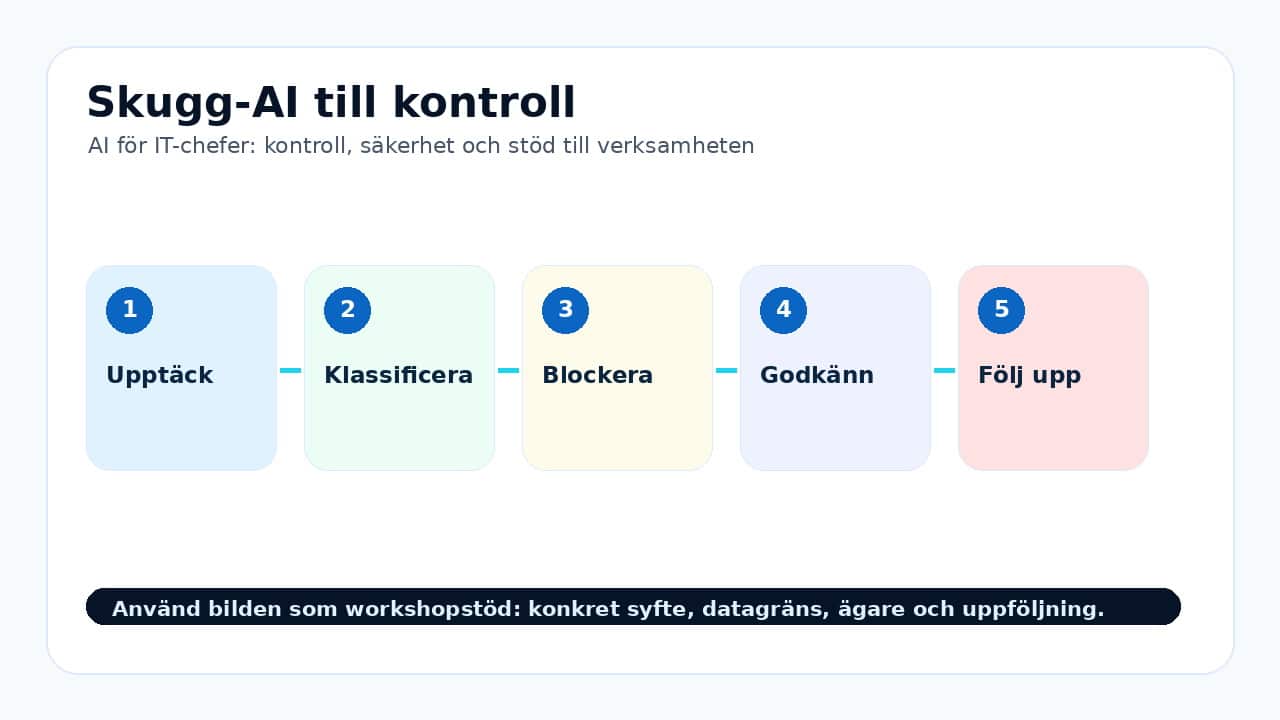
Skugg-AI till kontroll
Risker som bör hanteras tidigt
De vanligaste problemen uppstår inte för att tekniken är avancerad, utan för att ansvar och datagränser är otydliga. Ett enkelt AI-register gör det möjligt att se vilka systemnära AI-stöd som används, varför de används och vem som följer upp dem.
Följ upp med ett enkelt mått: tid sparad, färre fel, bättre kvalitet eller tydligare ansvar.
Lägg in kontrollen i det befintliga arbetsflödet så att den inte blir ett separat dokument som ingen använder.
Säkerställ att medarbetaren förstår både vad AI får göra och vad som fortfarande kräver mänsklig bedömning.
Avsluta med en tydlig nästa åtgärd: testa, godkänn, dokumentera eller stoppa användningen tills risken är utredd.
Inför arbetssättet i fem steg
Beskriv steget så konkret att nästa team kan kopiera arbetssättet och justera det för sin egen process.
Lägg till exempel, ansvarig roll och beslutspunkt så att steget inte blir beroende av en enskild person.
Spara lärdomarna direkt i rutinen eller AI-registret så att nästa användningsfall startar från en bättre nivå.
Gör resultatet mätbart: vad ska bli snabbare, säkrare, tydligare eller mer konsekvent?
Avgränsa steget till en arbetsuppgift som går att testa inom dagar, inte ett stort transformationsprojekt.
Så dokumenterar ni i AI-registret
| Fält | Exempel | Varför det behövs |
|---|---|---|
| Syfte | Stöd för rapportutkast, avvikelseanalys eller administrativa frågor. | Gör det tydligt vad AI får användas till. |
| Datatyp | Intern ekonomidata, leverantörsinformation eller processdata. | Avgör risknivå och krav på godkänd miljö. |
| Ägare | Ekonomichef, systemägare eller processansvarig. | Någon måste följa upp kvalitet och incidenter. |
| Kontroll | Mänsklig granskning före attest, kundkontakt eller beslut. | Förhindrar att AI-förslag blir oavsiktliga beslut. |
Viktigt om juridik och regelefterlevnad
Guiden är praktisk information, inte juridisk rådgivning. Om AI-användningen omfattar personuppgifter, kundavtal, känsliga uppgifter, automatiserade beslut eller säkerhetskritiska processer bör ni stämma av mot dataskyddsrutin, AI-policy och relevant expertis.
Relaterade guider
https://airegistret.se/ai register · https://airegistret.se/ai policy · https://airegistret.se/mallar
Ladda ner AI-register mall
Skapa överblick över AI-användningen med syfte, ägare, datatyp, risknivå och granskning.
Källor och vidare läsning
IMY om AI och dataskydd · EU-kommissionen om AI Act