
AI-användning • Praktisk guide
Så summerar du långa dokument och rapporter med AI
AI kan göra långa rapporter, kundunderlag och mötesmaterial mycket lättare att ta till sig. Men den ska användas som läs- och analysstöd – inte som en automatisk sanningsmaskin.
Ladda ner mallen
Rapportmall/exempel för ledningsgrupp eller styrelse. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: låt AI sammanfatta – men inte besluta
Ja, företag kan använda AI för att summera långa dokument och rapporter. Det är ofta en av de mest praktiska användningarna: AI kan hitta huvudpoänger, gruppera risker, föreslå frågor och göra en lång text lättare att diskutera.
Men sammanfattningen ska ses som ett arbetsutkast. Den som använder resultatet behöver kontrollera viktiga siffror, källor, juridiska påståenden, kundlöften och allt som kan påverka beslut. Det gäller särskilt när underlaget innehåller personuppgifter, kunddata, affärshemligheter eller material som inte får spridas till externa tjänster.
Praktisk tumregel: använd AI för att hitta mönster och förenkla läsningen. Använd inte AI-sammanfattningen som enda beslutsunderlag utan att gå tillbaka till originalet.
När passar AI för dokument och rapporter?
AI passar bäst när uppgiften handlar om att göra material överskådligt: extrahera huvudbudskap, lista risker, skapa en beslutsöversikt eller översätta tekniskt språk till en mer affärsnära sammanfattning. Microsofts och Googles vägledningar för AI-promptar lyfter samma grundprincip: ge AI ett tydligt mål, relevant kontext och önskat format.
Bra användning
Sammanfatta en offentlig rapport, internt utkast, produktdokumentation eller mötesunderlag där risken är låg och resultatet granskas.
Kräver kontroll
Kundcase, avtal, kalkyler, marknadsdata och rapporter som kan leda till affärsbeslut behöver tydlig verifiering.
Undvik direkt
Känsliga personuppgifter, HR-ärenden, hemliga kundavtal och material som inte får lämna godkända system.
För företag är poängen inte att ”AI läser åt oss”. Poängen är att teamet snabbare kan förstå vad som behöver diskuteras, vilka frågor som saknas och vilka beslut som kräver mänsklig bedömning.
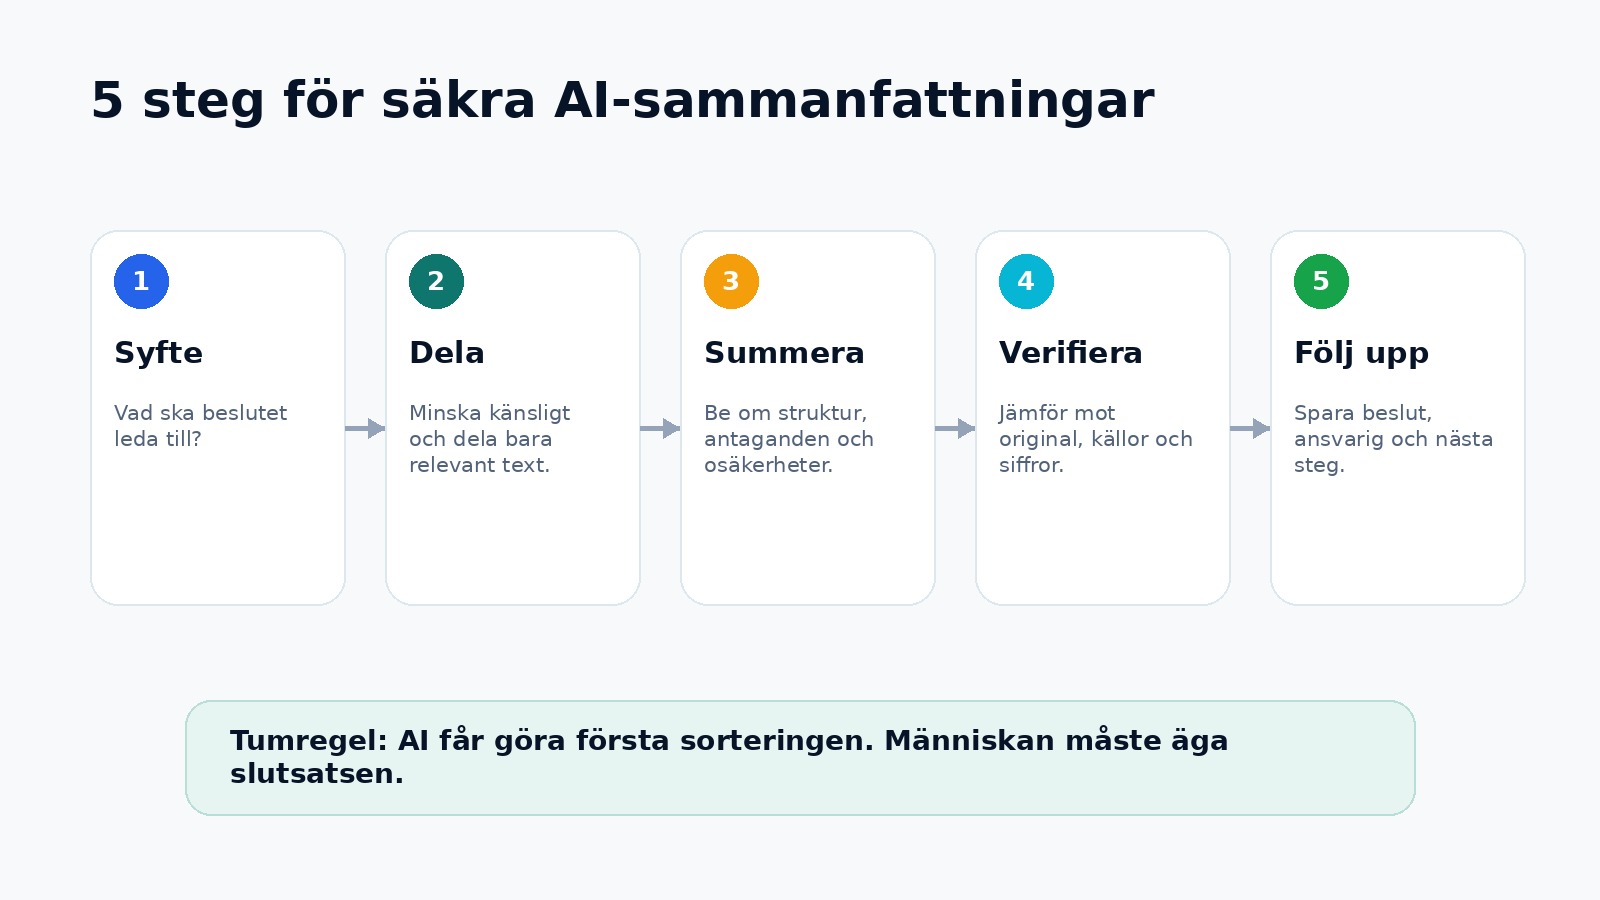
Ett säkert arbetsflöde i fem steg
Börja med syftet. En sammanfattning för en säljchef ska inte se ut som en sammanfattning för ekonomi, HR eller ledningsgrupp. Skriv därför vad mottagaren ska kunna göra efter att ha läst sammanfattningen: fatta beslut, förstå risker, förbereda kundmöte eller välja nästa analys.
- Bestäm syfte: vad ska sammanfattningen användas till?
- Rensa underlaget: dela inte mer text, personuppgifter eller affärsinformation än nödvändigt.
- Be om struktur: huvudpunkter, risker, beslut, frågor och saker att verifiera.
- Kontrollera originalet: särskilt siffror, citat, juridik, datum och slutsatser.
- Spara spårbarhet: dokumentera verktyg, syfte, datatyp och ansvarig i AI-registret.
Det sista steget är lätt att hoppa över, men viktigt. Om samma arbetssätt börjar användas av flera personer behöver företaget veta vilket verktyg som används, vilken typ av dokument som matas in och vem som ansvarar för kvalitetskontroll.
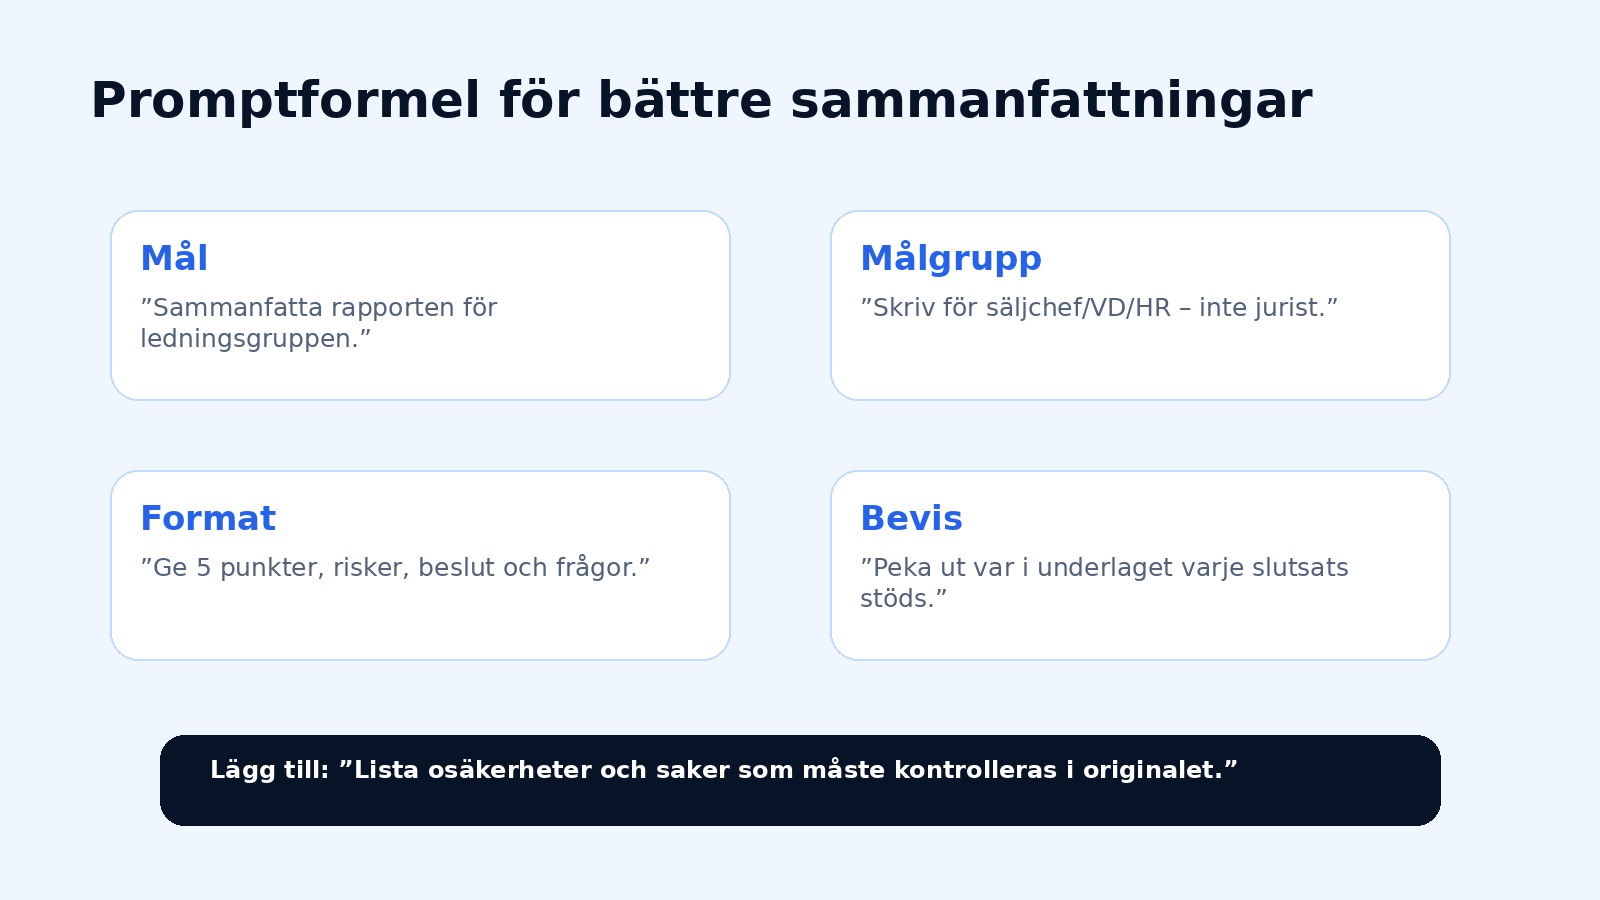
Promptmall: summera utan att tappa kontrollen
En bra prompt gör två saker samtidigt: den ger AI ett tydligt uppdrag och den gör resultatet lätt att kontrollera. Be därför inte bara om ”sammanfatta detta”. Lägg till vem sammanfattningen är till för, vilket format du vill ha och hur AI ska hantera osäkerhet.
Kopiera och anpassa:
”Sammanfatta dokumentet för [målgrupp]. Ge mig 1) fem viktigaste punkterna, 2) beslut som behöver tas, 3) risker och oklarheter, 4) siffror eller påståenden som måste kontrolleras i originalet och 5) tre frågor vi bör ställa innan vi går vidare. Skriv på svenska och markera tydligt om något verkar osäkert.”
Om dokumentet är långt kan du dela upp arbetet: först be AI skapa en innehållskarta, sedan sammanfatta avsnitt för avsnitt, och till sist be om en sammanvägd beslutsöversikt. Det minskar risken att viktiga detaljer försvinner i en enda kompakt sammanfattning.
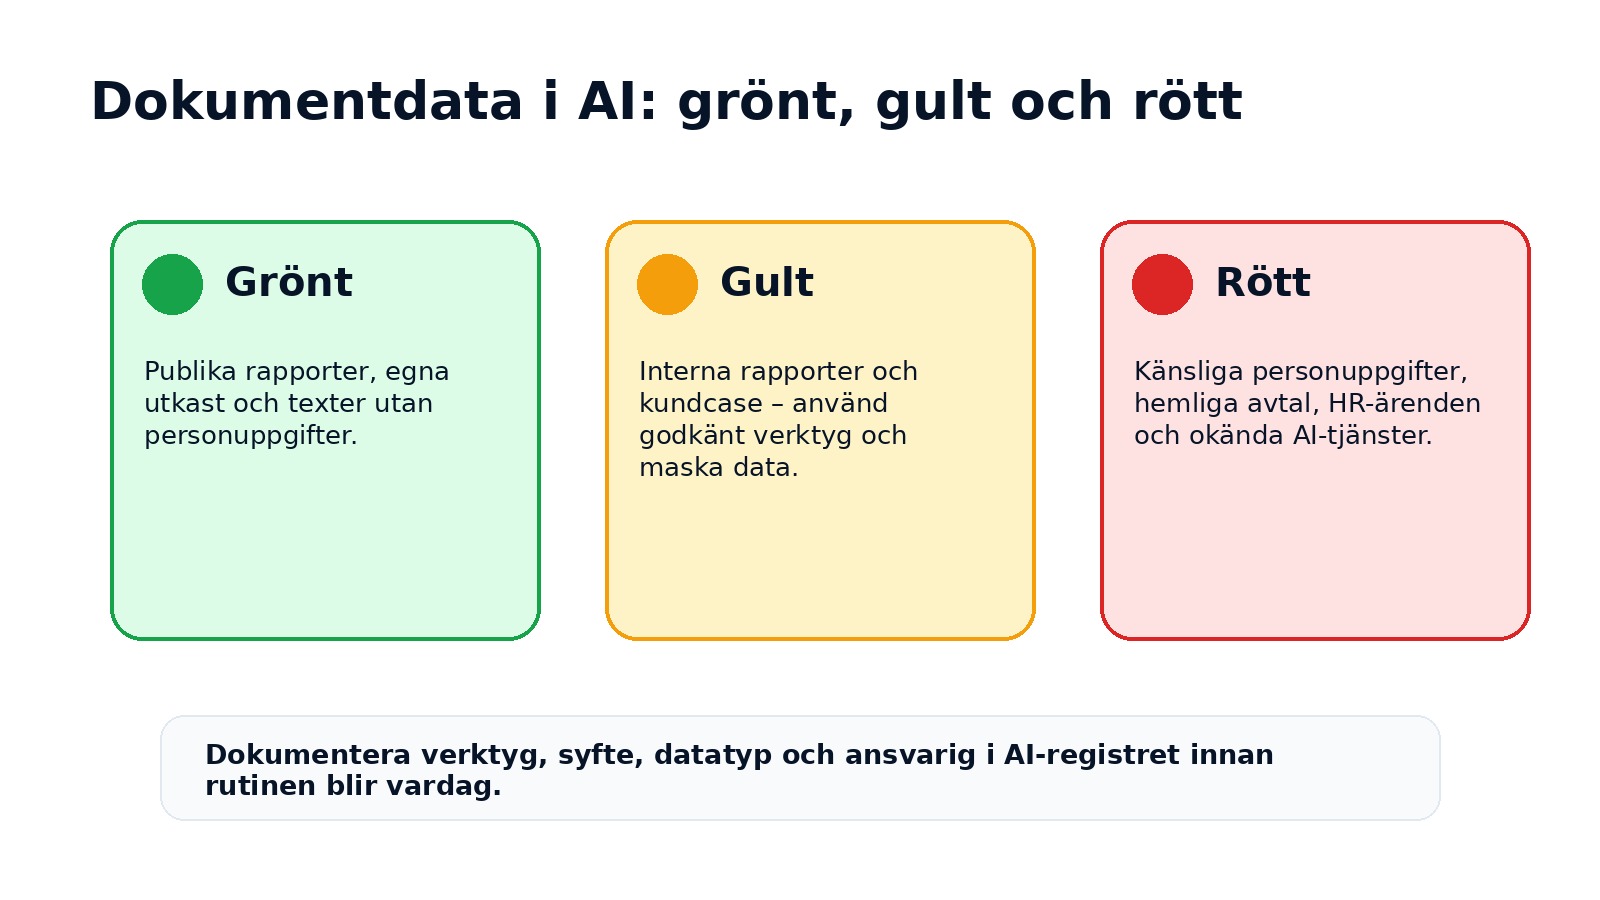
Grönt, gult och rött för dokumentdata
Dataskyddsreglerna försvinner inte bara för att uppgiften känns administrativ. IMY:s vägledning om GDPR-principer och GDPR artikel 5 påminner om laglighet, ändamålsbegränsning, uppgiftsminimering och integritet. Artikel 32 handlar dessutom om lämplig säkerhet. Det betyder praktiskt: skicka inte in mer material än nödvändigt och använd inte okända AI-tjänster för känsligt underlag.
Grönt
Publika rapporter, egna utkast, öppna branschtexter och dokument utan personuppgifter eller affärshemligheter.
Gult
Interna rapporter, kundcase, offerter, avtal och material som kräver godkänt verktyg, maskning och tydlig ansvarig.
Rött
Känsliga personuppgifter, HR-ärenden, sekretessbelagda kundavtal, företagshemligheter och okända externa AI-tjänster.
Samma tänk gäller mötesanteckningar och AI-genererade mötessammanfattningar. Google Meet och Zoom beskriver hur AI kan hjälpa till med anteckningar och mötessummering, men organisationen behöver fortfarande hantera information, åtkomst, lagring och uppföljning på ett kontrollerat sätt.
Checklista innan ni gör AI-sammanfattning till rutin
- Har ni bestämt vilka dokumenttyper som är gröna, gula och röda?
- Finns ett godkänt AI-verktyg för interna dokument?
- Vet användaren vilka personuppgifter eller affärshemligheter som ska tas bort?
- Kräver prompten att AI listar osäkerheter och saker att kontrollera?
- Finns mänsklig granskning innan resultat används i beslut, kundkommunikation eller ledningsmaterial?
- Dokumenteras verktyg, syfte, datatyp, ansvarig och risknivå i AI-registret?
Börja med AI-registret
Om AI-sammanfattningar börjar användas i flera team behöver ni veta vilka verktyg, dokumenttyper och risknivåer som finns. Ett AI-register gör det enklare att följa upp användning, ansvar och förbättringar.
Källor och vidare läsning
- Microsoft Support: Get started writing prompts in Microsoft 365 Copilot
- Google Meet Help: Take notes for me in Google Meet
- Zoom Support: Using Meeting Summary with AI Companion
- IMY: Grundläggande principer enligt GDPR
- GDPR Article 5: Principles relating to processing of personal data
- GDPR Article 32: Security of processing
- European Commission: AI Act regulatory framework
- NIST AI 600-1: Generative AI Profile