
Så skapar du en intern AI-arbetsgrupp
En intern AI-arbetsgrupp är ofta det snabbaste sättet att gå från spridda experiment till kontrollerad nytta. Gruppen ska inte vara en stor kommitté, utan ett praktiskt team som hjälper verksamheten, fångar risker och bygger gemensamma arbetssätt.
Börja med uppdraget innan ni väljer personer
Arbetsgruppen behöver ett tydligt uppdrag: göra AI-användningen synlig, välja prioriterade användningsfall, skapa enkla regler och hjälpa team att arbeta säkert. Om uppdraget är “utforska AI” blir resultatet ofta spretigt.
Formulera hellre tre leveranser för första kvartalet: en enkel inventering, första versionen av AI-riktlinjerna och två pilotflöden med dokumenterad nytta och risk.
Välj personer som kan påverka vardagen
Gruppen bör vara liten nog att arbeta snabbt men bred nog att se riskerna. En bra start är en verksamhetsrepresentant, IT eller informationssäkerhet, HR/utbildning, juridik eller dataskydd och en person som redan använder AI praktiskt.
Undvik att bara välja teknikintresserade personer. AI-arbetet behöver både entusiasm och omdöme. Gruppen ska kunna säga ja till bra användning och nej till riskabla genvägar.
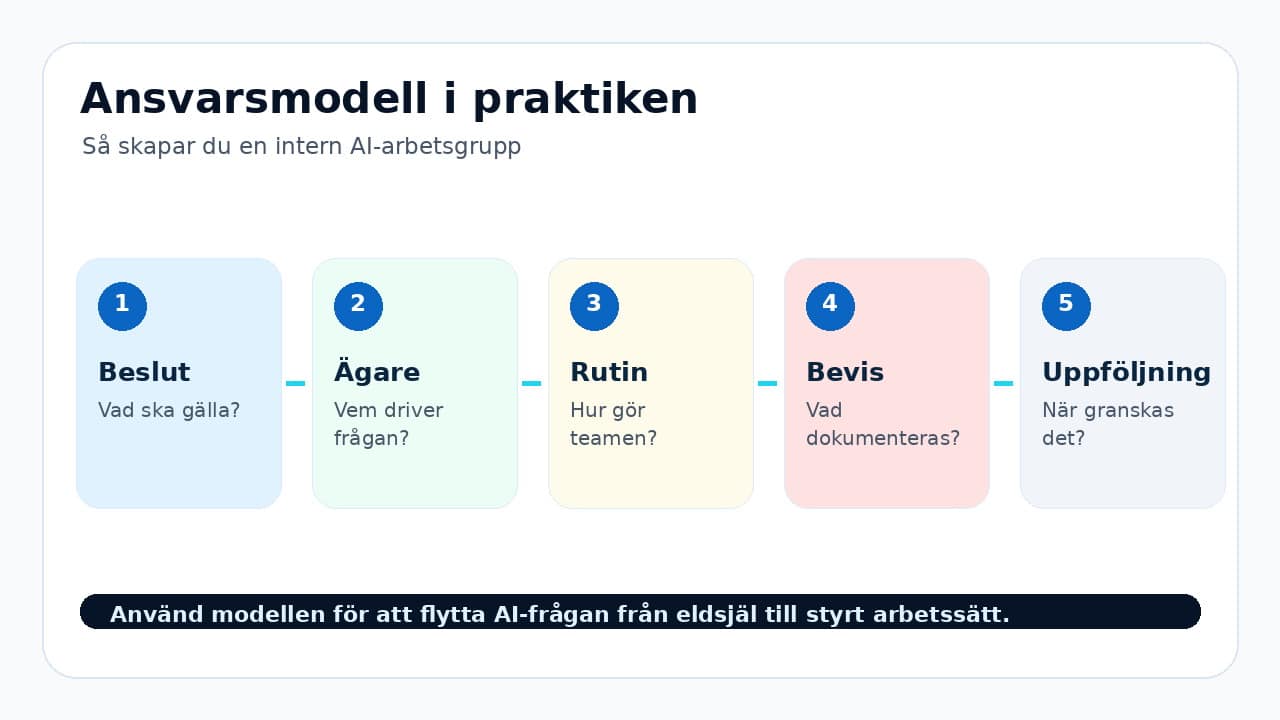
Arbeta i en fast rytm
Ett effektivt upplägg är 45 minuter varannan vecka under första 90 dagarna. Varje möte bör ha tre frågor: vad har vi lärt oss, vilka beslut behövs och vad ska dokumenteras i AI-registret?
Mellan mötena gör deltagarna små uppgifter: intervjua ett team, testa en mall, granska ett verktyg eller samla exempel på frågor från verksamheten. Då blir gruppen operativ i stället för symbolisk.
Gör resultaten återanvändbara
Arbetsgruppen ska skapa saker som andra kan använda: godkända promptprinciper, datagränser, mall för användningsfall, enkel riskbedömning, utbildningsmaterial och en rutin för att lägga in återkommande AI-användning i registret.
När materialet är enkelt blir det lättare för chefer och team att följa det. Det är ofta där AI-styrning vinner eller förlorar i praktiken.
Checklista för nästa ledningsbeslut
| Fråga | Varför den behövs | Praktisk kontroll |
|---|---|---|
| Vilket mandat finns? | AI-ansvar utan mandat blir informellt och svårt att följa upp. | Skriv vem som får godkänna verktyg, data och undantag. |
| Vilka data får användas? | Datagränser avgör vilka verktyg och processer som är rimliga. | Dela upp information i tillåten, kräver godkännande och förbjuden. |
| Hur dokumenteras användning? | Återkommande AI-arbete behöver vara spårbart. | Lägg syfte, ägare, risk och nästa granskning i AI-registret. |
| När följs beslutet upp? | AI-arbete förändras snabbt när verktyg och arbetssätt utvecklas. | Sätt ett datum och ett tydligt bevis på vad som ska vara klart. |
Relaterade guider
Koppla ansvarsdelen till era mallar, register och policyer.
Ladda ner AI-registermall och kom igång
Gör AI-ansvar praktiskt: samla verktyg, syften, datatyper, risknivåer och ägare i ett tydligt AI-register.
Källor och vidare läsning
Guiden är praktisk information och inte juridisk rådgivning. För dataskydd och AI-reglering, se IMY:s vägledning om AI och dataskydd samt EU-kommissionens information om AI-förordningen.