
Konfidentiell information och AI: enkla regler för personalen
Konfidentiell information är en av de vanligaste riskerna när medarbetare börjar använda generativ AI. Regeln behöver vara enkel: skriv inte in kunddata, personaluppgifter, affärshemligheter eller interna dokument i verktyg som inte är godkända för den datatypen.
Risk uppstår i vanliga arbetsmoment
De flesta läckor börjar inte som stora säkerhetsincidenter. De börjar med en medarbetare som vill sammanfatta ett dokument, förbättra ett mejl, analysera en offert eller få hjälp med ett kundärende. AI-verktyget känns hjälpsamt, men informationen kan vara fel plats från början.
Därför behöver reglerna kopplas till vardagen. Säg inte bara “skydda konfidentiell information”. Visa exempel: kundlistor, offerter, avtal, personalärenden, källkod, styrelsematerial, strategiplaner och ekonomiska underlag.
Använd en enkel informationsklassning
En praktisk modell är fyra nivåer: offentlig information, intern information, konfidentiell information och känslig eller reglerad information. För varje nivå bör riktlinjerna ange vilka AI-verktyg som är tillåtna och om mänsklig granskning eller godkännande krävs.
Offentlig information kan ofta användas friare. Intern information kräver mer eftertanke. Konfidentiell information bör bara användas i godkända miljöer. Känsliga personuppgifter, affärshemligheter och högrisknära material kräver särskild rutin eller ska undvikas helt.
Gör reglerna lätta att följa
En regel som kräver juridisk tolkning i varje prompt kommer inte att fungera. Ge personalen korta beslutsexempel: “får användas”, “anonymisera först”, “kräver godkänt verktyg” och “stoppa och fråga”.
Samtidigt behöver företaget erbjuda säkra alternativ. Om alla öppna verktyg förbjuds men inget godkänt arbetssätt finns, ökar risken för skugg-AI. Bättre är att kombinera tydliga datagränser med godkända verktyg och stöd.
Följ upp incidenter utan skuldkultur
Om någon redan har matat in fel information i ett AI-verktyg ska rutinen vara tydlig: stoppa fortsatt användning, dokumentera vad som hände, bedöm datatyp och spridning, och förbättra riktlinjer eller utbildning.
Syftet är inte att skapa rädsla, utan att lära snabbt. När incidenter och osäkerheter dokumenteras i AI-registret eller en enkel avvikelselogg blir styrningen bättre för nästa team.
Checklista för nästa ledningsbeslut
| Fråga | Varför den behövs | Praktisk kontroll |
|---|---|---|
| Vilket mandat finns? | AI-ansvar utan mandat blir informellt och svårt att följa upp. | Skriv vem som får godkänna verktyg, data och undantag. |
| Vilka data får användas? | Datagränser avgör vilka verktyg och processer som är rimliga. | Dela upp information i tillåten, kräver godkännande och förbjuden. |
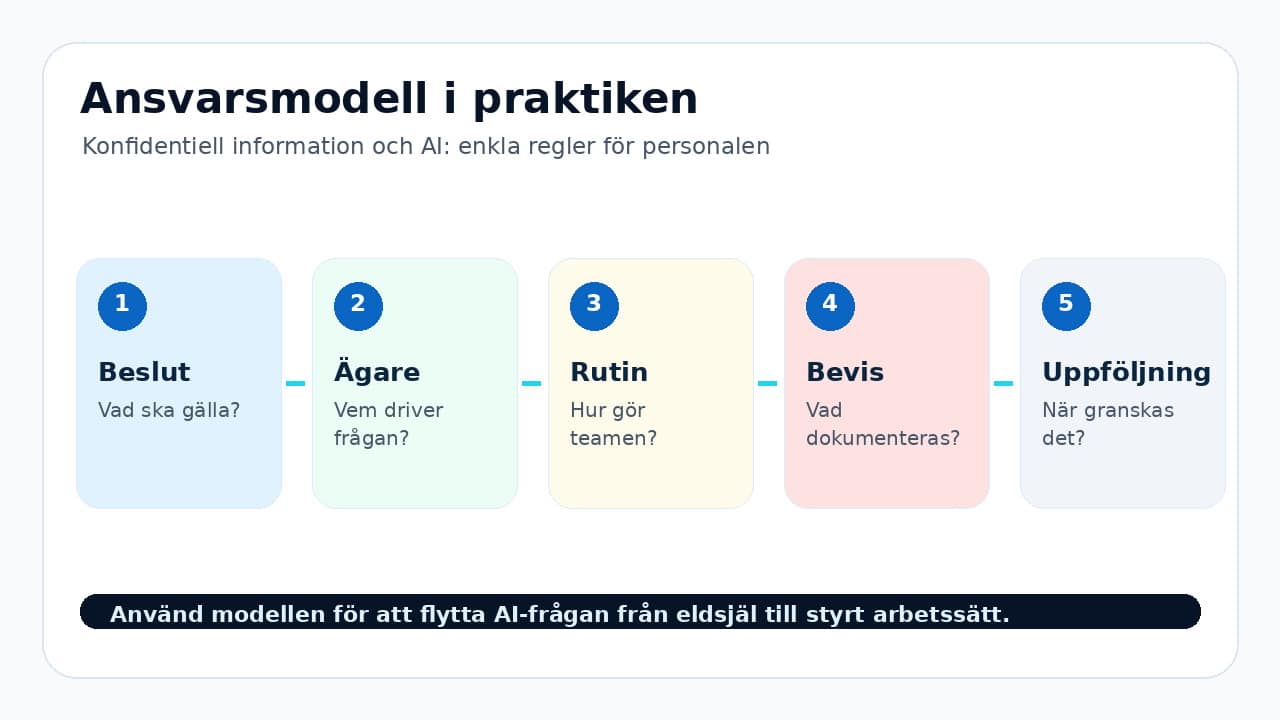
| Hur dokumenteras användning? | Återkommande AI-arbete behöver vara spårbart. | Lägg syfte, ägare, risk och nästa granskning i AI-registret. |
| När följs beslutet upp? | AI-arbete förändras snabbt när verktyg och arbetssätt utvecklas. | Sätt ett datum och ett tydligt bevis på vad som ska vara klart. |
Relaterade guider
Koppla ansvarsdelen till era mallar, register och policyer.
Ladda ner AI-registermall och kom igång
Gör AI-ansvar praktiskt: samla verktyg, syften, datatyper, risknivåer och ägare i ett tydligt AI-register.
Källor och vidare läsning
Guiden är praktisk information och inte juridisk rådgivning. För dataskydd och AI-reglering, se IMY:s vägledning om AI och dataskydd samt EU-kommissionens information om AI-förordningen.