
Hur du lanserar AI-riktlinjer internt utan motstånd
AI-riktlinjer fungerar bara när människor förstår varför de finns, hur de används och vart de ska vända sig med frågor. Här är en praktisk lanseringsmodell för svenska företag som vill skapa trygg AI-användning utan onödigt motstånd.
Ladda ner mallen
Policy-/riktlinjemall eller besluts-/undantagsformulär. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Varför AI-riktlinjer ofta möter motstånd
Många företag börjar med rätt ambition: man vill få kontroll på ChatGPT, Copilot, Gemini och andra AI-verktyg innan användningen växer okontrollerat. Men lanseringen blir ofta för abstrakt. Ett dokument skickas ut, några regler nämns på ett möte och sedan förväntas medarbetare själva förstå hur riktlinjerna påverkar deras arbetsdag.
Motståndet beror sällan på att människor är emot AI-styrning. Det beror oftare på osäkerhet: “får jag använda AI till det här?”, “kommer jag bli kontrollerad?”, “är allt förbjudet nu?”, “vem godkänner ett nytt verktyg?” och “vad händer om jag gör fel?”. Om riktlinjerna upplevs som ett förbudspaket skapas skugg-AI, där användningen fortsätter men blir svårare att se.
En bra lansering gör motsatsen. Den ger tydliga ramar, praktiska exempel och en trygg väg att fråga. Den visar att företaget vill att AI ska användas smartare – men med kontroll över data, kvalitet, ansvar och risk.
Riktlinjer fungerar först när de känns användbara i vardagen
Interna AI-riktlinjer skapar ofta motstånd när de uppfattas som ännu ett dokument från ledning, IT eller juridik. För att få genomslag behöver riktlinjerna översättas till praktiska beslut: vad får jag göra i dag, vad behöver jag fråga om och vilka exempel är uttryckligen förbjudna?
Lanseringen bör börja med varför. Förklara att riktlinjerna inte finns för att stoppa AI, utan för att göra användningen tryggare, mer konsekvent och lättare att skala. Medarbetare accepterar tydligare gränser när de ser att alternativet är osäkerhet, skuggverktyg och olika regler i varje team.
Chefer behöver en särskild roll i lanseringen. De ska kunna svara på de vanligaste frågorna, visa godkända exempel och fånga upp situationer där riktlinjerna är otydliga. Om cheferna bara hänvisar till ett dokument tappar lanseringen tempo.
Planera också för andra veckan, inte bara lanseringsdagen. Följ upp frågor, justera FAQ, registrera återkommande användningsfall och visa tidiga exempel på hur riktlinjerna hjälper snarare än hindrar arbetet.
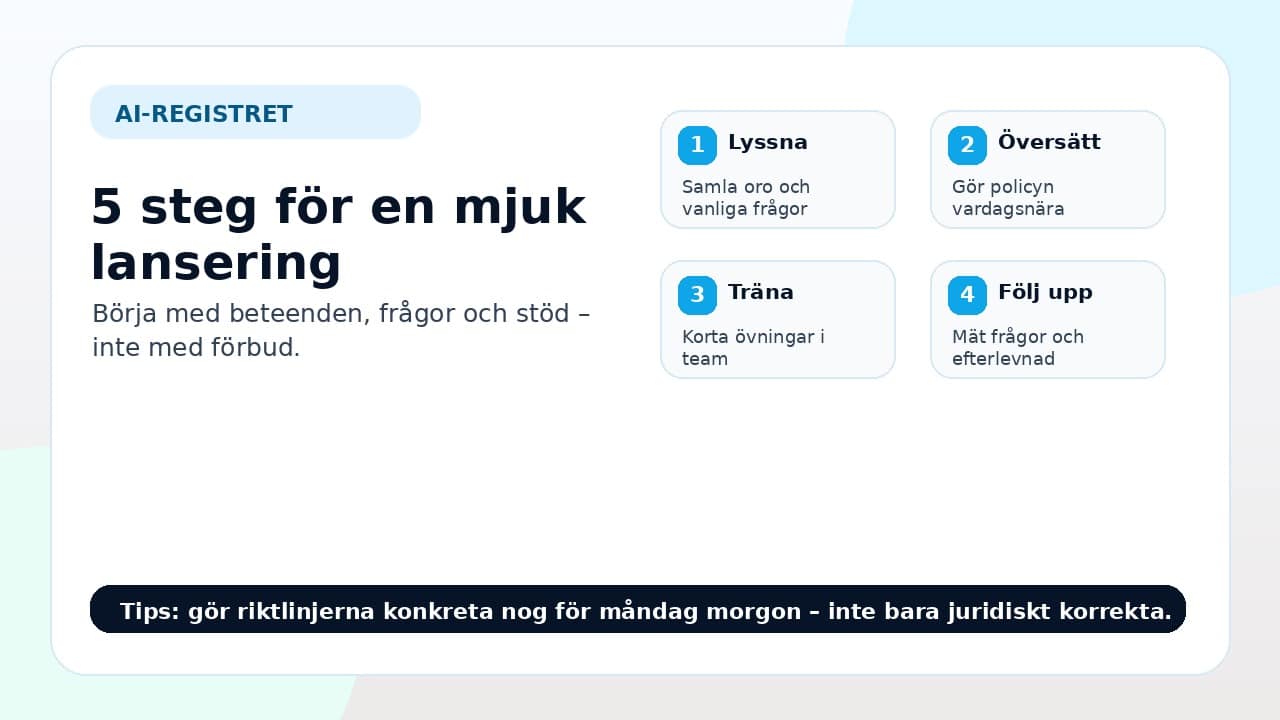
1. Börja med syftet, inte reglerna
Första budskapet bör inte vara “nu inför vi en policy”. Börja i stället med varför riktlinjerna behövs. Exempel: företaget vill hjälpa medarbetare att använda AI för snabbare utkast, bättre analyser, bättre kundkommunikation och effektivare administration – samtidigt som kunddata, personuppgifter, företagshemligheter och felaktiga AI-svar hanteras säkert.
Det gör riktlinjerna lättare att acceptera. Medarbetare behöver se att reglerna inte finns för att bromsa innovation, utan för att minska osäkerhet och skydda både företaget och användaren.
“Här är nya AI-regler. Läs och följ.”
“Här är hur vi använder AI tryggt, effektivt och med tydliga exempel.”
“Här är vad du får göra, när du ska fråga och hur vi hjälper dig vidare.”
2. Översätt riktlinjerna till konkreta arbetssituationer
En AI-policy kan behöva juridiskt språk, men interna riktlinjer måste vara begripliga i arbetet. Skapa därför exempel för de vanligaste situationerna i organisationen: mejl, mötesanteckningar, kundärenden, offerter, avtal, HR-texter, Excel-analyser och marknadsföringsutkast.
Varje exempel bör säga tre saker: vad som är okej, vad som kräver granskning och vad som inte ska göras. Det är särskilt viktigt när AI används med information som kan kopplas till kunder, anställda, avtal, priser, leverantörer eller interna strategier.
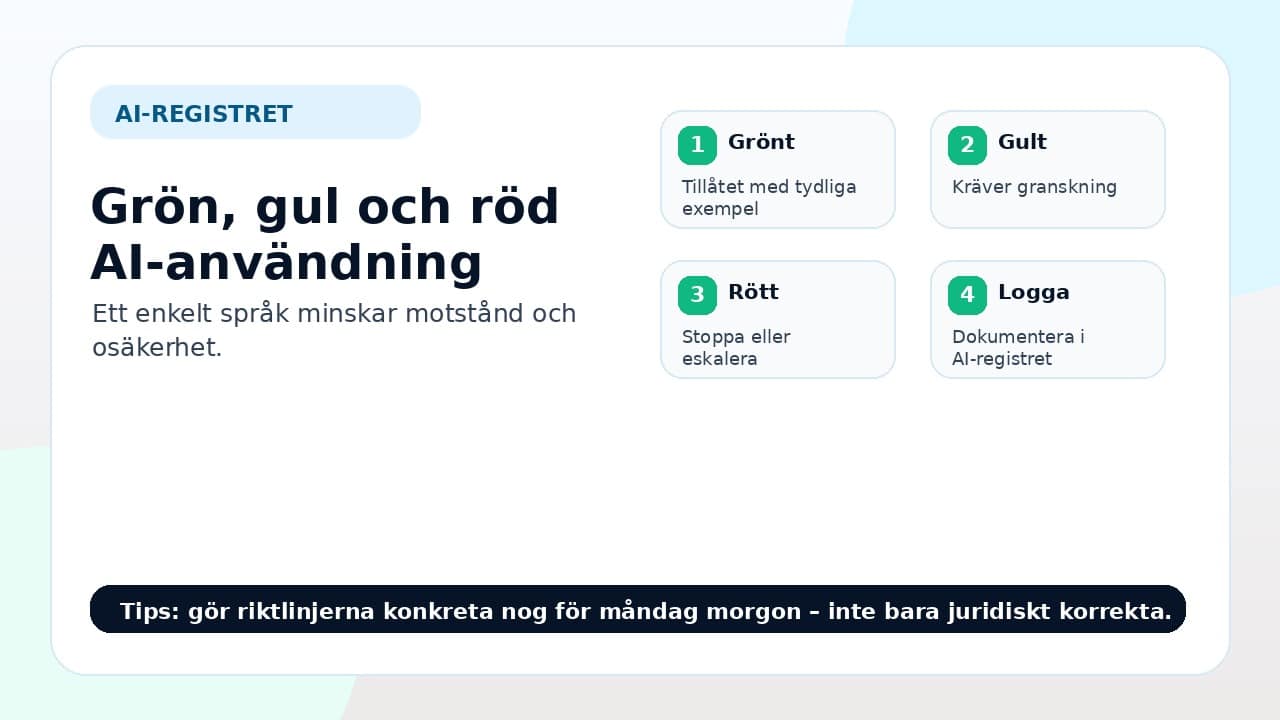
| Situation | Grönt | Gult | Rött |
|---|---|---|---|
| Skriva mejl | Förbättra ton och struktur i ett generiskt utkast. | Använda kundspecifik information efter kontroll. | Klistra in känslig kunddata i öppna AI-verktyg. |
| Sammanfatta dokument | Sammanfatta interna, icke-känsliga texter. | Sammanfatta avtal eller HR-material efter datakontroll. | Ladda upp sekretessbelagda avtal utan godkännande. |
| Fatta beslut | Använda AI som stöd för frågor och analys. | Låta AI ge rekommendationer som granskas av människa. | Låta AI fatta beslut om människor, kunder eller ekonomi utan kontroll. |
3. Ge chefer och nyckelpersoner svaren först
Lanseringen blir starkare om chefer, teamledare, HR, IT, juridik och dataskyddsfunktion får en kort genomgång innan hela organisationen informeras. De behöver kunna svara på vanliga frågor utan att skicka allt vidare.
Skapa en enkel FAQ för ledare: vilka verktyg är godkända, vad betyder personuppgifter i en prompt, vem äger AI-registret, hur rapporterar man ett nytt verktyg, vilka uppgifter får inte användas och när behöver man eskalera?
Det minskar friktion. När medarbetare får snabba, konsekventa svar från närmaste chef ökar chansen att riktlinjerna blir ett arbetssätt i stället för en engångsinformation.
4. Gör lanseringen kort, praktisk och upprepad
Ett enda långt lanseringsmöte räcker sällan. Dela upp kommunikationen i mindre delar: en kort introduktion, konkreta exempel per team, en prompt- eller datagränsövning och en tydlig kanal för frågor. Upprepa budskapet efter två till fyra veckor när verkliga frågor har dykt upp.
Varför riktlinjerna finns och hur de hjälper vardagen.
Grön/gul/röd AI-användning per team.
Testa vad som får och inte får delas i prompts.
Samla vanliga frågor och publicera svaren öppet.
Motstånd minskar när människor vet vad som inte är förbjudet
En vanlig miss är att lägga nästan all kommunikation på risker. Riskerna är viktiga, men om allt låter farligt kommer medarbetare antingen undvika AI helt eller använda verktygen privat och tyst. Visa därför också tydligt vad företaget uppmuntrar: språkförbättring, strukturering av egna anteckningar, idéutkast, sammanfattning av icke-känsligt material, första versioner av presentationer och förbättring av interna instruktioner.
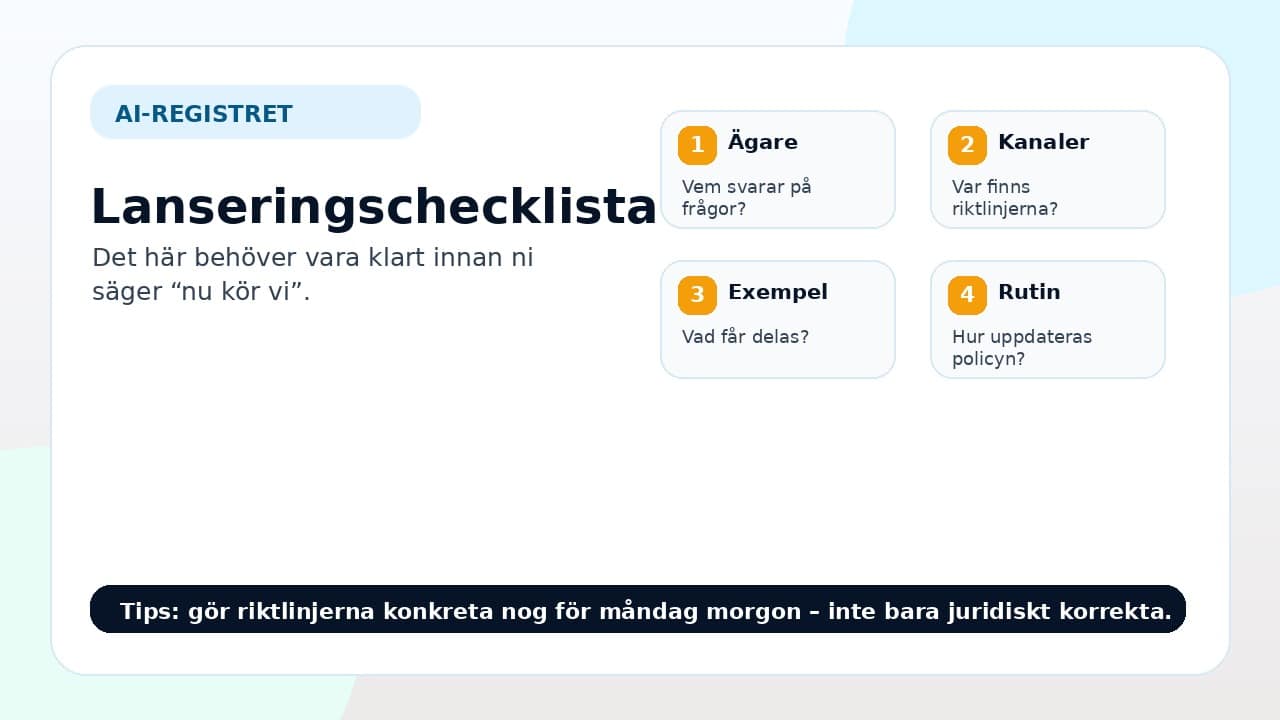
5. Koppla riktlinjerna till AI-registret
Riktlinjer utan uppföljning blir snabbt gamla. Därför bör varje godkänd eller återkommande AI-användning dokumenteras i ett AI-register. Det behöver inte vara tungt. Börja med syfte, verktyg, ansvarig, datatyper, risknivå, mänsklig kontroll och senaste granskning.
AI-registret gör lanseringen konkret. När någon frågar “får vi använda det här verktyget?” kan svaret bli en process: registrera användningen, bedöm data och risk, utse ägare och besluta om kontroll. Det gör styrningen mindre personlig och mer konsekvent.
- Verktyg: vilket AI-system eller vilken tjänst används?
- Syfte: vilket arbetsflöde eller problem löser det?
- Data: vilka uppgifter får och får inte användas?
- Kontroll: vem granskar resultatet innan det påverkar kund, medarbetare eller beslut?
- Uppföljning: när ska användningen ses över?
Mät lanseringen – annars vet ni inte om den fungerar
Följ upp både adoption och trygghet. Antal utbildade personer säger inte tillräckligt. Mät även vilka frågor som kommer in, vilka verktyg som registreras, vilka risker som upptäcks, vilka team som behöver mer stöd och om riktlinjerna faktiskt ändrar beteende.
Vilka frågor återkommer? Vilka delar av riktlinjerna är otydliga?
Hur många användningsfall har dokumenterats i AI-registret?
Vilka regler behöver förenklas, skärpas eller kompletteras?
AI Act, GDPR och ansvar – håll nivån praktisk
EU:s AI Act lyfter bland annat behovet av AI-kompetens, och GDPR gäller när AI-användning innebär behandling av personuppgifter. För den interna lanseringen betyder det inte att varje medarbetare behöver bli jurist. Det betyder att organisationen behöver tydliga datagränser, rollförståelse, mänsklig kontroll, dokumentation och en rutin för att eskalera högre risk.
Se den här artikeln som praktisk vägledning, inte juridisk rådgivning. Vid känsliga personuppgifter, automatiserade beslut, HR-användning, kunddata eller högrisknära användning bör dataskyddsansvarig, juridik eller extern rådgivare involveras.
Intern lanseringsplan i 30 dagar
Förankra syfte, ägare och första version av grön/gul/röd-regler.
Briefa chefer och nyckelpersoner med FAQ och exempel.
Lansera till organisationen med korta teamnära exempel.
Samla frågor, justera otydligheter och registrera de vanligaste användningsfallen.
Publicera uppdaterad FAQ, följ upp mätetal och besluta nästa utbildningssteg.
Gör riktlinjerna till del av onboarding, AI-register och löpande verksamhetsstyrning.
Nästa steg
Börja med att samla era viktigaste AI-användningar i ett AI-register, koppla dem till en tydlig AI-policy och använd färdiga mallar för att få struktur på verktyg, ansvar, data och risk.
Läs AI-policyguiden och ladda ner policy-mall
Skapa riktlinjer som medarbetarna faktiskt kan använda – med tydliga exempel, ansvar och uppföljning.
Källor och vidare läsning
EU-kommissionen om AI Act · IMY om GDPR:s grundläggande principer · IMY om dataskydd i arbetslivet · NIST AI Risk Management Framework