
AI-policy och kunddata – får man mata in den?
Kort svar: ibland, men bara när ni vet vilken data det är, vilket AI-verktyg som används, vilket avtal som gäller och vem som ansvarar. Kunddata i fel AI-tjänst kan snabbt bli en GDPR-, säkerhets- och förtroendefråga.
Ladda ner mallen
Policy-/riktlinjemall eller besluts-/undantagsformulär. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: behandla kunddata som rött tills motsatsen är dokumenterad
Den vanligaste missuppfattningen är att frågan bara handlar om huruvida ett AI-verktyg “sparar” prompten eller använder den för träning. Det är viktigt, men det är inte hela bilden. När kunddata matas in i AI behöver företaget också veta om uppgifterna är personuppgifter, om tjänsten är personuppgiftsbiträde eller självständig personuppgiftsansvarig, om data kan hamna utanför EU/EES, hur informationen loggas, vilka underbiträden som används och om användningen följer ert avtal med kunden.
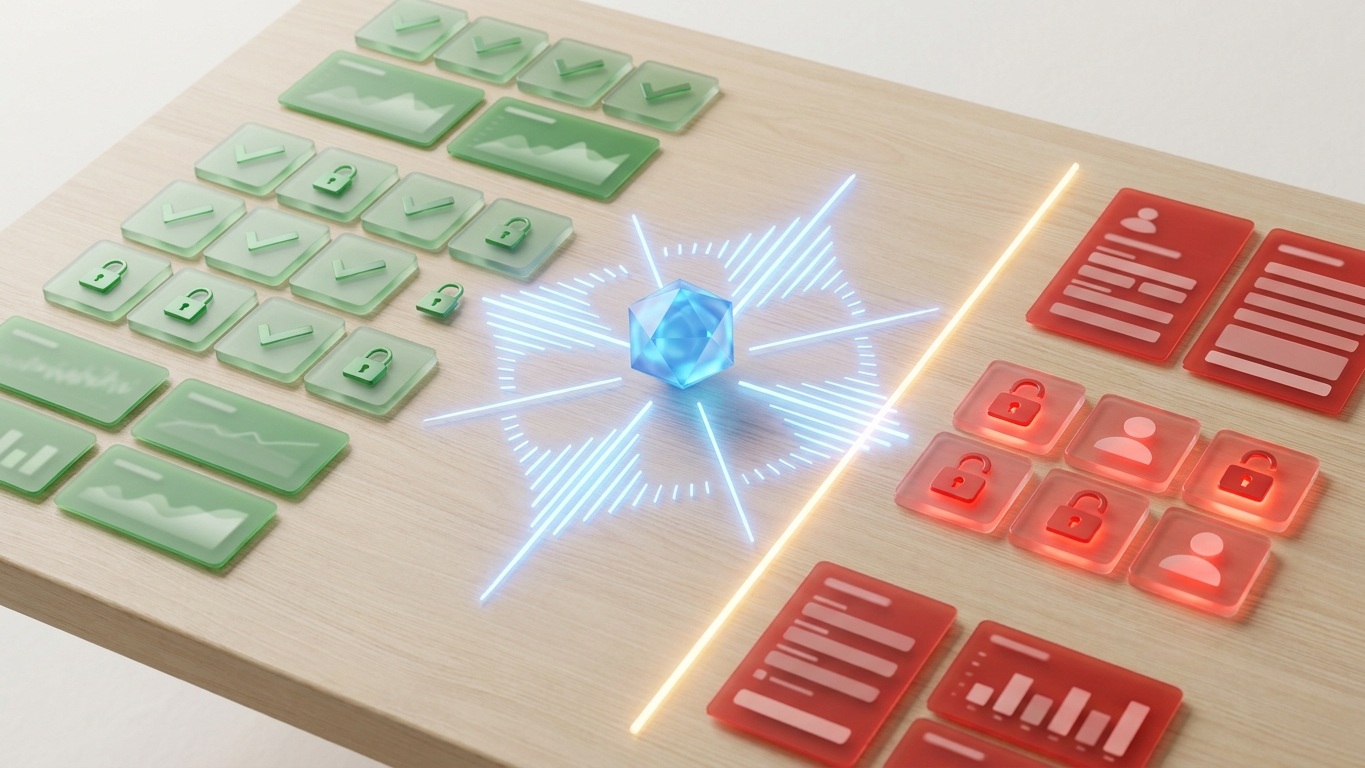
För ett svenskt B2B-företag är den praktiska regeln därför enkel: kunddata får inte matas in i öppna eller privata AI-tjänster. Kunddata kan däremot ibland användas i ett godkänt företagsverktyg om ni har avtal, säkerhetsinställningar, dokumenterad riskbedömning och tydliga instruktioner till användarna.
Fiktiva exempel, syntetisk data och helt avidentifierade texter som inte kan kopplas till kund, kontaktperson eller ärende.
Sammanfattningar där namn, e-post, ordernummer, avtal och andra identifierare har tagits bort, men där kontexten ändå kan vara känslig.
CRM-exporter, supportärenden, avtal, personuppgifter, offerter, prislistor, loggar, reklamationer och interna kundnoteringar.
Det här är inte en bromskloss mot AI. Tvärtom gör regeln AI lättare att använda. När medarbetare vet vad som är grönt, gult och rött kan de fortsätta effektivisera arbetet utan att varje prompt blir en egen juridisk chansning.
Vad räknas som kunddata i en AI-policy?
Kunddata är bredare än många tror. Det är inte bara personnummer eller mejladresser. I ett B2B-bolag kan kunddata vara allt som beskriver en kundrelation: kontaktpersoner, offertunderlag, prisnivåer, orderhistorik, leveransproblem, avtalsvillkor, reklamationer, supportärenden, mötesanteckningar, chattloggar, interna bedömningar och information om kundens verksamhet.
En del kunddata är personuppgifter enligt GDPR, till exempel namn, e-postadresser, telefonnummer, användar-ID, IP-adresser eller information som kan kopplas till en kontaktperson. Annan kunddata är kanske inte personuppgift, men kan ändå vara affärskritisk eller omfattas av sekretess. En AI-policy behöver därför täcka både dataskydd och informationssäkerhet.
GDPR-frågorna: laglig grund, minimering, biträde och säkerhet
IMY sammanfattar kärnan i GDPR genom grundläggande principer: personuppgifter ska behandlas lagligt, korrekt och öppet, samlas in för särskilda ändamål, begränsas till det som behövs och skyddas med lämplig säkerhet. När kunddata läggs in i AI behöver ni kunna visa hur de principerna uppfylls.
GDPR artikel 5 handlar bland annat om ändamålsbegränsning, uppgiftsminimering och integritet/konfidentialitet. Artikel 6 kräver laglig grund. Artikel 28 kräver rätt biträdesupplägg när en leverantör behandlar personuppgifter för er räkning. Artikel 32 kräver lämpliga tekniska och organisatoriska säkerhetsåtgärder, med hänsyn till risk.
EDPB:s yttrande om dataskydd och AI-modeller understryker att GDPR-principer fortsatt gäller i AI-sammanhang. Det betyder att AI inte är ett undantag från dataskydd. Det är snarare ett område där dokumentation, riskbedömning och tekniska skydd blir extra viktiga.
Olika AI-verktyg, olika risk: privat konto är inte samma sak som företagslösning
Alla AI-tjänster ska inte behandlas lika. En medarbetares privata gratiskonto, ett publikt webbverktyg, en företagsversion av ett AI-verktyg och en AI-funktion inbyggd i ett befintligt affärssystem kan ha helt olika avtalsvillkor, datalagring och säkerhetskontroller.
Microsoft beskriver till exempel att Copilot Chat med enterprise data protection omfattas av säkerhets-, integritets- och efterlevnadskontroller och att prompts och svar inte används för att träna underliggande modeller. Den typen av leverantörsinformation är relevant, men den ersätter inte er egen bedömning. Ni behöver fortfarande veta vilka användare som får åtkomst, vilka datakällor AI:n kan läsa, hur loggar hanteras och om kunddata faktiskt behöver användas.
Beslutsmodell: fyra frågor innan kunddata används i AI
Gör beslutet så konkret att en säljare, kundservicemedarbetare eller projektledare kan använda det i vardagen. En bra modell behöver inte vara lång, men den måste stoppa de vanligaste misstagen.
Är det anonymt, intern kundkontext, personuppgifter, avtal eller känslig information?
Är tjänsten godkänd, avtalad och konfigurerad för företagsanvändning?
Är syftet nödvändigt, tydligt och rimligt för kunden eller kontaktpersonen?
Vem äger användningen, dokumenterar den och följer upp risker?
Om svaret är oklart på någon av frågorna ska medarbetaren inte chansa. Det ska finnas en enkel kontaktväg: fråga chef, IT, dataskyddsansvarig eller den som äger AI-registret.
Exempel på policytext: kunddata i AI
En AI-policy ska vara tillräckligt tydlig för att fungera i vardagen. Undvik abstrakta formuleringar som “var försiktig med känslig information” utan exempel. Skriv hellre vad medarbetare får och inte får göra.
Exempel: Kunddata, personuppgifter, avtal, supportärenden, CRM-exporter, interna kundnoteringar, prisuppgifter och annan information som kan kopplas till kunder får inte matas in i öppna, privata eller icke godkända AI-tjänster. Kunddata får endast användas i AI-verktyg som företaget har godkänt, där rätt avtal, säkerhetsinställningar, behörigheter och instruktioner finns. Om möjligt ska data anonymiseras eller ersättas med fiktiva exempel innan AI används.
Koppla gärna texten till en kort lista över godkända AI-verktyg. Då slipper policyn bli en statisk PDF som ingen följer. Listan kan uppdateras när ni byter verktyg, ändrar licenser eller inför nya AI-funktioner i befintliga system.
Fem beslut ledningen bör ta
Bestäm vilka datatyper som alltid är röda: avtal, CRM-exporter, supportärenden, prisuppgifter och personuppgifter.
Skapa en lista med AI-verktyg som får användas och vad de får användas till.
Beskriv hur namn, e-post, kundnamn, ordernummer och unika detaljer ska tas bort.
Utse ägare för AI-policy, AI-register, leverantörsbedömning och incidenthantering.
Visa före/efter-exempel på en prompt som är förbjuden och en prompt som är tillåten.
Gör stickprov, uppdatera listan över verktyg och dokumentera återkommande AI-användning.
Checklista innan ni tillåter kunddata i AI
Innan ni öppnar för kunddata i ett AI-verktyg bör ni kunna svara ja på följande frågor. Om flera svar är nej är användningen troligen inte mogen.
Kontrollpunkter
- Är verktyget godkänt av företaget?
- Finns biträdesavtal eller annan tydlig avtalsgrund?
- Vet ni om leverantören använder underbiträden?
- Vet ni om data kan överföras utanför EU/EES?
- Är prompts och filer skyddade mot modellträning där det behövs?
- Finns tydliga retention- och raderingsregler?
- Är åtkomst begränsad till rätt användare?
- Har ni dokumenterat ändamål och risk?
- Har medarbetare fått konkreta exempel?
- Finns incidentrutin om data råkar hamna fel?
Glöm inte AI Act. AI Act är riskbaserad och artikel 4 ställer krav på AI-kunnighet hos personal och andra som använder AI-system för organisationens räkning. För många företag betyder det att policyn behöver kombineras med enkel utbildning: vad får matas in, vad ska anonymiseras och när ska användaren fråga någon innan verktyget används.
- EU-kommissionen: AI Act och riskbaserat regelverk
- EU AI Act artikel 4: AI literacy
- IMY: grundläggande principer enligt GDPR
- IMY: överföring av personuppgifter till tredjeland
- GDPR artikel 5: principer för personuppgiftsbehandling
- GDPR artikel 6: laglig grund
- GDPR artikel 28: personuppgiftsbiträde
- GDPR artikel 32: säkerhet vid behandling
- EDPB Opinion 28/2024 om dataskydd och AI-modeller
- Microsoft Learn: Copilot Chat privacy and protections
Vill ni göra regeln enkel?
Ladda ner en AI-policy-mall och använd den tillsammans med AI-registret för att dokumentera godkända verktyg, datatyper, ansvar och risknivåer.