
Måste konsulter och underleverantörer följa er AI-policy?
Lär dig ai-policy konsulter underleverantörer i praktiken. Enkel svensk guide med exempel, fallgropar och konkreta steg för företag som vill arbeta smartare
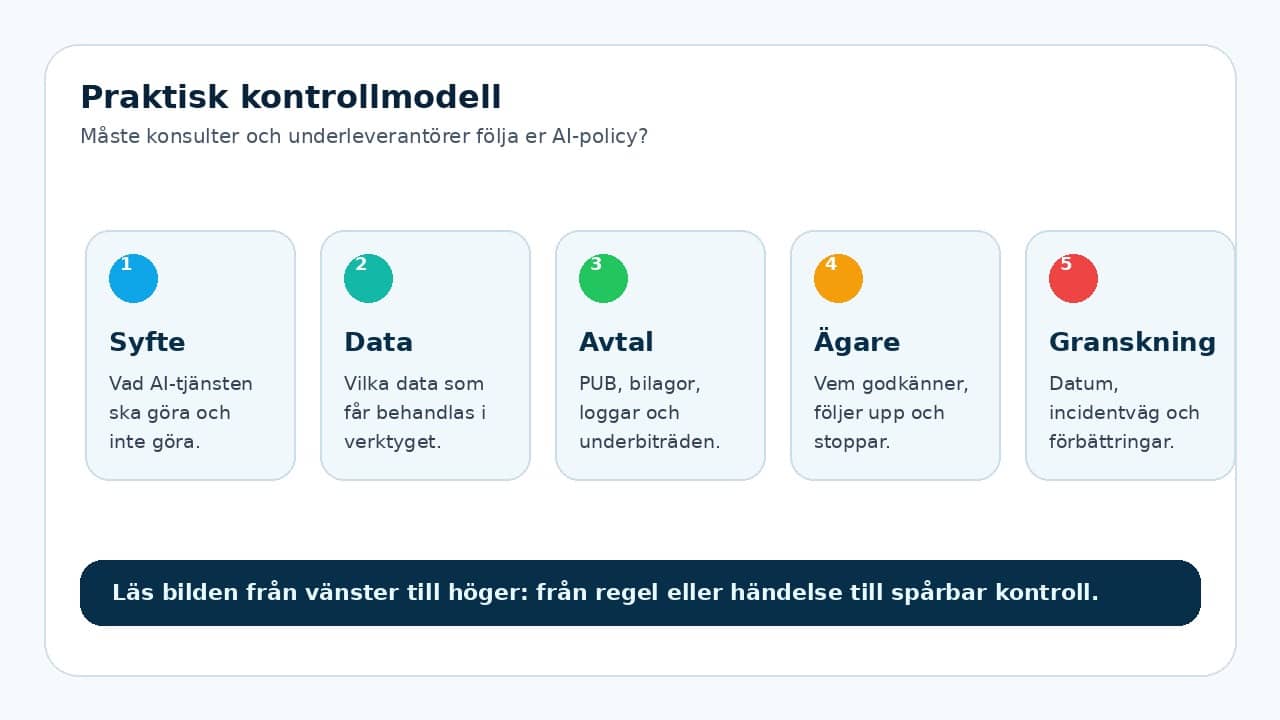
- Gör ämnet konkret i AI-registret: verktyg, data, ägare, risk och nästa granskning.
- Koppla policy eller avtal till faktiska arbetsflöden, inte bara till dokument.
- Sätt mänsklig granskning, loggning och incidentväg före bred utrullning.
Ladda ner mallen
Policy-/riktlinjemall eller besluts-/undantagsformulär. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Gör AI-policyn bindande även utanför organisationen
En AI-policy får snabbt ett glapp om den bara gäller anställda. Konsulter, byråer, systemintegratörer och underleverantörer kan ofta komma åt samma kunddata, produktinformation och interna dokument som den egna personalen. Därför behöver policyn översättas till avtal, onboarding och praktiska kontroller.
Det viktigaste är inte att skriva ännu ett långt policydokument. Det viktiga är att visa vilka AI-verktyg som får användas, vilka data som aldrig får matas in, vem som får godkänna undantag och hur ni följer upp att reglerna faktiskt efterlevs.
Skriv in kraven där arbetet redan styrs
Bäst effekt får ni när AI-kraven hamnar i uppdragsavtal, dataskyddsbilagor, inköpsrutiner och leverantörsonboarding. Då blir policyn en del av normal styrning i stället för en länk som skickas efter signering.
En enkel formulering kan räcka långt: leverantören får inte använda öppna AI-tjänster med era uppgifter utan skriftligt godkännande, ska dokumentera AI-stöd i arbetet och ska kunna visa hur information skyddas, raderas och granskas. Anpassa alltid texten till risknivå och datatyp.
Skilj på låg risk, känslig data och kundpåverkande arbete
Alla externa parter behöver inte samma krav. En frilansare som gör generisk idégenerering behöver andra ramar än en konsult som analyserar kundlistor, HR-material eller supportärenden. Gör därför en kort klassning av uppdraget innan ni ger åtkomst.
För känsliga uppdrag bör ni kräva namngivna verktyg, dokumenterad mänsklig granskning, begränsad inmatning av personuppgifter och tydligt förbud mot att träna modeller på ert material. För enklare uppdrag kan det räcka med en godkänd verktygslista och en rapporteringsskyldighet.
Följ upp med stickprov, inte bara signaturer
En signerad policy är inte kontroll. Be externa parter redovisa vilka AI-verktyg de använder i uppdraget, hur prompts och utdata granskas och hur eventuella incidenter rapporteras. Det kan göras i kvartalsvisa stickprov eller som del av leverantörsmöten.
Dokumentera svaret i AI-registret eller leverantörsregistret. Då kan ni se återkommande mönster, stoppa olämpliga verktyg och visa att styrningen är mer än en pappersövning.
Praktisk checklista innan ni går vidare
| Fråga | Varför den behövs |
|---|---|
| Vilka AI-verktyg omfattas? | Utan avgränsning blir styrningen svår att följa upp. |
| Vilka data får användas? | Dataklassning minskar risken för läckor och fel behandling. |
| Vem äger beslutet? | Ansvar behöver ligga hos en roll, inte hos ett dokument. |
| Hur syns efterlevnaden? | Loggar, stickprov och register gör policyn mätbar. |
Fortsätt med relaterade guider
För en stabil helhet bör den här frågan kopplas till befintliga rutiner för AI-register, AI-policy och säker AI-användning.
Vill du få bättre kontroll på AI-användningen?
Ladda ner AI-policy-mall. Börja med att samla verktyg, syften, datatyper, ansvariga och risknivåer på ett ställe.
Källor och vidare läsning
Texten är generell information för svenska företag och är inte juridisk rådgivning.