
AI-policy • intern kommunikation • chefstöd
Så kommunicerar du AI-policyn till hela företaget
En AI-policy fungerar först när människor förstår den, kan använda den i vardagen och vet vem de ska fråga. Därför behöver lanseringen planeras som ett förändringsarbete – inte som ett mejl med en PDF.
Ladda ner mallen
Policy-/riktlinjemall eller besluts-/undantagsformulär. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: gör policyn lätt att använda
Den vanligaste orsaken till att en AI-policy inte får effekt är inte att texten är fel. Det är att den kommuniceras som ett dokument i stället för som ett nytt arbetssätt. Medarbetare behöver veta vad policyn betyder för just deras roll, vilka exempel som är tillåtna, vad som kräver godkännande och var gränsen går för känslig information.
Börja därför med tre frågor: vilka grupper påverkas mest, vilka beslut behöver de kunna ta själva och vilka situationer ska alltid eskaleras? När de frågorna är besvarade kan policyn bli konkret: “så här använder vi AI i kundservice”, “så här hanterar vi kunddata”, “så här granskar vi AI-svar innan de skickas vidare” och “så här registrerar vi nya AI-verktyg”.
Lanseringen bör ha en tydlig ägare, men den ska genomföras tillsammans. HR kan samordna utbildning och medarbetarkommunikation. IT och informationssäkerhet kan förklara verktyg, datagränser och tekniska skydd. Juridik eller dataskydd kan tydliggöra GDPR och avtal. Verksamhetschefer behöver översätta reglerna till vardagens beslut.
Varför kommunikationen avgör om policyn får effekt
AI används ofta i små vardagsmoment: någon sammanfattar ett möte, skriver ett kundmejl, analyserar en offert, översätter ett avtal eller ber ett verktyg strukturera intern information. Det är just därför kommunikationen behöver vara praktisk. Om policyn bara säger “mata inte in känsliga uppgifter” kommer olika personer tolka känsligt på olika sätt.
Regelbilden gör detta ännu viktigare. AI Act och diskussionen om AI literacy pekar på att organisationer behöver se till att människor har tillräcklig AI-kunskap utifrån roll, sammanhang och risk. För svenska företag innebär det att policyn behöver kopplas till utbildning, exempel, ansvar och uppföljning – inte bara finnas på intranätet.
GDPR-perspektivet är lika praktiskt. IMY:s vägledning om GDPR och AI visar att personuppgifter, transparens och ansvar behöver hanteras även när AI används som stödverktyg. Medarbetare behöver därför förstå skillnaden mellan öppen information, intern information, personuppgifter, kunddata och sekretessbelagt material. Det går inte att lämna helt till magkänsla.
Dela upp kommunikationen efter målgrupp
Alla behöver inte samma information i samma form. Ledningen behöver förstå risknivå, ansvar, prioriteringar och vilka nyckeltal som ska följas upp. Chefer behöver kunna svara på frågor, ge exempel och upptäcka avsteg. Medarbetare behöver veta vad de får göra i sina arbetsmoment. IT, HR, juridik, säkerhet och inköp behöver förstå sina kontrollpunkter.
En bra lansering börjar därför med en målgruppskarta. Skriv ner vilka grupper som berörs, vilka frågor de sannolikt har och vilken handling kommunikationen ska leda till. För sälj kan det handla om kunddata och offerter. För HR kan det handla om rekrytering, medarbetarsamtal och känsliga uppgifter. För kundservice kan det handla om AI-svar som behöver mänsklig kontroll innan de skickas till kund.
Budskapet bör vara konkret och upprepas i flera kanaler: kort intranätartikel, chefsmöte, avdelningsmöte, utbildningspass, FAQ och en tydlig plats där medarbetare kan ställa frågor. Om företaget redan har ett AI-register bör kommunikationen också visa hur ett nytt verktyg eller användningsfall registreras.
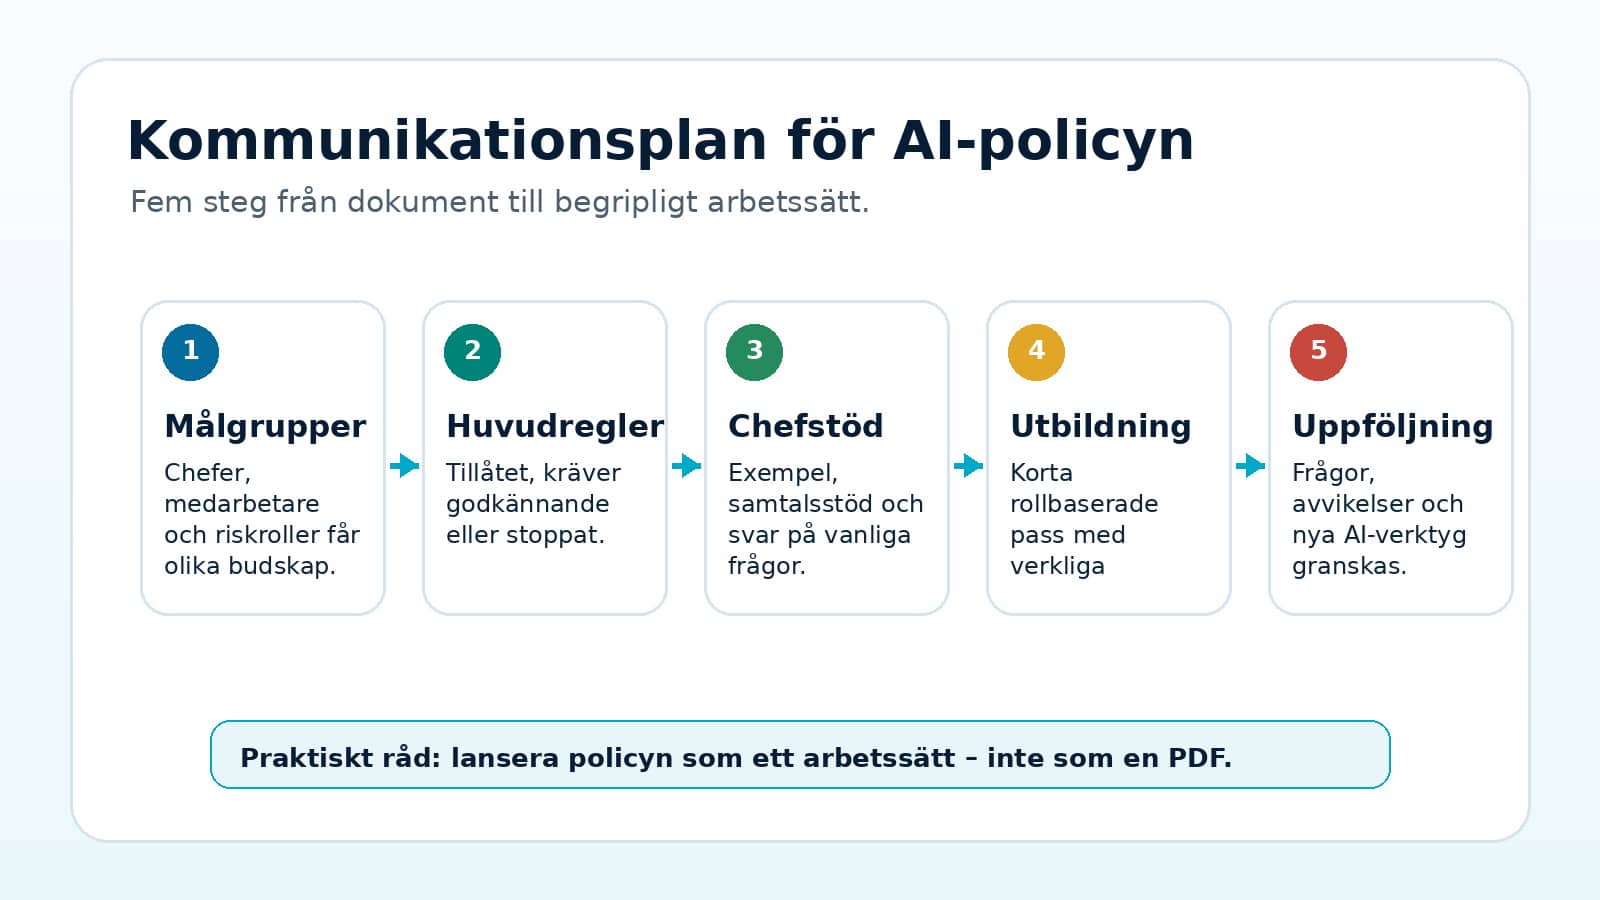
En enkel kommunikationsplan för lanseringen
Gör planen kort nog för att faktiskt användas. Fem steg räcker ofta: målgrupper, huvudregler, chefstöd, utbildning och uppföljning. Varje steg bör ha en ansvarig person, en kanal och ett datum. Lägg hellre in flera korta påminnelser än ett långt lanseringsmejl som alla förväntas förstå direkt.
| Steg | Syfte | Praktiskt exempel |
|---|---|---|
| 1. Målgrupper | Veta vem som behöver vilket budskap. | Chefer får samtalsstöd, medarbetare får “gör/gör inte”-exempel. |
| 2. Huvudregler | Göra policyn lätt att tolka. | Tre nivåer: tillåtet, kräver godkännande, förbjudet. |
| 3. Chefstöd | Skapa trygghet i första linjen. | FAQ, exempel på gränsfall och kontaktväg för frågor. |
| 4. Utbildning | Bygga AI-kunskap utifrån roll och risk. | 30-minuters pass per funktion med verkliga scenarier. |
| 5. Uppföljning | Se om policyn används. | Frågor, avvikelser, nya verktyg och AI-register granskas kvartalsvis. |
Planen bör också säga vad som händer efter lanseringen. Vem uppdaterar FAQ? Vem tar emot frågor? Vem godkänner nya AI-verktyg? Vem följer upp om policyn inte efterlevs? Utan den typen av vardagsansvar blir kommunikationen snabbt en engångsinsats.
Ge cheferna materialet innan resten av företaget
Chefer är ofta den viktigaste kommunikationskanalen. Om de inte förstår policyn, eller inte vet hur de ska svara på frågor, kommer medarbetare skapa egna tolkningar. Därför bör chefer få materialet före den breda lanseringen: sammanfattning, exempel, FAQ, beslutsregler och tydlig kontaktväg.
Ett bra chefstöd innehåller realistiska situationer. Får en säljare använda AI för att formulera ett kundmejl? Får HR använda AI för att sammanfatta intervjunoteringar? Får ekonomi ladda upp en leverantörsfaktura i ett öppet verktyg? Får kundservice låta AI föreslå svar på reklamationer? Svaren behöver vara konkreta nog för att en chef ska kunna leda ett möte utan att gissa.
Chefer behöver också veta vad de inte ska lösa själva. Om frågan rör personuppgifter, kundsekretess, avtal, känsliga interna uppgifter, automatiserade beslut eller externa AI-tjänster utan godkännande bör det finnas en tydlig eskaleringsväg. Det är bättre att skapa en enkel fråga-kanal än att försöka skriva en policy som täcker varje framtida situation.
Koppla kommunikationen till AI-registret
AI-policyn beskriver reglerna. AI-registret visar verkligheten. Därför bör kommunikationen förklara hur medarbetare och chefer ska rapportera nya AI-verktyg, nya användningsfall eller förändrad databehandling. Det gör policyn mätbar och hjälper företaget se om nya risker uppstår.
En praktisk uppföljning kan göras varje kvartal. Gå igenom frågor som kommit in, vilka avdelningar som använder AI mest, om något nytt verktyg behöver riskbedömas, om utbildningen behöver justeras och om policyn har blivit för svår eller för generell. Det är också här företaget kan fånga upp skugg-AI innan det blir ett större problem.
Länka gärna kommunikationen till relevanta guider: AI-policy, AI-utbildning för medarbetare, AI-riktlinjer för anställda, AI-policy vs IT-policy och privat AI-användning på jobbet.
Vanliga misstag vid intern lansering
Policyn skickas bara som PDF
Medarbetare behöver exempel, inte bara en bilaga.
Alla får samma budskap
Riskerna skiljer sig mellan HR, sälj, kundservice, IT och ledning.
Chefer får materialet för sent
Då hinner frågor och egna tolkningar spridas innan stödet finns.
Ingen följer upp användningen
Utan AI-register och review-rutin vet företaget inte om policyn fungerar.
Det sista misstaget är att göra policyn för försiktig eller för abstrakt. Om allt känns förbjudet kommer medarbetare hitta vägar runt reglerna. Om allt är tillåtet men otydligt ökar risken för datafel, sekretessproblem och felaktiga AI-svar. En bra kommunikation visar både möjligheter och gränser.
Ladda ner AI-policy-mall
Vill ni lansera policyn snabbare? Börja med en praktisk mall och koppla den till utbildning, AI-register och tydligt ansvar.
Källor och vidare läsning
Artikeln är praktisk vägledning för svenska företag och ska inte ses som juridisk rådgivning.
- EU-kommissionen: AI Act och AI literacy – AI Act gör kunskap, styrning och ansvar till praktiska frågor för företag som använder AI.
- EU AI Office: AI literacy questions and answers – AI-kunskap behöver anpassas efter roll, risk och sammanhang.
- IMY: Vägledning om GDPR och AI – Personuppgifter, transparens och ansvar behöver förklaras i praktisk AI-användning.
- NIST AI Risk Management Framework – Riskhantering kräver styrning, kommunikation, mätning och uppföljning.
- ISO/IEC 42001:2023 – Ledningssystem för AI betonar policy, roller, kompetens och kontinuerlig förbättring.