
Så skriver du företagets första AI-riktlinjer på en dag
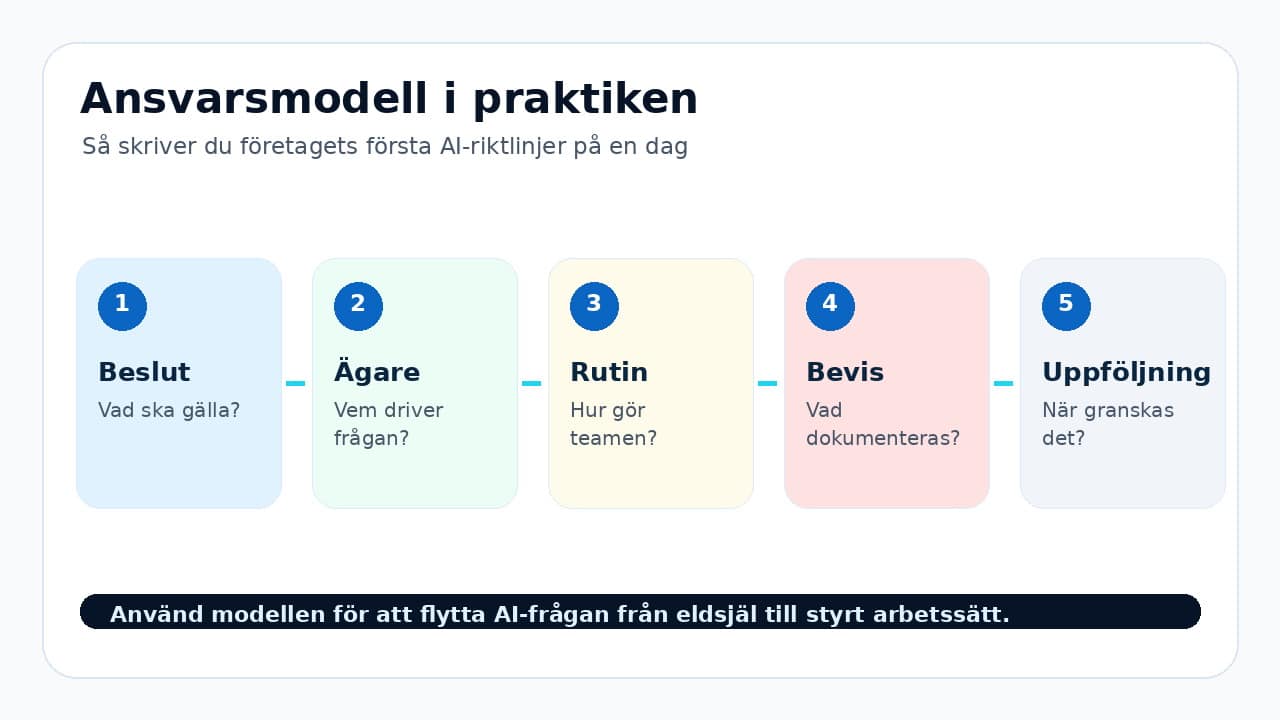
Företagets första AI-riktlinjer behöver inte vara ett stort policyprojekt. På en dag kan ni ta fram en praktisk första version som säger vilka verktyg som får användas, vilken information som inte får matas in, vem som granskar resultat och när användningen ska dokumenteras.
Riktlinjerna ska svara på vardagsfrågor
Bra AI-riktlinjer hjälper medarbetare när de står inför ett konkret val: får jag klistra in den här texten, använda det här verktyget, skicka ett AI-svar till kund eller sammanfatta ett internt dokument? Om riktlinjerna bara beskriver ambitioner kommer de inte att användas.
Skriv därför kort och handlingsnära. Börja med tillåten användning, förbjuden information, krav på mänsklig granskning och vem man frågar vid osäkerhet. Det är bättre med en tydlig första version än ett perfekt dokument som aldrig blir klart.
En arbetsdag räcker för en första version
Förmiddagen kan användas till att samla exempel från verksamheten: vilka verktyg används redan, vilka frågor dyker upp och var finns störst risk? Efter lunch skriver ni reglerna i ett enkelt format och testar dem mot 5–10 verkliga situationer.
Avsluta dagen med att bestämma ägare, publiceringsplats och datum för första uppföljning. Riktlinjer är ett levande arbetssätt, inte ett dokument som ska ligga orört i två år.
Dra tydliga gränser för data
Den viktigaste delen är ofta datagränsen. Skriv vad som är okej i godkända verktyg, vad som kräver särskilt godkännande och vad som aldrig får användas i öppna AI-tjänster. Exempel är personuppgifter, kundavtal, affärshemligheter, offerter, källkod och interna strategidokument.
Gör gränsen begriplig med exempel. Medarbetare ska inte behöva tolka juridiska begrepp i stunden; de behöver enkla kontrollfrågor innan information klistras in eller laddas upp.
Koppla riktlinjerna till AI-registret
När en AI-användning blir återkommande bör den dokumenteras. Riktlinjerna kan säga att team som använder AI i kundkommunikation, analys, HR, juridik eller andra återkommande processer ska lägga in verktyg, syfte, datatyper, ägare och granskning i AI-registret.
Då blir riktlinjerna inte bara ordning på papper. De hjälper företaget att se var AI används, vilka risker som finns och vilka beslut som behöver följas upp.
Checklista för nästa ledningsbeslut
| Fråga | Varför den behövs | Praktisk kontroll |
|---|---|---|
| Vilket mandat finns? | AI-ansvar utan mandat blir informellt och svårt att följa upp. | Skriv vem som får godkänna verktyg, data och undantag. |
| Vilka data får användas? | Datagränser avgör vilka verktyg och processer som är rimliga. | Dela upp information i tillåten, kräver godkännande och förbjuden. |
| Hur dokumenteras användning? | Återkommande AI-arbete behöver vara spårbart. | Lägg syfte, ägare, risk och nästa granskning i AI-registret. |
| När följs beslutet upp? | AI-arbete förändras snabbt när verktyg och arbetssätt utvecklas. | Sätt ett datum och ett tydligt bevis på vad som ska vara klart. |
Relaterade guider
Koppla ansvarsdelen till era mallar, register och policyer.
Ladda ner AI-policy-mall
Gör AI-ansvar praktiskt: samla verktyg, syften, datatyper, risknivåer och ägare i ett tydligt AI-register.
Källor och vidare läsning
Guiden är praktisk information och inte juridisk rådgivning. För dataskydd och AI-reglering, se IMY:s vägledning om AI och dataskydd samt EU-kommissionens information om AI-förordningen.