
AI-register fördjupning
Skugg-AI – så hittar du AI-verktyg ingen pratar om
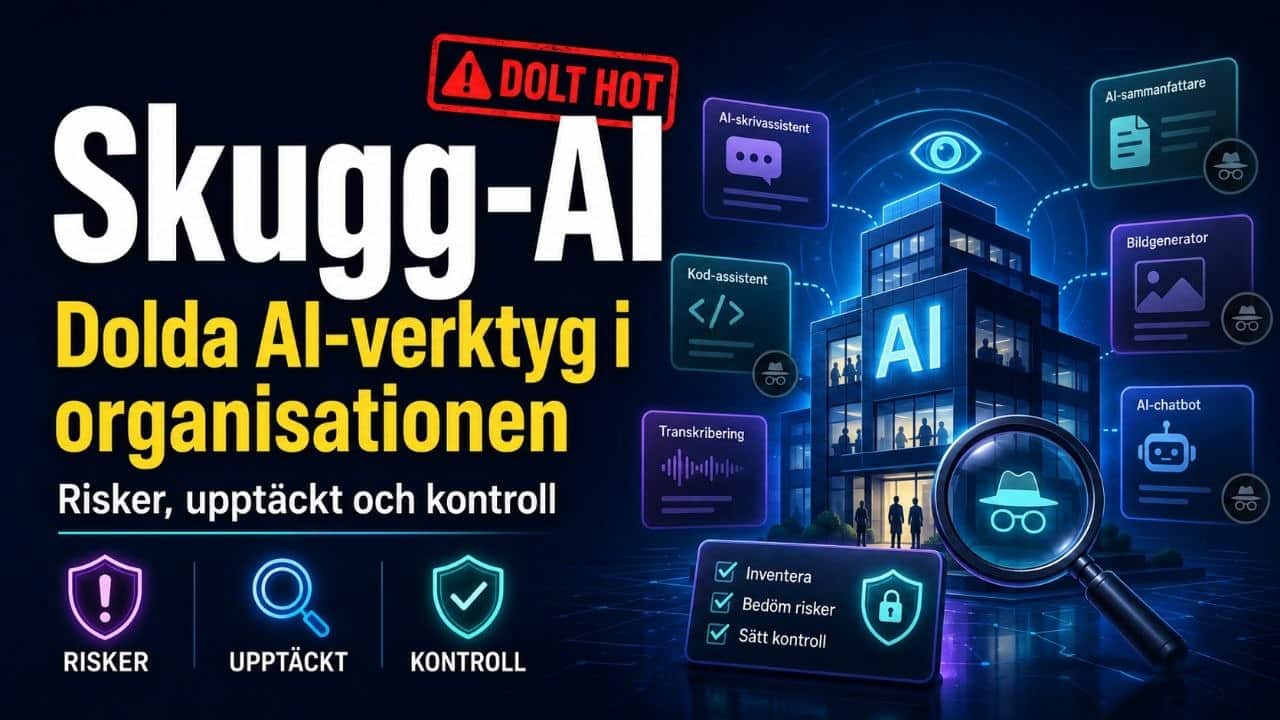
Skugg-AI uppstår när medarbetare använder AI-verktyg utan insyn. Så hittar, bedömer och dokumenterar du dold AI-användning i företaget.
Ladda ner mallen
Exempelregister i Excel/Sheets + ifylld exempelrad. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Start / AI-register fördjupning
Skugg-AI uppstår när medarbetare använder AI-verktyg utan att organisationen känner till det. Det är ofta ett tecken på driv och nyfikenhet – men också en risk om kunddata, personuppgifter eller affärshemligheter hamnar fel.
Bakgrund
Inventera AI-verktyg, ägare, datatyper och risknivåer i en enkel struktur.
Praktiska steg
Skugg-AI betyder att AI-verktyg används i organisationen utan att de finns med i era godkända system, avtal, IT-processer eller interna riktlinjer. Det kan vara allt…
Att tänka på
Den största risken är sällan att “någon använder AI”. Risken är att företaget inte vet vilken data som matas in, vilket syfte verktyget används för, vem som granskar…
Bakgrund
- Folk löser riktiga problem med verktyg ni inte har godkänt.
- Dataflöden saknas i register, policy och riskbedömning.
- Förbud räcker sällan – bättre alternativ och tydliga ramar behövs.
- Vad är skugg-AI?
- Varför uppstår det?
- Risker att fånga tidigt
- Så hittar du skugg-AI
- Så hanterar du fynden
- Checklista
Inventera AI-verktyg, ägare, datatyper och risknivåer i en enkel struktur.
Praktiska steg
Skugg-AI betyder att AI-verktyg används i organisationen utan att de finns med i era godkända system, avtal, IT-processer eller interna riktlinjer. Det kan vara allt från en medarbetare som klistrar in kundmejl i en publik chatbot till ett team som testar ett nytt AI-verktyg med egna konton, utan inköp, säkerhet eller dataskydd inblandat.
Begreppet påminner om “shadow IT”, men AI gör frågan mer akut. En AI-tjänst kan ta emot känsliga uppgifter, sammanfatta avtal, skapa kod, påverka kundkommunikation eller användas som beslutsstöd – utan att företaget vet vilken data som skickas, hur leverantören behandlar informationen eller om resultatet granskas.
AI sprids snabbare än traditionella IT-system. Många verktyg är gratis att testa, kräver bara ett konto och ger omedelbar nytta. Om organisationen inte erbjuder ett godkänt alternativ kommer medarbetare ofta att hitta egna vägar.
Det förstärks av att generativ AI är användbar i nästan alla roller: säljare skriver kundmejl, marknad skapar utkast, HR sammanfattar underlag, ekonomi analyserar data, utvecklare får kodhjälp och chefer tar fram presentationer. I praktiken kan AI användas långt innan ett formellt projekt har startat.
Microsofts Work Trend Index 2024 pekade på samma mönster i arbetslivet: AI används redan brett, och många tar med egna AI-verktyg till jobbet. Exakta siffror varierar mellan undersökningar och branscher, men trenden är tydlig: om företaget väntar på en perfekt central AI-strategi hinner informell användning växa fram under tiden.
Att tänka på
Den största risken är sällan att “någon använder AI”. Risken är att företaget inte vet vilken data som matas in, vilket syfte verktyget används för, vem som granskar resultatet och vilka avtal som gäller.
OWASP:s Top 10 för LLM-applikationer lyfter bland annat känslig informationsläcka, osäker plugin-design, för stor autonomi och överdriven tillit till AI-resultat. För svenska företag blir de riskerna konkreta när medarbetare använder okända AI-tjänster för kunddata, avtal, personuppgifter, offerter, kod, supportärenden eller interna strategidokument.
EU:s AI Act ökar också behovet av ordning och reda. Regelverket bygger på riskbaserade skyldigheter för både utvecklare och användare av AI-system. Även när ett företag inte arbetar med högrisk-AI behöver det kunna visa att AI används ansvarsfullt, att medarbetare har tillräcklig AI-kunnighet och att risker hanteras systematiskt.
- Dataskydd: personuppgifter eller kunddata kan skickas till en leverantör utan rätt avtal.
- Sekretess: affärshemligheter, avtal, kod eller prisstrategier kan hamna i externa tjänster.
- Kvalitet: AI-genererat innehåll kan bli fel, vinklat eller påhittat om ingen granskar.
- Efterlevnad: användningen saknas i AI-register, policy, riskbedömning och leverantörsöversikt.
- Säkerhet: webbtillägg, plugins eller API-kopplingar kan skapa nya angreppsytor.
Det sämsta sättet att hitta skugg-AI är att börja med hot. Då flyttar användningen bara längre bort från insyn. Börja i stället med ett budskap som gör det tryggt att berätta: “Vi vill förstå hur AI redan används så att vi kan ge bättre verktyg, tydligare ramar och säkrare arbetssätt.”
Nästa steg
Tekniska loggar kan hjälpa, men de bör inte vara den enda metoden. En enkät, workshops och tydliga exempel ger ofta bättre resultat eftersom de fångar syftet bakom användningen. Då kan ni skilja mellan ofarliga experiment och AI-användning som kräver styrning.
När ni hittar skugg-AI ska första frågan inte vara “vem gjorde fel?”. Fråga i stället: vilket problem försökte teamet lösa? Finns det ett godkänt alternativ? Vilken data användes? Behöver verktyget förbjudas, godkännas, bytas ut eller dokumenteras med tydliga villkor?
En praktisk modell är att dela in fynden i tre nivåer:
Dokumentera sedan varje relevant användning i ert AI-register. Koppla verktyget till systemägare, syfte, datatyper, leverantör, risknivå, kontroller och senaste granskning. Om ni inte har börjat än kan guiden Inventera AI i organisationen vara ett bra första steg.
- Vilka AI-verktyg använder ni i teamet, även gratisversioner?
- Vilka arbetsuppgifter använder ni AI till: skriva, sammanfatta, analysera, översätta, koda eller automatisera?
- Matas kunddata, personuppgifter, avtal, kod eller intern strategi in?
- Används privata konton eller privata betalningar?
- Finns verktyget med i inköp, leverantörslista eller avtal?
- Har någon granskat leverantörens villkor och databehandling?
- Påverkar AI-resultatet kunder, anställda eller beslut?
- Vem ansvarar för att kontrollera resultatet?
- Finns användningen i AI-registret?
- Behöver teamet ett godkänt alternativ eller utbildning?
Sammanfattning
Skugg-AI visar var organisationen har verkliga behov. Medarbetare använder AI för att spara tid, höja kvaliteten och lösa problem. Det ska företaget ta vara på – men inte blunda för riskerna.
Den praktiska lösningen är att skapa insyn utan skuld, registrera användningen, riskbedöma den och erbjuda godkända alternativ. Då blir skugg-AI starten på bättre AI-governance, inte ett mörkertal som växer i bakgrunden.
Ladda ner vår AI-registermall och använd den för att samla verktyg, ägare, datatyper, risknivåer och åtgärder i en gemensam struktur.
Vill du få ordning på AI-användningen?
Börja med en enkel AI-registermall. Den hjälper dig att samla verktyg, syften, ansvar och risker på ett ställe.
Ladda ner AI-registermallen