
AI-register • konsultbyråer • praktisk guide
AI-register för konsultbyråer – mall och exempel
Ett konsultbolag behöver inte bara veta vilka AI-verktyg som används internt. Ni behöver också förstå hur AI påverkar klientuppdrag, sekretess, kvalitet och ansvar. Här är en praktisk modell för ett AI-register som fungerar i konsultvardagen.
Ladda ner mallen
Nedladdningsbar mall/exempelfil som motsvarar artikeln. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Varför konsultbyråer behöver ett eget AI-register
Konsultbyråer använder ofta AI på två olika sätt samtidigt. Dels finns den interna användningen: research, mötesanteckningar, sammanfattningar, presentationer, säljstöd och administration. Dels finns den klientnära användningen: analys av kundmaterial, förslag i projekt, rapportutkast, kod, juridiska underlag, ekonomiska modeller eller beslutsstöd.
Det är den kombinationen som gör AI-registret extra viktigt. Ett vanligt företag behöver kontroll över sina egna verktyg. En konsultbyrå behöver dessutom kunna förklara för klienter hur AI används i uppdrag, vilken information som behandlas, vem som granskar resultatet och vilka begränsningar som gäller.
AI-registret ska därför inte vara en teknisk lista över appar. Det ska vara en verksamhetsnära översikt över AI-användning, ansvar och risk. När det används rätt blir det ett stöd för kvalitet, försäljning, leverans, internrevision och kunddialog.
Vad registret bör innehålla
Börja med de fält som hjälper er fatta bättre beslut. För varje AI-användning bör ni kunna svara på vilket verktyg som används, vilket syfte det har, vem som äger användningen, vilken typ av data som får användas, om klientmaterial ingår, vilken risknivå som gäller och hur resultatet ska granskas.
För konsultbyråer är det också klokt att lägga till fält för klient eller uppdragstyp. Det betyder inte att varje kunddetalj ska ligga i registret, men ni bör kunna se om ett AI-flöde används i interna processer, i ett enskilt uppdrag eller som en återkommande del av leveransmodellen.
Ett enkelt register kan ligga i Excel, Notion, Airtable, SharePoint eller ett GRC-system. Verktyget är mindre viktigt än disciplinen. Om medarbetare inte förstår varför registret finns, eller om det är för svårt att uppdatera, kommer det snabbt bli inaktuellt.
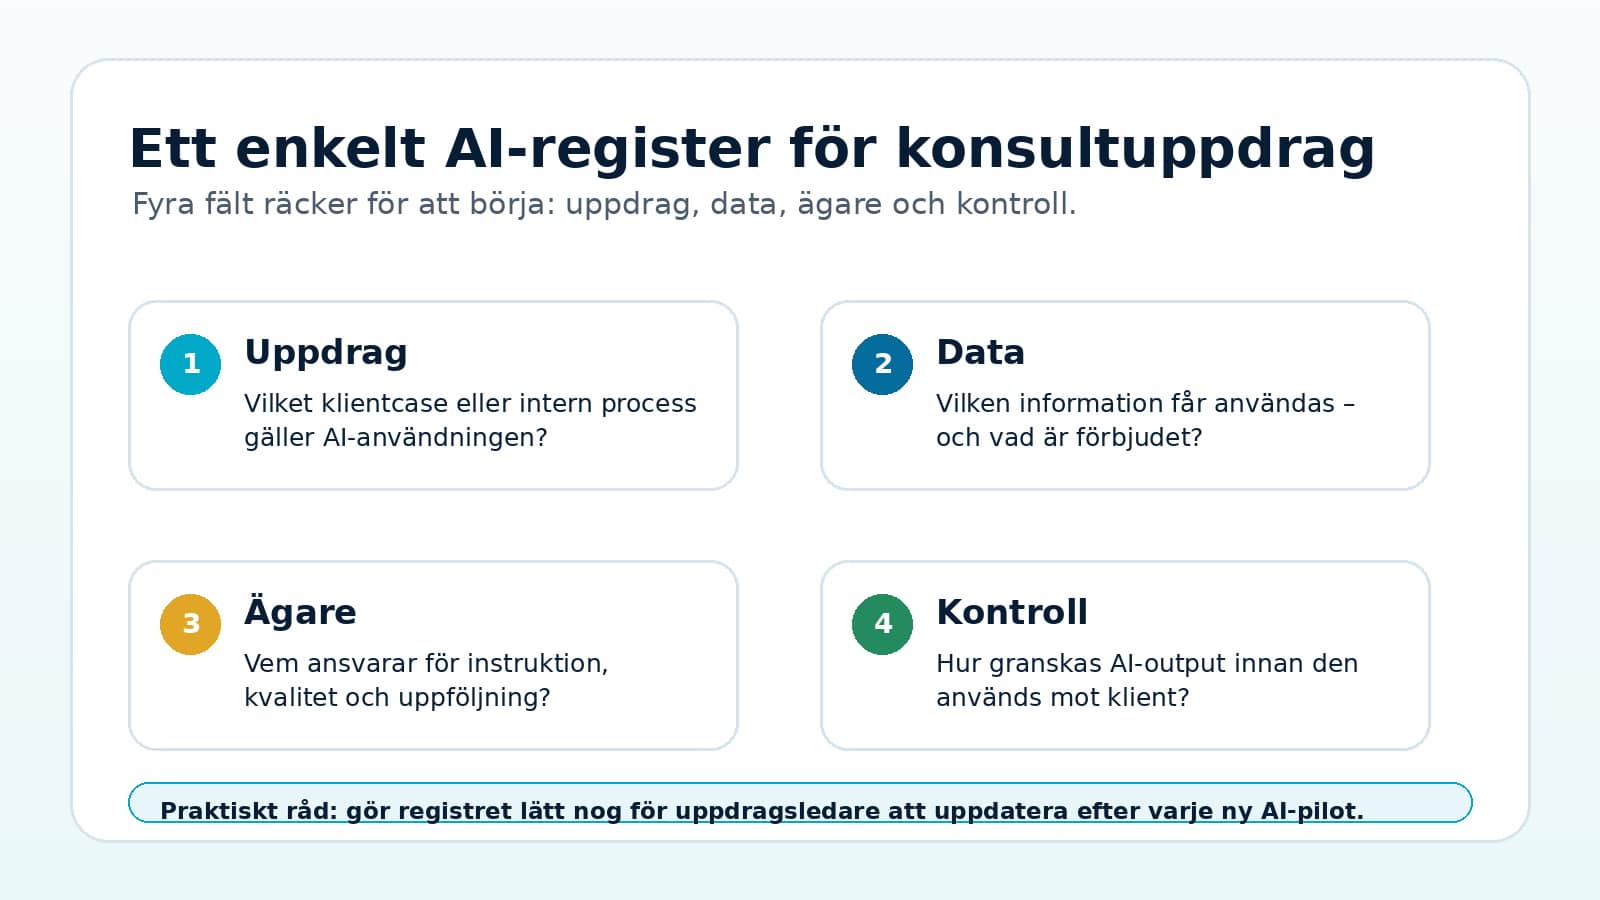
Exempel: så kan en registerrad se ut
Tänk er att en konsultbyrå använder AI för att sammanfatta intervjuer i ett förändringsprojekt. Registret bör då inte bara ange “ChatGPT” eller “Copilot”. Det behöver beskriva syftet: att skapa interna sammanfattningar och identifiera teman från intervjuer. Det behöver också ange vilken data som får användas, till exempel avidentifierade anteckningar utan känsliga personuppgifter.
Därefter behövs en ägare. I många konsultbolag passar uppdragsledaren bäst, eftersom det är den personen som förstår kundkontext, leveranskvalitet och risk. IT eller säkerhet kan stötta med verktyg och regler, men ägarskapet bör ligga nära leveransen.
Slutligen behöver ni beskriva kontrollen. Får AI-sammanfattningen användas direkt i en kundrapport? Ska en konsult kontrollera citat och slutsatser? Behöver kunden informeras om AI-stöd i arbetet? De frågorna gör registret praktiskt, inte administrativt.
Rutiner som gör registret levande
Ett AI-register blir snabbt värdelöst om det bara uppdateras vid införandet. Sätt därför en enkel rutin: nya AI-flöden registreras innan de används i skarpt klientarbete, befintliga flöden ses över kvartalsvis och större förändringar i verktyg, datatyper eller användningsområde triggar en ny bedömning.
Gör också registret till en del av uppdragsstarten. När ett nytt projekt planeras kan uppdragsledaren snabbt kontrollera vilka AI-flöden som är godkända, vilka begränsningar som gäller och om kunden har egna krav. Det minskar risken för att varje team hittar på egna regler.
Vid uppföljning bör ni inte bara fråga om verktyget används. Fråga också om kvaliteten blev bättre, om merarbete uppstod, om medarbetarna förstod reglerna och om klienten hade frågor. Det är den typen av feedback som avgör om AI-användningen ska skalas, justeras eller stoppas.
Vanliga misstag att undvika
För tekniskt register
En lista över verktyg utan syfte, ägare och dataregler hjälper inte uppdragsledaren i vardagen.
Otydligt klientläge
Intern AI-användning och AI i kunduppdrag bör inte blandas ihop utan kontext.
Ingen review
Om registret saknar review-datum blir det snabbt en gammal ögonblicksbild.
Ett annat vanligt misstag är att göra allt till en policyfråga. Policyn sätter ramarna, men registret visar vad som faktiskt händer. Båda behövs. Policyn säger vilka principer som gäller. Registret visar vilka verktyg, processer och kontroller som används i praktiken.
Mall: börja med dessa fält
| Fält | Varför det behövs | Exempel |
|---|---|---|
| Syfte | Gör det tydligt vilket problem AI ska lösa. | Sammanfatta intervjuer eller skapa första rapportutkast. |
| Klient/uppdragstyp | Skiljer intern användning från klientnära leverans. | Internt säljstöd, kundprojekt, analysuppdrag. |
| Data | Visar om känslig, personlig eller sekretessbelagd information förekommer. | Avidentifierade anteckningar, offentliga källor, intern statistik. |
| Ägare | Sätter ansvar för instruktion, kvalitet och uppföljning. | Uppdragsledare, teamchef eller processägare. |
| Kontroll | Beskriver hur AI-output granskas innan den används. | Faktakoll, källkontroll, senior granskning, kundgodkännande. |
| Review-datum | Ser till att registret hålls aktuellt. | 30 dagar efter pilot, därefter kvartalsvis. |
Om ni redan har en AI-policy bör registret kopplas till den. Om ni saknar policy kan registret ändå vara en bra start, eftersom det synliggör vilka AI-frågor som är mest akuta att reglera.
Läs också: vad ett AI-register är, AI-registermall, AI-policy-mall och AI-register inför internrevision.
Ladda ner AI-registermall
Vill ni få struktur på AI-användningen i konsultuppdrag? Börja med en enkel mall och gör ägare, data, risk och uppföljning obligatoriskt.
Källor och vidare läsning
Artikeln är praktisk vägledning för svenska företag och ska inte ses som juridisk rådgivning.
- EU-kommissionen: AI Act och riskbaserad reglering
- IMY: Dataskydd och GDPR
- NIST AI Risk Management Framework
- ISO/IEC 42001 – AI management system