
IMY • AI • GDPR i Sverige
IMY:s vägledning för AI och GDPR i Sverige
IMY:s budskap är tydligt: AI får gärna användas och utvecklas, men när personuppgifter behandlas gäller GDPR fullt ut. Det betyder ansvar, rättslig grund, dataminimering, säkerhet och ofta en konsekvensbedömning innan AI blir vardag.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: IMY gör AI till en GDPR-fråga
Det korta svaret: IMY:s vägledning om GDPR och AI säger att GDPR gäller när personuppgifter behandlas i samband med att AI utvecklas eller används. För företag betyder det att AI-projekt inte bara är en IT-fråga – de behöver också dataskydd, juridik och verksamhetsansvar från början.
Vägledningen är extra relevant nu eftersom AI Act och GDPR kommer att gälla parallellt. AI Act handlar om AI-systemets risk, roll och krav. GDPR handlar om personuppgifter, rättslig grund, ansvar, registrerades rättigheter och säkerhet. Om AI-systemet hanterar personuppgifter behöver båda perspektiven finnas med.
Vad är IMY:s vägledning om GDPR och AI?
IMY beskriver AI som ett högaktuellt område med stora möjligheter men också risker för den personliga integriteten. Myndigheten betonar att integritetsvänlig och hållbar AI kräver tvärfunktionellt samarbete mellan jurister, tekniker och verksamheten.
Vägledningen är uppdelad i tekniska och juridiska delar. Den tekniska delen hjälper jurister att förstå AI, medan den juridiska delen hjälper tekniker att förstå GDPR. För ett företag är poängen enkel: AI-projekt behöver översätta juridiska krav till konkreta produkt-, data- och processbeslut.
1. Börja med ändamålet: varför använder ni AI?
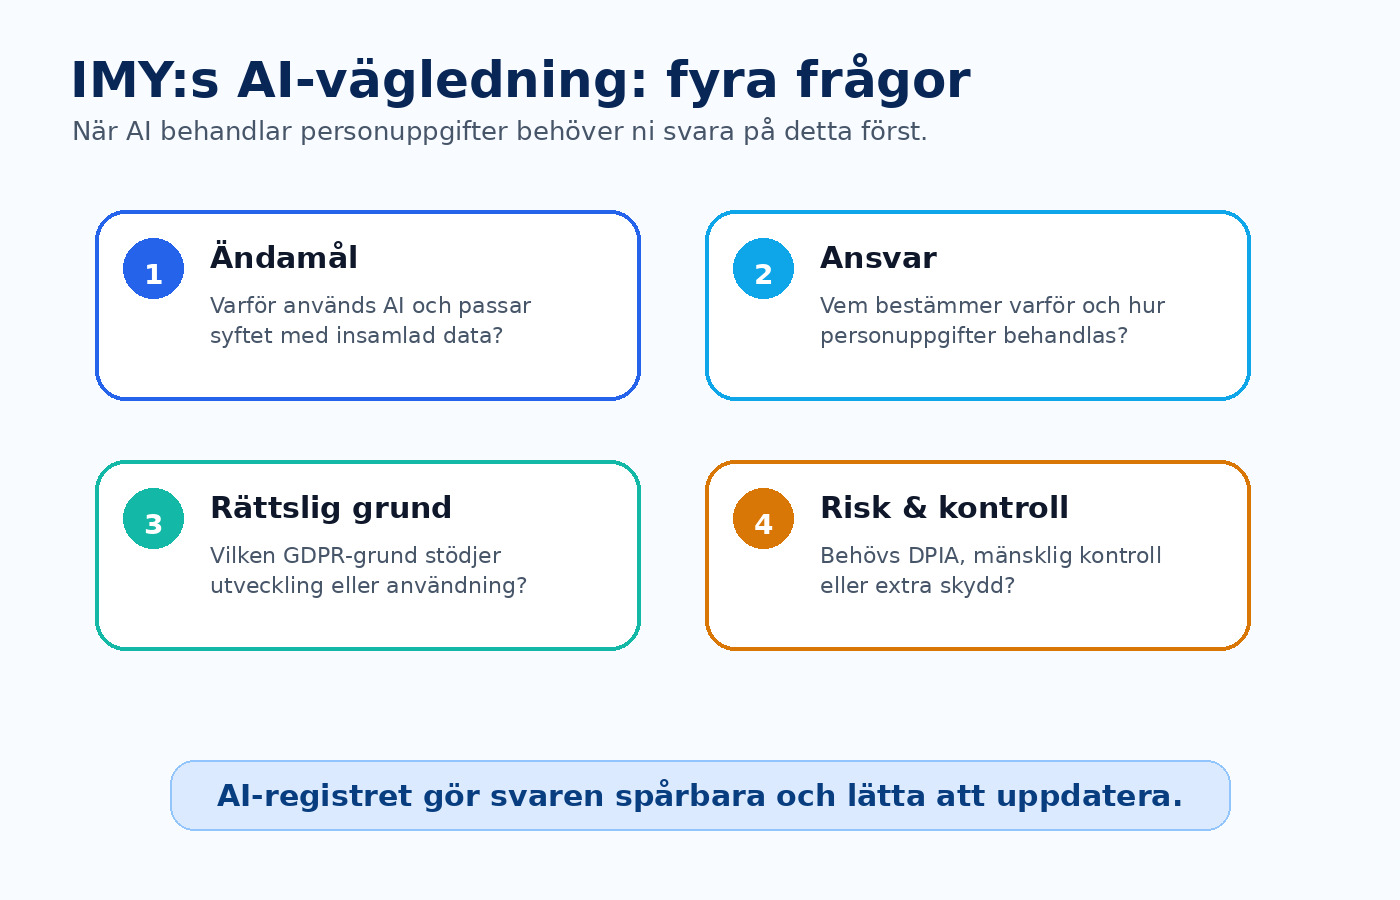
IMY:s sida om AI och grundläggande principer lyfter särskilt ändamålsbegränsning och uppgiftsminimering. Personuppgifter ska samlas in för särskilda, uttryckligt angivna och berättigade ändamål – och får inte senare behandlas på ett sätt som är oförenligt med de ändamålen.
Det blir ofta svårt i AI-projekt eftersom organisationer vill använda befintliga data för nya analyser, modeller eller automatiseringar. Bara för att data redan finns i CRM, supportärenden eller HR-system betyder det inte att den får användas fritt i ett AI-verktyg.
Fråga 1
Vilket konkret problem ska AI lösa – och är syftet dokumenterat?
Fråga 2
Vilka personuppgifter behandlas, och behövs alla verkligen?
Fråga 3
Är AI-användningen förenlig med varför uppgifterna samlades in?
2. Bestäm personuppgiftsansvar innan ni väljer verktyg
IMY:s vägledning om personuppgiftsansvar är central för AI. Den personuppgiftsansvariga är den verksamhet som bestämmer varför och hur personuppgifter behandlas. Om ni använder ett AI-verktyg för egna affärssyften är ni ofta personuppgiftsansvariga för er användning – även om leverantören tillhandahåller tekniken.
Om en leverantör behandlar personuppgifter för er räkning behövs normalt ett personuppgiftsbiträdesavtal. Om leverantören själv bestämmer egna ändamål kan situationen vara mer komplex, och då räcker det inte att bara klicka i en standardruta i verktyget.
| Situation | GDPR-fråga | Praktisk kontroll |
|---|---|---|
| Internt AI-stöd | Behandlar medarbetare personuppgifter i prompts eller filer? | Policy, utbildning, godkända verktyg och loggning. |
| SaaS med AI-funktion | Är leverantören biträde, egen ansvarig eller båda? | Granska avtal, instruktioner, underbiträden och region. |
| Egen AI-modell | Vilka data används för träning, test och drift? | Dokumentera ändamål, rättslig grund, risker och kvalitet. |
3. Rättslig grund: “AI är smart” är ingen rättslig grund
IMY:s vägledning om AI och rättslig grund påminner om att GDPR har sex rättsliga grunder. Privata verksamheter landar ofta i avtal, rättslig förpliktelse eller intresseavvägning – men vilken grund som passar beror på situationen.
För AI-projekt är intresseavvägning inte en genväg. Ni behöver kunna visa att behandlingen är nödvändig för ett berättigat intresse och att individens rättigheter och friheter inte väger tyngre. Vid känsliga uppgifter, anställdas data eller beslut som påverkar människor krävs extra försiktighet.
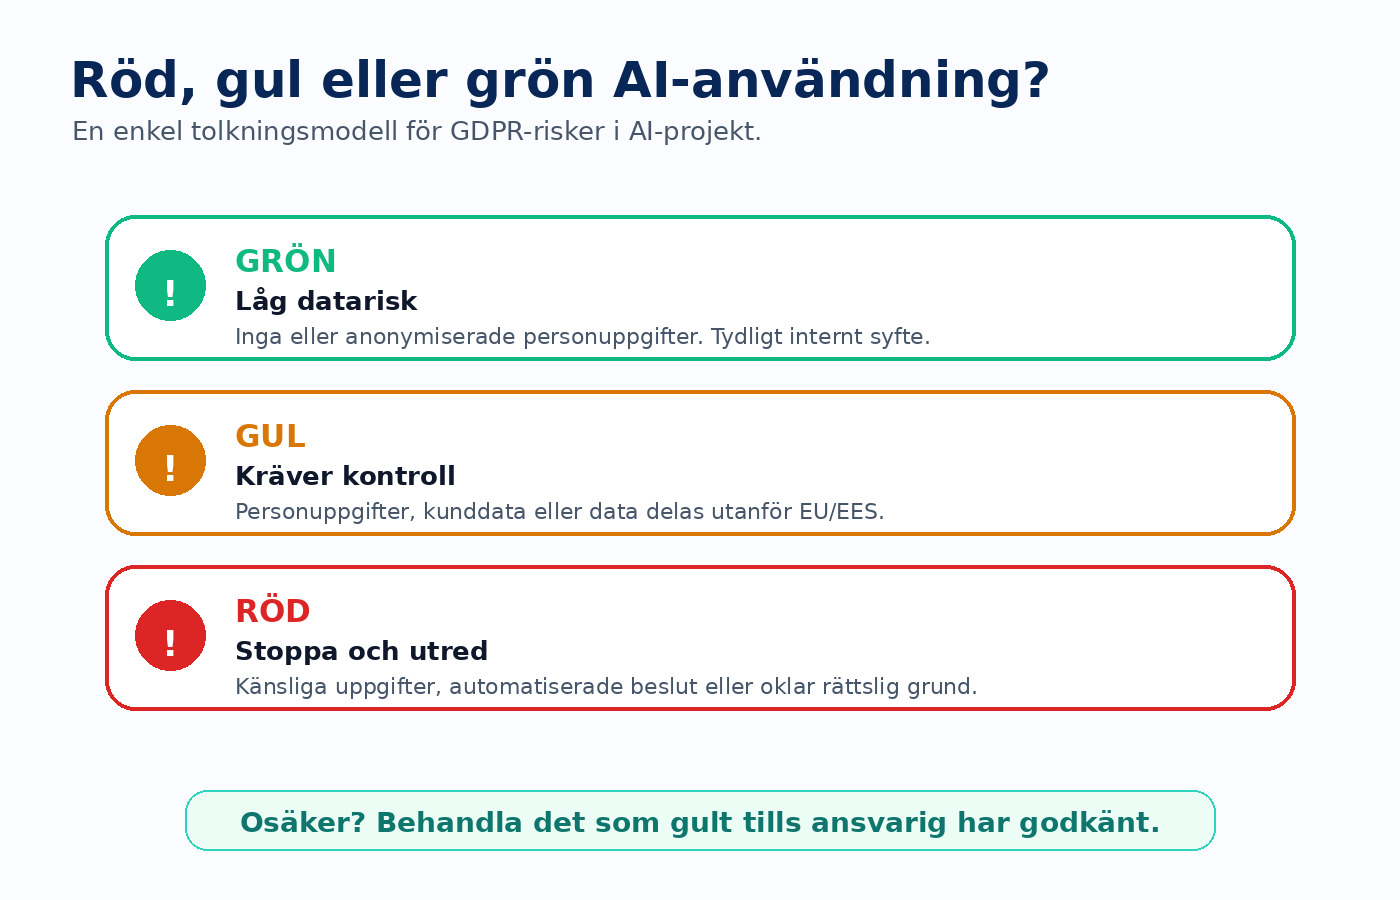
Grönt
Låg risk, tydligt syfte, ingen känslig data och godkända verktyg.
Gult
Personuppgifter, kunddata eller nya ändamål kräver kontroll och dokumentation.
Rött
Känsliga uppgifter, profilering eller beslut som påverkar människor ska stoppas och eskaleras.
4. När behövs konsekvensbedömning?
En konsekvensbedömning, DPIA, behövs när en behandling sannolikt leder till hög risk för fysiska personers rättigheter och friheter. AI kan snabbt hamna där, särskilt om systemet används för profilering, omfattande analys, känsliga uppgifter eller beslut som påverkar människor.
Även EDPB:s Opinion 28/2024 om AI-modeller betonar dataskyddsfrågor kopplade till AI-modeller, bland annat anonymitet, rättslig grund och hur personuppgifter kan behandlas i AI-sammanhang. För svenska företag betyder det att en AI-bedömning bör göras tidigt – inte först när verktyget redan används av hela organisationen.
Så gör ni IMY:s vägledning till en vardagsrutin
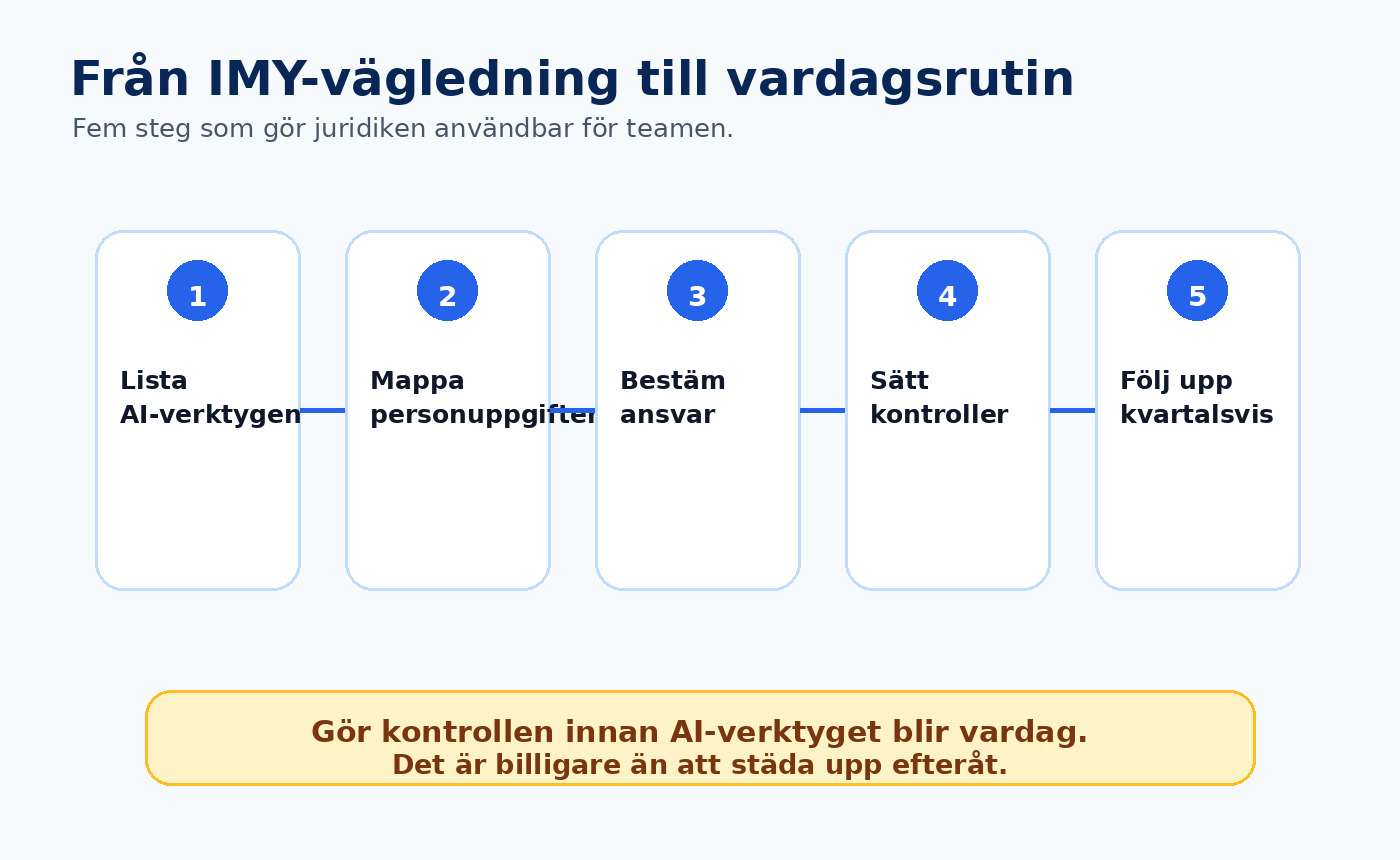
Det bästa sättet att undvika juridiska brandkårsutryckningar är att bygga in en enkel AI-kontroll i inköp, IT, informationssäkerhet och verksamhetsutveckling. Den behöver inte vara tung – men den måste ske innan verktyget blir standard.
Lista AI-verktygen
Dokumentera verktyg, syfte, ägare, användargrupp, datatyper och leverantör.
Mappa personuppgifter
Identifiera om prompts, filer, loggar, träningsdata eller output innehåller personuppgifter.
Bestäm ansvar
Avgör ansvarig, biträdesavtal och rättslig grund för behandlingen.
Sätt skyddsåtgärder
Begränsa data, välj godkända verktyg och skapa användarregler.
Följ upp
Granska AI-registret kvartalsvis och uppdatera vid nya funktioner.
Vanliga missförstånd
“Vi använder bara ChatGPT, så vi behöver ingen GDPR-process.”
Fel. Om personuppgifter matas in, laddas upp eller behandlas i samband med användningen behöver ni göra en GDPR-bedömning oavsett om verktyget är generativt, inköpt eller gratis.
“Leverantören ansvarar för allt.”
Sällan. Leverantören kan ha ansvar för sin tjänst, men ni ansvarar för er användning, era instruktioner och de personuppgifter ni behandlar.
“Vi kan lösa det efter pilotprojektet.”
Det är riskabelt. En pilot kan fortfarande behandla personuppgifter och skapa verkliga risker. Gör en lättviktskontroll redan innan piloten startar.
Börja med AI-registret
Vill ni följa IMY:s vägledning praktiskt? Börja med att inventera era AI-verktyg. Då ser ni vilka verktyg som behandlar personuppgifter, vem som äger dem och vilka kontroller som saknas.
Ladda ner AI-registermallen