
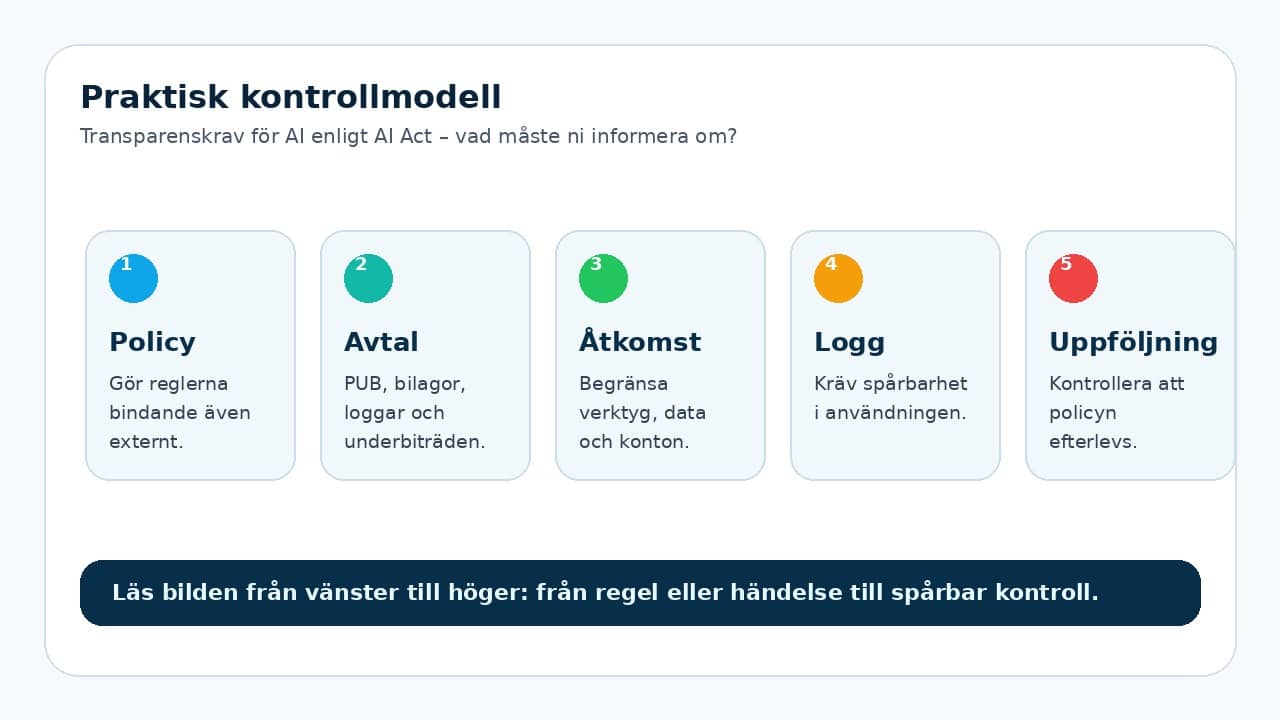
Transparenskrav för AI enligt AI Act – vad måste ni informera om?
Förstå regler, risker och praktiska krav kring transparenskrav ai. Svensk guide för företag som vill använda AI säkert och korrekt
- Gör ämnet konkret i AI-registret: verktyg, data, ägare, risk och nästa granskning.
- Koppla policy eller avtal till faktiska arbetsflöden, inte bara till dokument.
- Sätt mänsklig granskning, loggning och incidentväg före bred utrullning.
Behandla AI-incidenter som verksamhetshändelser, inte teknikstrul
En AI-incident är inte bara när ett verktyg ligger nere. Det kan vara att känslig information matas in i fel tjänst, att ett AI-svar används utan granskning, att en hallucination skickas till kund eller att en integration sprider fel data vidare.
Det första målet är att minska skadan och förstå händelsen. Leta inte syndabockar i första mötet. Samla fakta: vilket verktyg användes, vilken data berördes, vem såg utdata, vilka beslut påverkades och om information kan ha lämnat organisationen.
Stoppa spridning och säkra bevis
Pausa det berörda arbetsflödet, ta bort delningar som inte behövs, spara relevanta prompts, utdata, loggar och skärmbilder, och dokumentera tidpunkt och ansvariga. Om personuppgifter kan vara berörda behöver dataskyddsansvarig eller motsvarande funktion kopplas in snabbt.
Undvik att radera bevis i panik. Ni kan behöva underlaget för att avgöra om det är en personuppgiftsincident, en säkerhetsincident, ett kundärende eller en intern förbättringspunkt.
Bedöm risk och rapporteringsbehov
Fråga om händelsen påverkar konfidentialitet, riktighet, tillgänglighet, kunder, anställda eller regulatoriska krav. Bedöm också om AI-utdata redan har använts i beslut, dokument, avtal eller extern kommunikation.
Om personuppgifter är inblandade kan GDPR:s regler om personuppgiftsincidenter bli relevanta. Om verksamheten omfattas av sektorskrav eller NIS2-liknande krav kan fler rapporteringsvägar behövas. Den här artikeln är vägledning, inte juridisk rådgivning.
Gör incidenten till bättre styrning
Efter den akuta fasen ska policyn, utbildningen och AI-registret uppdateras. Kanske behövs tydligare dataklassning, bättre godkännande av verktyg, mer mänsklig granskning eller tekniska spärrar mot vissa datatyper.
En bra incidentprocess gör organisationen tryggare utan att bromsa all AI-användning. Målet är att medarbetare ska veta när de kan experimentera, när de ska fråga och vad de ska göra om något går fel.
Praktisk checklista innan ni går vidare
| Fråga | Varför den behövs |
|---|---|
| Vilka AI-verktyg omfattas? | Utan avgränsning blir styrningen svår att följa upp. |
| Vilka data får användas? | Dataklassning minskar risken för läckor och fel behandling. |
| Vem äger beslutet? | Ansvar behöver ligga hos en roll, inte hos ett dokument. |
| Hur syns efterlevnaden? | Loggar, stickprov och register gör policyn mätbar. |
Fortsätt med relaterade guider
För en stabil helhet bör den här frågan kopplas till befintliga rutiner för AI-register, AI-policy och säker AI-användning.
Vill du få bättre kontroll på AI-användningen?
Börja med AI-registret och inventera era AI-verktyg. Börja med att samla verktyg, syften, datatyper, ansvariga och risknivåer på ett ställe.