
AI Act vs GDPR – så hänger reglerna ihop
AI Act och GDPR är inte två alternativa regelverk där det ena ersätter det andra. I praktiken behöver svenska företag ofta kontrollera båda: AI Act handlar om AI-systemets risk och roll, medan GDPR handlar om personuppgifter, rättslig grund, säkerhet och individers rättigheter.
Kort förklaring: olika fokus, samma projekt
Det vanligaste missförståndet är att AI Act skulle vara “GDPR för AI”. Det stämmer inte. GDPR gäller redan när personuppgifter behandlas, oavsett om tekniken är AI, Excel, CRM eller e-post. AI Act lägger ovanpå ett riskbaserat regelverk för AI-system: förbjudna praktiker, högrisk-system, transparenskrav och krav på vissa generella AI-modeller.
För ett svenskt företag betyder det att ett AI-projekt kan behöva två parallella kontroller. Ni behöver klassificera AI-användningen enligt AI Act och samtidigt bedöma dataskyddet enligt GDPR om personuppgifter ingår.
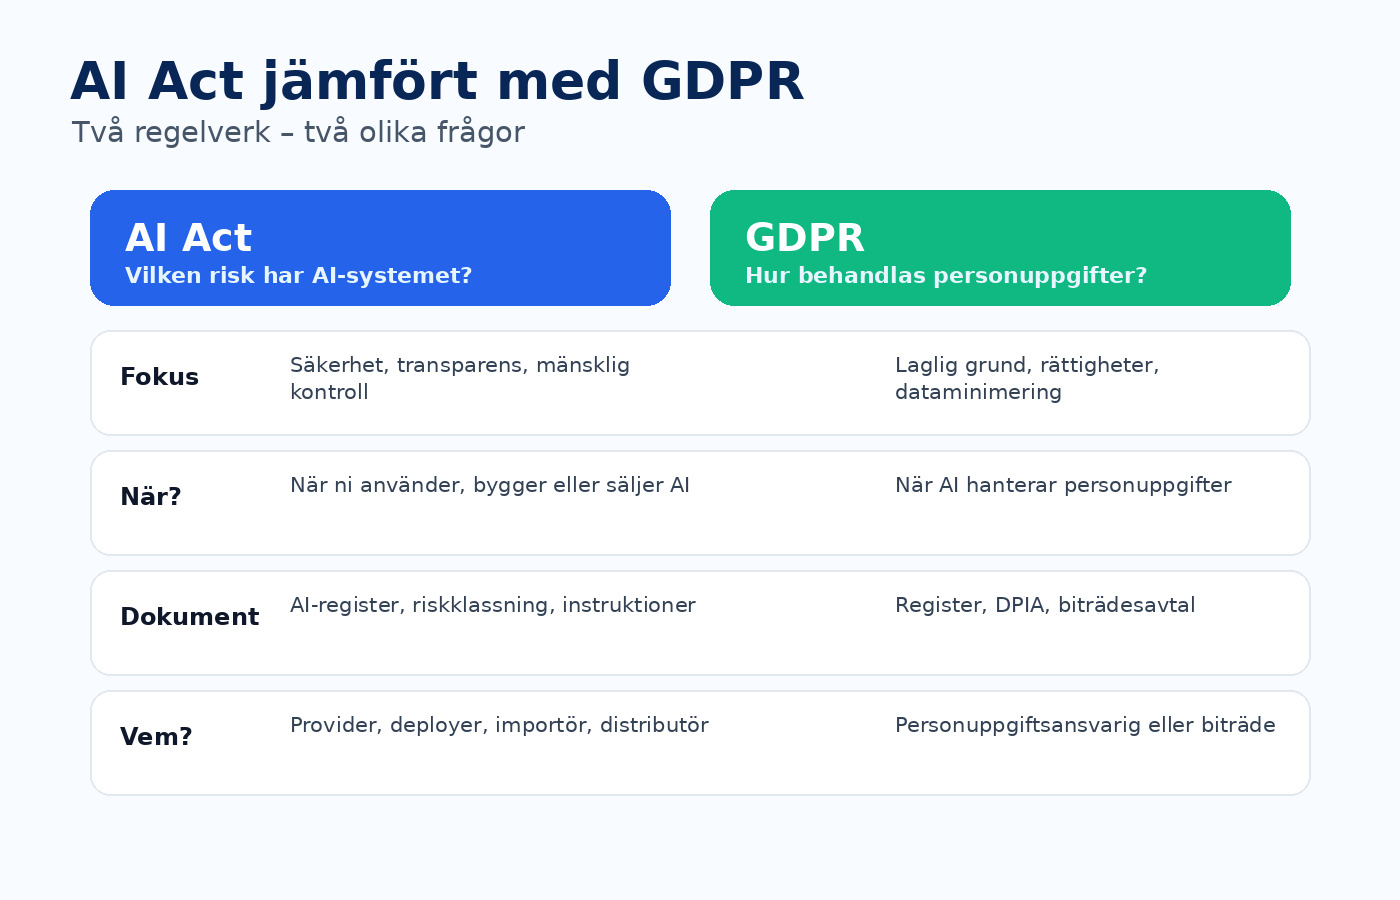
Den praktiska skillnaden mellan AI Act och GDPR
AI Act börjar i systemet
Vilken typ av AI-system är det? Är det förbjudet, högrisk, begränsad risk eller låg risk?
GDPR börjar i datan
Finns personuppgifter? Vilken rättslig grund, information, säkerhet och lagring gäller?
AI Act tittar på roll
Är ni provider, deployer, importör, distributör eller produkttillverkare?
GDPR tittar på ansvar
Är ni personuppgiftsansvarig, gemensamt ansvarig eller personuppgiftsbiträde?
En leverantör kan alltså ha AI Act-krav för systemets design och dokumentation, medan kunden som använder systemet samtidigt har GDPR-ansvar för hur personuppgifter matas in, används, lagras och delas.
När gäller båda samtidigt?
Båda regelverken blir relevanta när AI används på ett sätt som både är ett AI-system enligt AI Act och samtidigt behandlar personuppgifter. Det är mycket vanligt i praktiken.
- HR och rekrytering: AI som sorterar, rankar eller bedömer kandidater kan beröra högriskfrågor och behandlar normalt personuppgifter.
- Kundservice: en chatbot kan omfattas av transparenskrav och behandla kunders namn, ärenden, avtal eller kontaktuppgifter.
- Kredit och riskbedömning: AI som påverkar människors ekonomi kan vara känsligt både ur AI Act- och GDPR-perspektiv.
- Medarbetaranalys: AI som analyserar prestation, frånvaro eller kommunikation kräver särskilt försiktig dataskyddsbedömning.
Det är därför AI-register och personuppgiftsregister inte bör leva helt separata liv. De behöver kunna prata med varandra.
Ett arbetsflöde som fångar båda regelverken
Det enklaste är att införa ett gemensamt införandeflöde för nya AI-verktyg. Då slipper ni upptäcka GDPR-problem först efter att verktyget redan används.
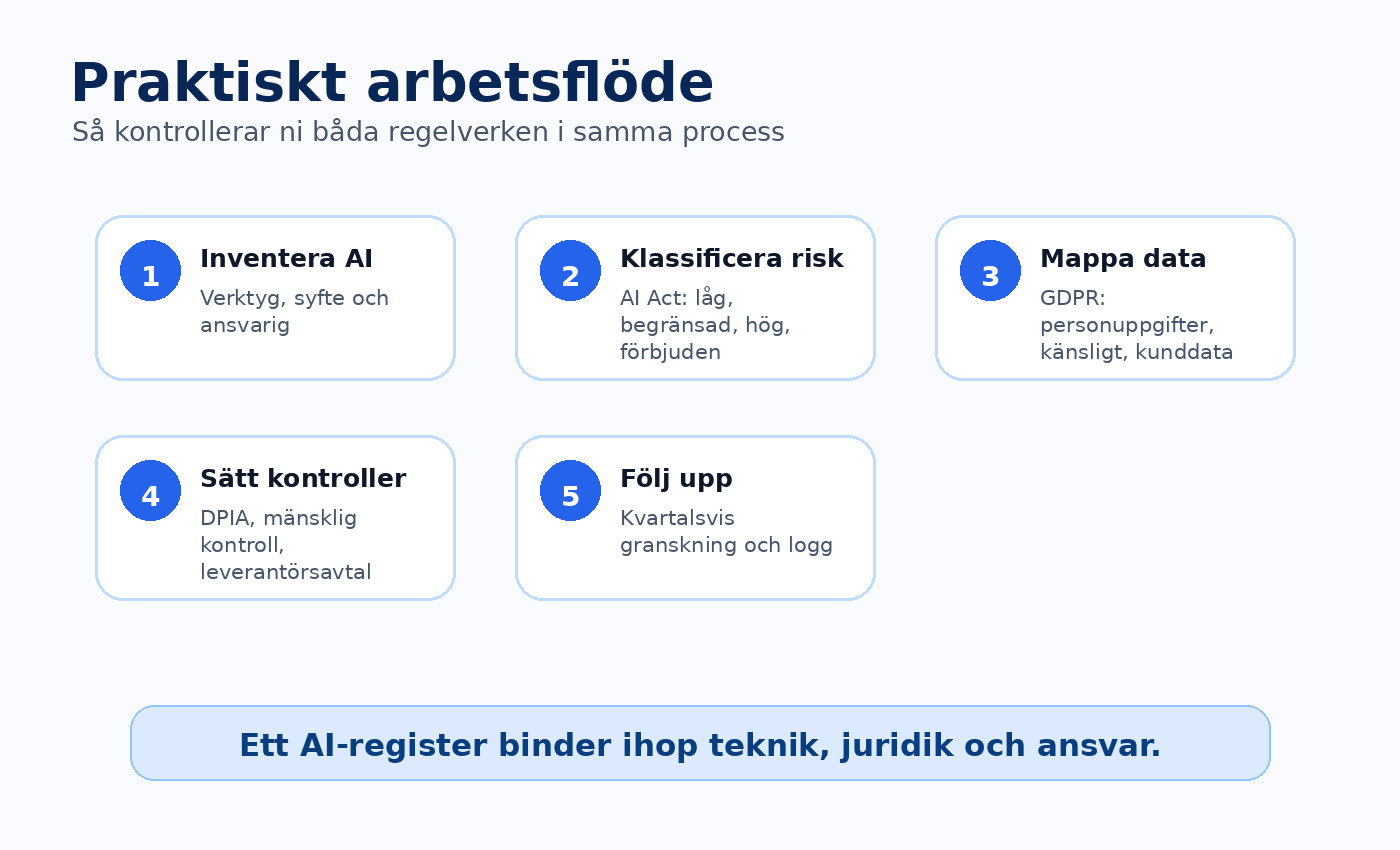
Börja med inventeringen: vad heter verktyget, vem äger det, vilket syfte har det och vilka användare berörs? Gå sedan vidare till AI Act-riskklassning: låg, begränsad, hög eller förbjuden risk. Därefter mappar ni datatyperna: inga personuppgifter, vanliga personuppgifter, känsliga uppgifter, kunddata, medarbetardata eller affärshemligheter.
Om AI:n påverkar beslut om människor, behandlar stora mängder personuppgifter eller används i ett känsligt sammanhang bör ni överväga en konsekvensbedömning enligt GDPR artikel 35 och en mer formaliserad AI-riskbedömning.
Automatiserade beslut: där regelverken möts tydligt
GDPR artikel 22 är särskilt relevant när AI används för automatiserade individuella beslut, inklusive profilering, som har rättsliga eller liknande betydande effekter för en person. Samtidigt kan AI Act klassificera vissa användningar som högrisk beroende på område, exempelvis rekrytering, utbildning, kredit eller tillgång till viktiga tjänster.
Tre frågor som hjälper er snabbt
För vardagliga AI-verktyg behöver ni inte börja med en juridisk roman. Börja med tre frågor. Om svaret är ja på fler än en av dem ska ni dokumentera mer noggrant.
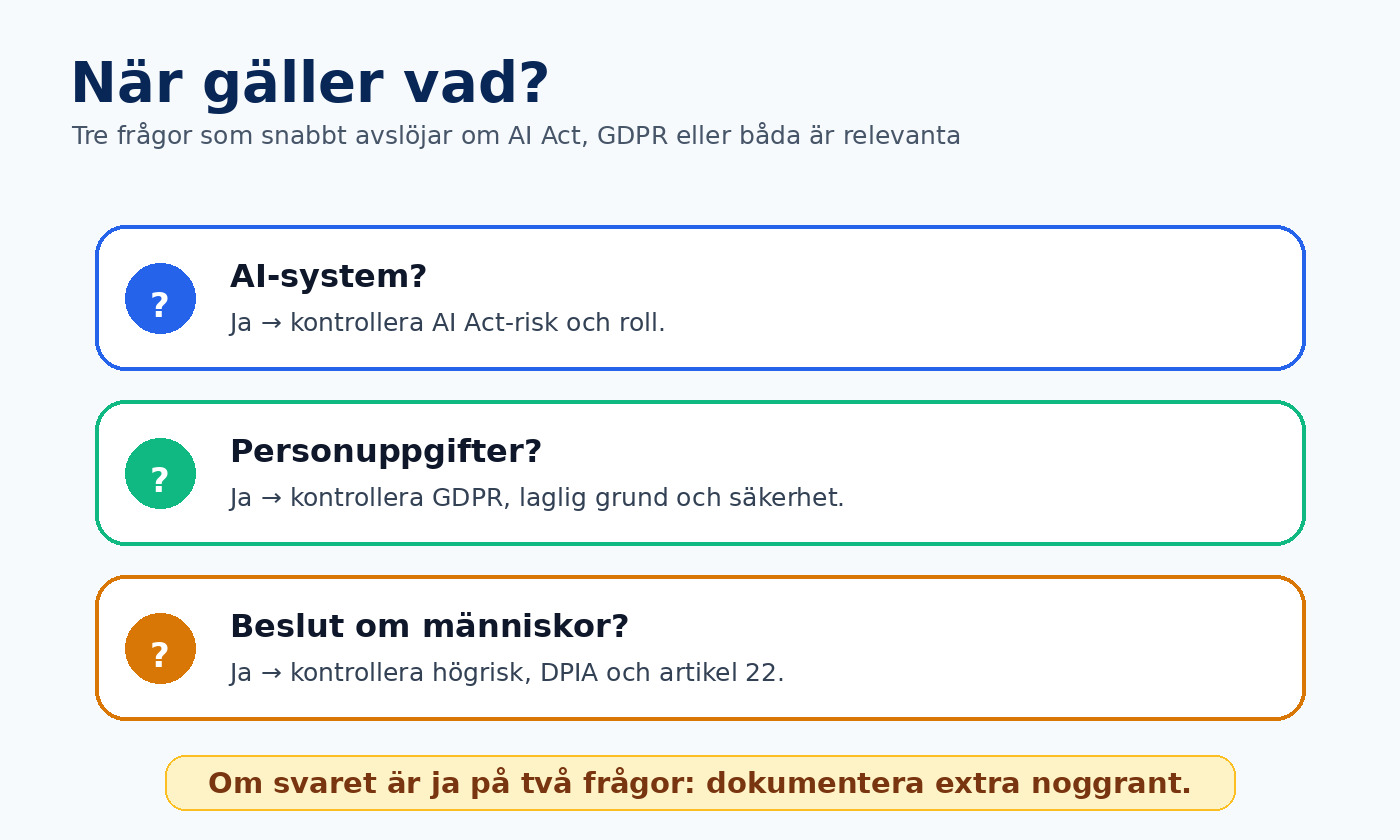
- Är det ett AI-system? Då behövs AI Act-koll: risknivå, roll och eventuella transparens- eller högriskkrav.
- Finns personuppgifter? Då behövs GDPR-koll: rättslig grund, information, dataminimering, avtal och säkerhet.
- Påverkar AI beslut om människor? Då behövs extra kontroll: mänsklig granskning, dokumentation, DPIA och artikel 22-bedömning.
Vanliga misstag svenska företag gör
Misstag 1: “Vi har GDPR, då är AI Act löst.” Nej. GDPR löser inte AI Act-riskklassning, AI-kompetens, transparenskrav eller högriskkrav.
Misstag 2: “Leverantören ansvarar för allt.” Leverantören har ansvar för sin del, men företaget som använder verktyget ansvarar ofta för syfte, data, instruktioner, mänsklig kontroll och intern användning.
Misstag 3: “Vi använder bara låg risk-AI, så vi behöver inget register.” Låg risk betyder inte odokumenterat. Ett enkelt register är ofta det snabbaste sättet att visa kontroll och upptäcka när användningen förändras.
Misstag 4: “AI-policy räcker.” En policy är bra, men behöver kopplas till konkreta verktyg, ansvariga personer, dataflöden, leverantörer och uppföljning.
Minsta praktiska nivå för 2026
Det behöver inte vara komplicerat. Men det behöver vara spårbart. När någon frågar “vilka AI-verktyg använder ni och med vilken data?” ska svaret inte vara en gissning.
Källor och vidare läsning
- European Commission: AI Act regulatory framework
- European Commission: AI Act questions and answers
- European AI Office
- IMY: Grundläggande principer enligt GDPR
- GDPR Article 22: Automated individual decision-making
- GDPR Article 35: Data protection impact assessment
- GDPR Article 32: Security of processing
- EDPB Opinion 28/2024 on AI models and personal data
Börja där båda regelverken möts
Inventera era AI-verktyg, datatyper, risknivåer och ansvariga personer i ett AI-register. Då får ni en praktisk bro mellan AI Act, GDPR och intern styrning.