
AI-säkerhet • GDPR • praktisk guide
AI och samtycke: när spelar det roll?
När företag börjar använda AI i kundservice, HR, analys, säljstöd eller interna produktivitetsverktyg dyker ofta samma fråga upp: behöver vi samtycke? Det korta svaret är: ibland, men betydligt mer sällan än många tror.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Börja i rätt ände: behandlar AI-flödet personuppgifter?
Frågan om samtycke blir bara relevant enligt GDPR om AI-användningen innebär behandling av personuppgifter. Personuppgifter är uppgifter som direkt eller indirekt kan kopplas till en identifierbar person: namn, e-postadress, kundnummer, IP-adress, ärendehistorik, mötesanteckningar, ljudinspelningar, bilder, CV:n eller fritext som innehåller uppgifter om en person.
Ett företag som använder AI för att sammanfatta interna policydokument utan personuppgifter har normalt inte en samtyckesfråga enligt GDPR i just det flödet. Ett företag som låter ett AI-verktyg analysera kundmejl, transkribera säljsamtal, rangordna kandidater eller skapa profiler av användarbeteenden behandlar däremot sannolikt personuppgifter.
Det första steget är därför inte att skriva en samtyckestext. Det första steget är att kartlägga AI-flödet: vilka uppgifter går in, var behandlas de, vem får tillgång till dem, sparas de, används de för träning eller förbättring, och vilket beslut eller stöd kommer ut?
Praktisk tumregel: dokumentera AI-användningen först. Välj rättslig grund efter att ni vet syfte, data, leverantör, risknivå och hur resultatet används.
Samtycke är en rättslig grund – inte ett allmänt godkännande
GDPR kräver att varje behandling av personuppgifter har en rättslig grund. Samtycke är en av sex rättsliga grunder, men det betyder inte att samtycke alltid krävs. För företag kan andra grunder ofta vara mer relevanta, till exempel avtal, rättslig förpliktelse eller berättigat intresse, beroende på situationen.
IMY betonar att samtycke ofta inte är lämpligt eller ens möjligt, och att organisationer bör överväga andra rättsliga grunder först. Det är särskilt viktigt i AI-projekt, eftersom många AI-flöden inte bygger på att individen fritt kan välja om behandlingen ska ske utan konsekvenser.
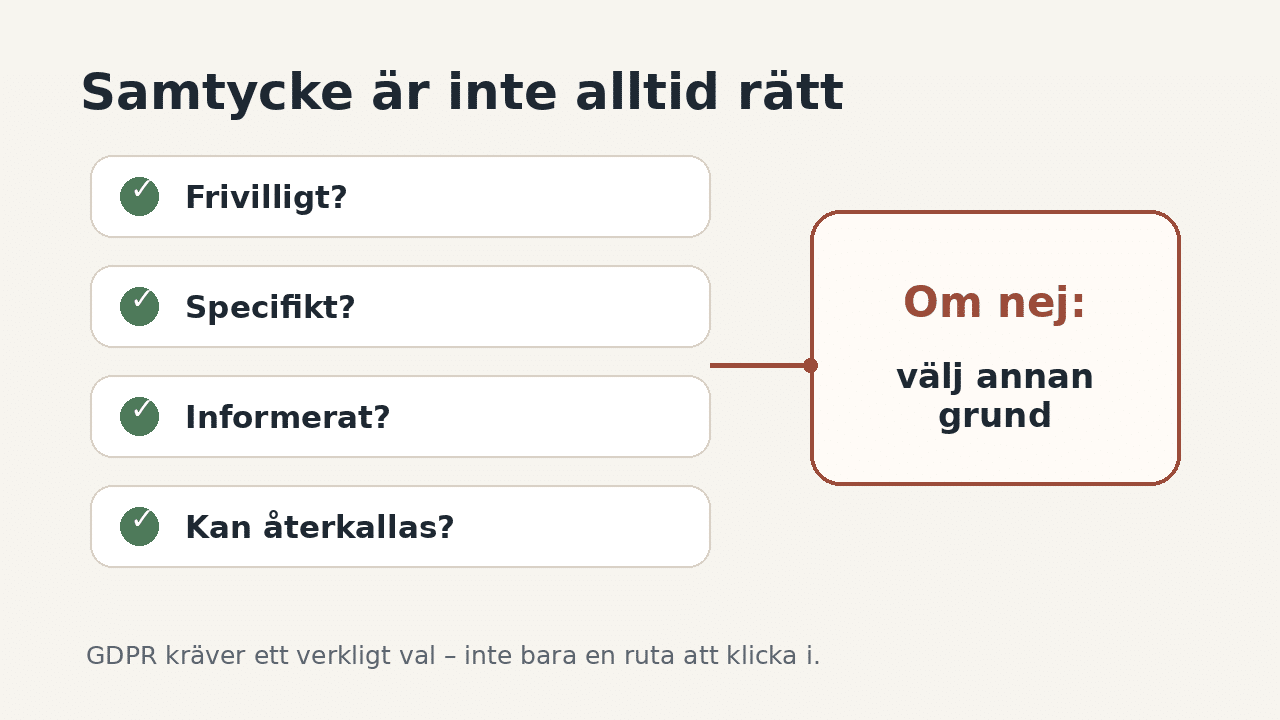
Ett samtycke ska vara frivilligt, specifikt, informerat och otvetydigt. Den registrerade ska förstå vad den säger ja till och kunna säga nej. Det ska också vara lika lätt att återkalla samtycket som att lämna det. Om verksamheten ändå måste behandla uppgifterna, eller om personen riskerar en nackdel om den säger nej, är samtycke ofta en svag grund.
Frivilligt
Personen måste kunna säga nej utan tydlig nackdel.
Specifikt
Samtycket ska gälla ett tydligt avgränsat AI-flöde.
Återkalleligt
Det ska vara enkelt att dra tillbaka samtycket och förstå följden.
När samtycke ofta inte passar: anställda och interna AI-verktyg
Ett vanligt misstag är att använda samtycke för AI-verktyg på arbetsplatsen. Det kan handla om att analysera produktivitet, sammanfatta möten, prioritera ärenden, bedöma prestationer eller stödja rekrytering.
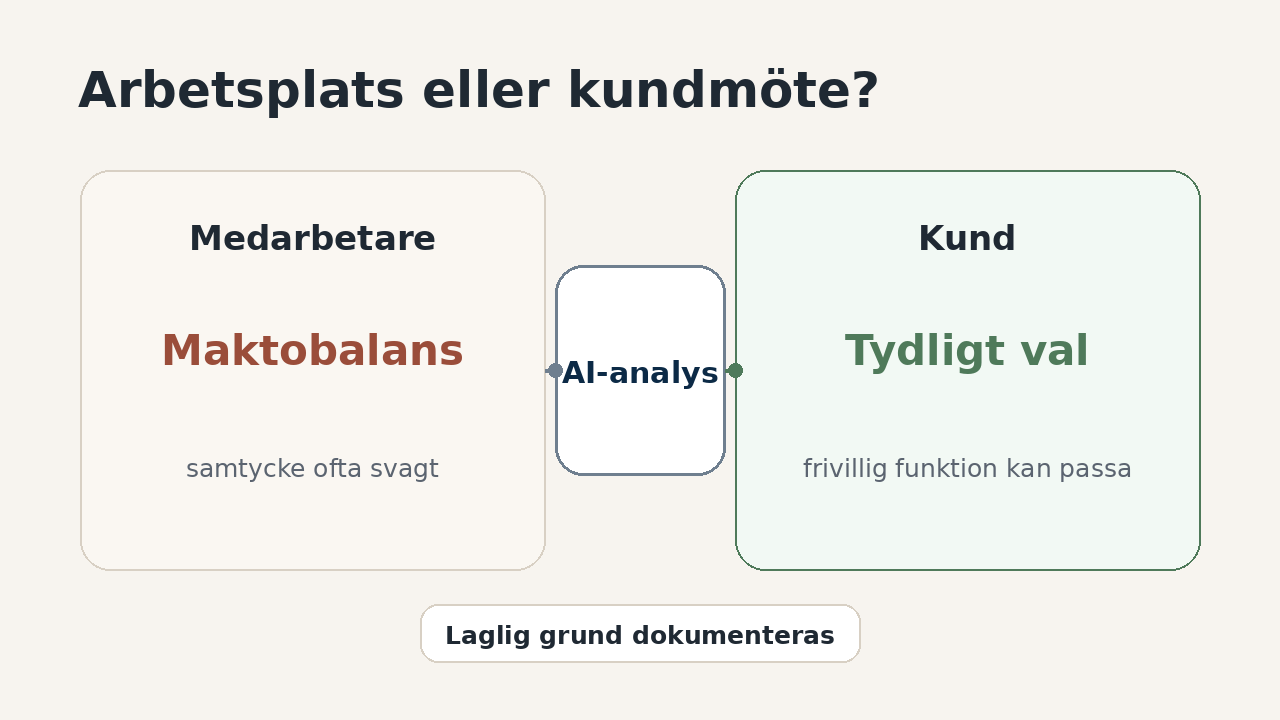
Problemet är maktförhållandet. En anställd kan ha svårt att säga nej till arbetsgivaren, även om samtyckesrutan formellt är frivillig. IMY lyfter att samtycke kräver jämlika maktförhållanden och att relationen arbetsgivare–arbetstagare ofta är ojämlik. Om den anställde upplever att ett nej kan påverka arbetssituationen, karriären eller relationen till chefen är samtycket sannolikt inte tillräckligt frivilligt.
Det betyder inte att AI aldrig får användas i interna processer. Det betyder att företaget behöver göra en mer robust bedömning: finns en annan rättslig grund, är behandlingen nödvändig för ett tydligt ändamål, är den proportionerlig, och har medarbetarna fått tydlig information?
Exempel: Ett företag vill använda ett AI-verktyg som sammanfattar möten. Om mötena innehåller personuppgifter behöver företaget bedöma rättslig grund, informera deltagarna, begränsa vilka möten som får spelas in, undvika känsliga uppgifter där det inte behövs och säkerställa att leverantören inte använder materialet för egna träningsändamål utan stöd.
När samtycke kan vara relevant
Samtycke kan spela roll när personen har ett verkligt val och behandlingen inte är nödvändig för en tjänst, ett avtal eller ett berättigat verksamhetsändamål. Det gäller särskilt frivilliga tilläggsfunktioner.
Ett exempel är en kundportal där användaren frivilligt kan aktivera en AI-assistent som analyserar den egna användarhistoriken för att ge personliga rekommendationer utöver den ordinarie tjänsten. Om användaren kan fortsätta använda tjänsten utan AI-funktionen, och samtycket är tydligt avgränsat, kan samtycke vara en möjlig grund.
Samtycke kan också vara relevant vid vissa former av automatiserat beslutsfattande. Enligt GDPR finns särskilda regler när ett beslut enbart fattas automatiskt och har rättsliga följder eller på liknande sätt betydande påverkan på personen. Uttryckligt samtycke kan vara en möjlig väg i vissa fall, men även då krävs skyddsåtgärder, information och möjlighet till mänsklig inblandning.
Transparens enligt AI Act är inte samma sak som GDPR-samtycke
AI Act och GDPR reglerar olika saker. AI Act fokuserar på risker kopplade till AI-system, till exempel transparens, mänsklig översyn, dokumentation, robusthet och särskilda krav för högrisk-AI. GDPR fokuserar på behandling av personuppgifter.
Det innebär att ett företag kan behöva informera användare om att de interagerar med ett AI-system enligt AI Act, samtidigt som företaget separat behöver ha rättslig grund enligt GDPR för personuppgifterna. Transparenskrav gör alltså inte behandlingen laglig i sig. Och ett GDPR-samtycke löser inte automatiskt AI Act-krav på exempelvis riskhantering, mänsklig översyn eller dokumentation.
Praktiskt betyder det att AI-governance behöver hantera båda spåren. För varje AI-system bör företaget fråga: omfattas systemet av AI Act-krav, och behandlar systemet personuppgifter enligt GDPR? Om svaret är ja på båda krävs både AI-riskklassning och dataskyddsbedömning.
Skillnaden mellan att informera och att inhämta samtycke
Många blandar ihop information med samtycke. GDPR kräver ofta att den registrerade får tydlig information om behandlingen, även när samtycke inte används som rättslig grund. Företaget kan alltså vara skyldigt att informera kunder eller medarbetare om AI-användning utan att be om samtycke.
Informationen bör vara konkret. Skriv inte bara “vi använder AI för att förbättra våra tjänster”. Förklara hellre vilken typ av AI som används, för vilket syfte, vilka kategorier av personuppgifter som behandlas, om uppgifterna delas med leverantörer, hur länge de sparas, vilka rättigheter personen har och hur mänsklig granskning fungerar vid viktiga beslut.
För B2B-företag är detta ofta en stor förbättringspunkt. Integritetstexter och interna AI-riktlinjer är ibland för generella för att vara användbara. AI-användning behöver beskrivas på processnivå, inte bara som en teknisk möjlighet.
Dataminimering: stoppa in mindre i modellen
Oavsett rättslig grund gäller GDPR:s principer. En av de viktigaste i AI-sammanhang är dataminimering: behandla inte fler personuppgifter än vad som behövs för ändamålet.
I praktiken kan det betyda att supportärenden anonymiseras innan de används för analys, att känsliga fält tas bort innan data skickas till ett AI-verktyg, att fritext inte används för träning utan extra kontroll, eller att åtkomst begränsas till de personer som behöver den.
Dataminimering är särskilt viktig eftersom AI-system ofta uppmuntrar bred datainsamling: “ju mer data, desto bättre resultat”. GDPR fungerar annorlunda. Frågan är inte om mer data kan ge bättre output, utan om uppgifterna är adekvata, relevanta och nödvändiga för det angivna ändamålet.
Checklista: avgör om samtycke behövs eller bör undvikas
Använd checklistan som ett praktiskt stöd innan ni väljer samtycke för ett AI-flöde.
- Behandlar AI-systemet personuppgifter?
- Vilket är det konkreta ändamålet med behandlingen?
- Finns en annan rättslig grund som bättre speglar situationen?
- Har personen ett genuint fritt val?
- Kan personen säga nej utan nackdel?
- Är maktförhållandet jämlikt, eller finns beroendeställning?
- Är samtycket specifikt för just detta AI-flöde?
- Är informationen begriplig och tillräckligt konkret?
- Är det lika enkelt att återkalla samtycke som att lämna det?
- Används uppgifterna för träning, finjustering eller leverantörens förbättring?
- Krävs konsekvensbedömning enligt GDPR?
- Finns AI Act-krav på transparens, mänsklig översyn eller högriskhantering?
- Kan ni dokumentera bedömningen?
Om flera svar pekar på att personen inte har ett verkligt val bör samtycke sannolikt undvikas som rättslig grund. Då behöver ni analysera andra grunder eller justera AI-flödet.
Tre vanliga AI-scenarier
| Scenario | Samtyckesfråga | Praktisk kontroll |
|---|---|---|
| AI i kundservice | Inte automatiskt samtycke, men rättslig grund och information krävs. | Begränsa data, använd biträdesavtal och mänsklig kontroll. |
| AI i rekrytering | Samtycke är ofta problematiskt eftersom kandidaten kan känna press. | Undvik helautomatiska beslut och dokumentera diskrimineringsrisk. |
| Frivillig AI-funktion i SaaS-produkt | Samtycke kan vara mer relevant om grundtjänsten fungerar utan funktionen. | Gör aktivering, information och avstängning tydlig. |
Bygg styrning i stället för samtyckesreflex
Den viktigaste lärdomen är att inte använda samtycke som standardsvar på AI-risk. Samtycke är bara lämpligt när individen har verklig kontroll. I många företagsflöden, särskilt inom arbetsliv, kundrelationer och verksamhetskritiska processer, är andra rättsliga grunder och skyddsåtgärder mer relevanta.
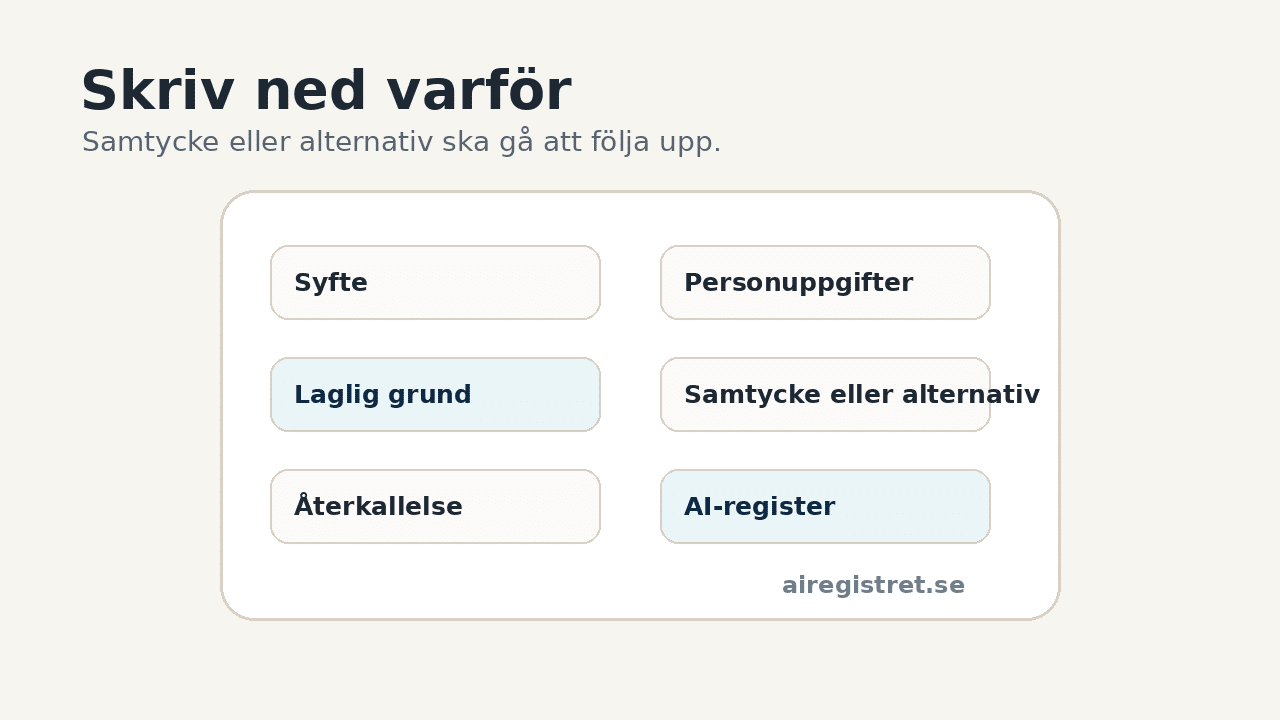
Ett moget AI-arbete börjar med inventering och klassning. Lista era AI-system, markera vilka som behandlar personuppgifter, beskriv ändamål, rättslig grund, leverantörer, datatyper, risker och kontroller. Koppla detta till era interna AI-riktlinjer och till den dokumentation som krävs enligt GDPR och, där relevant, AI Act.
Samtycke spelar roll – men bara när det är rätt verktyg. För svenska företag är den praktiska frågan inte “kan vi få någon att klicka ja?”, utan “kan vi visa att vår AI-användning är laglig, begriplig, proportionerlig och kontrollerad?”
Dokumentera AI-användningen innan den växer
Vill ni få kontroll på vilka AI-system som behandlar personuppgifter? Börja med ett praktiskt AI-register för syfte, data, rättslig grund, ansvar och risk.
Källor och vidare läsning
Den här artikeln är informationsmaterial och inte juridisk rådgivning.