
AI-säkerhet • GDPR • praktisk guide
AI och rättslig grund: vad bör företag förstå?
Rättslig grund är inte en formalitet som juristen fyller i efteråt. För AI avgör den om företaget får behandla personuppgifter, hur ni informerar människor och vilka kontroller som måste finnas runt modellen.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Rättslig grund börjar med AI-flödet, inte med verktyget
Många företag börjar fel. De frågar om ett visst AI-verktyg är “GDPR-säkert” och hoppas på ett ja eller nej. Men GDPR-frågan avgörs sällan av verktygets namn. Den avgörs av vad företaget gör med personuppgifter: vilket syfte behandlingen har, vilka uppgifter som skickas in, vem som berörs, hur länge uppgifterna sparas och hur AI-resultatet används.
Ett och samma verktyg kan därför kräva olika bedömningar. Att låta AI sammanfatta en intern policy utan personuppgifter är något annat än att analysera kundmejl, transkribera säljsamtal, rangordna kandidater, skapa personalstatistik eller ge individuella rekommendationer i en kundportal.
Rättslig grund är den juridiska motiveringen till att personuppgifter får behandlas. Utan en rättslig grund får behandlingen inte ske. För AI blir valet extra viktigt eftersom flödena ofta kombinerar stora textmängder, externa leverantörer, automatiserad analys och beslutstöd som kan påverka människor.
Praktisk tumregel: dokumentera syfte, datatyper och användning innan ni väljer rättslig grund. Om ni inte kan beskriva AI-flödet konkret är det för tidigt att välja grund.
De sex rättsliga grunderna – och varför samtycke inte alltid är bäst
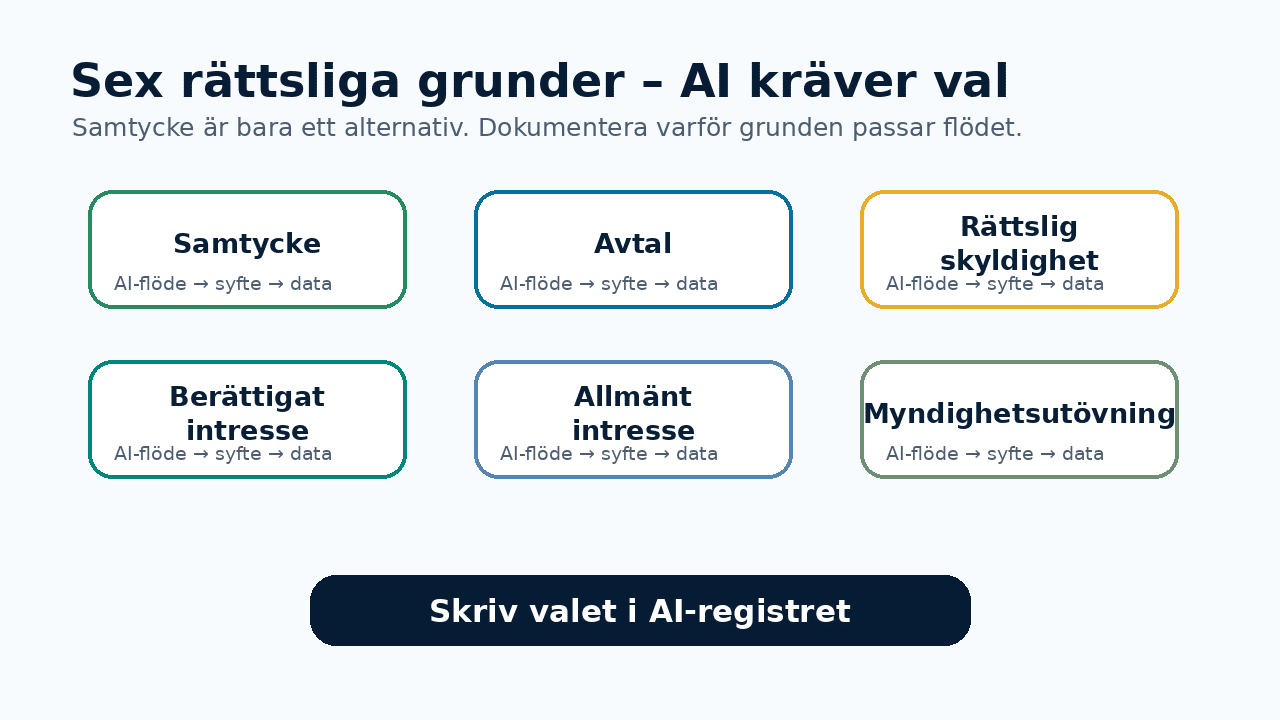
GDPR innehåller sex rättsliga grunder: samtycke, avtal, rättslig förpliktelse, skydd av grundläggande intressen, uppgift av allmänt intresse eller myndighetsutövning samt berättigat intresse. För privata företag i AI-sammanhang handlar diskussionen ofta om samtycke, avtal, rättslig förpliktelse och berättigat intresse.
Samtycke kan låta tryggt eftersom personen aktivt säger ja. Men samtycke kräver ett verkligt fritt val, tydlig information och möjlighet att återkalla. I arbetslivet är samtycke ofta problematiskt på grund av beroendeställningen mellan arbetsgivare och medarbetare. I kundflöden kan samtycke passa bättre för frivilliga tilläggsfunktioner, men det är fortfarande inte ett generellt godkännande för all AI-användning.
Avtal kan vara relevant när behandlingen är nödvändig för att fullgöra en tjänst som kunden faktiskt begärt. Rättslig förpliktelse kan vara aktuell när lagen kräver viss behandling. Berättigat intresse kan ibland användas för rimliga affärsändamål, men då krävs en balansbedömning där företagets intresse vägs mot individens rättigheter och förväntningar.
Fråga 1: syfte
Vilket konkret problem ska AI-flödet lösa?
Fråga 2: nödvändighet
Behöver just dessa personuppgifter behandlas för syftet?
Fråga 3: kontroll
Vilka skyddsåtgärder minskar risk för individen?
Ett praktiskt beslutsflöde för företag
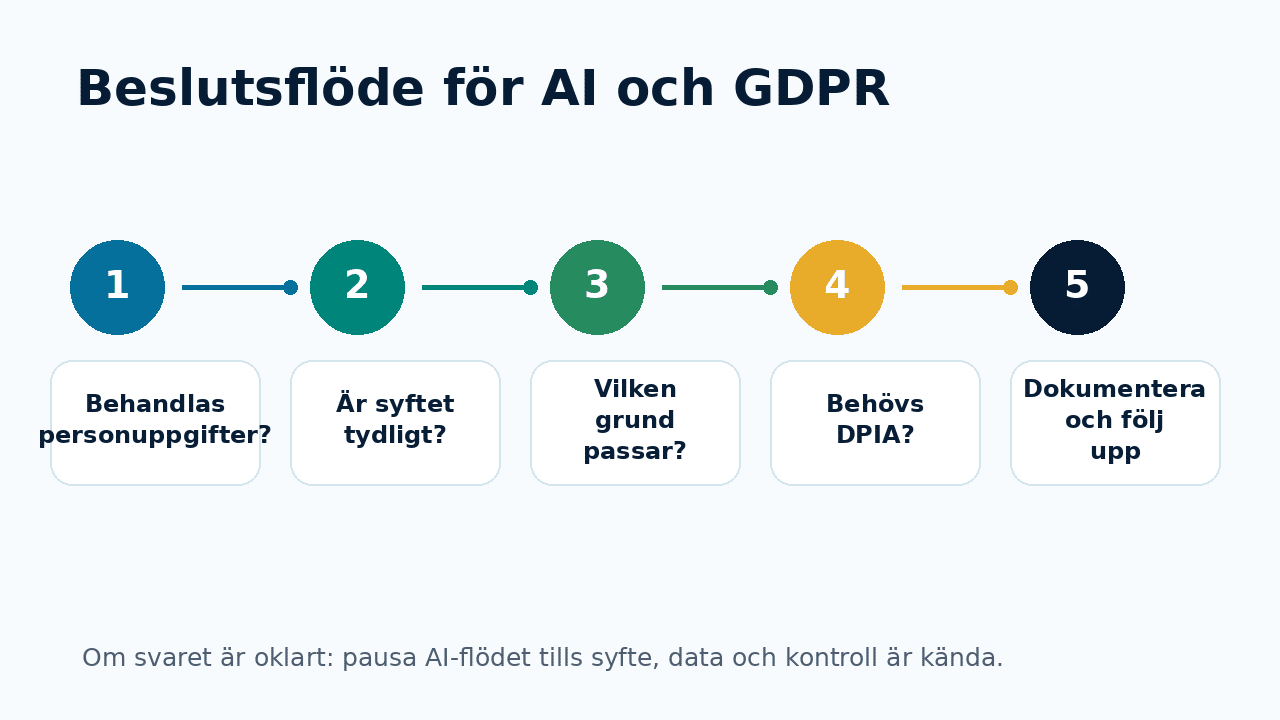
Börja med att avgöra om AI-flödet behandlar personuppgifter. Personuppgifter kan finnas i kundärenden, e-post, mötesanteckningar, inspelningar, chattar, CRM-data, supporthistorik, CV:n, personaldata och fritext där en person kan identifieras direkt eller indirekt.
Nästa steg är att beskriva syftet. “Vi vill använda AI för effektivisering” är för brett. Ett bättre syfte är till exempel: “AI sammanfattar inkommande supportärenden för att supportteamet snabbare ska förstå tidigare kontakt och föreslå nästa åtgärd, med mänsklig kontroll före svar till kund.” Den typen av formulering gör det möjligt att bedöma nödvändighet, risk och rättslig grund.
Därefter väljer ni rättslig grund och dokumenterar skälet. Om behandlingen kan påverka människor på ett betydande sätt, innebär systematisk övervakning, använder känsliga uppgifter eller introducerar ny teknik med hög integritetsrisk kan en konsekvensbedömning enligt GDPR, en DPIA, behövas innan drift.
Exempel: fyra AI-flöden med olika bedömning
| AI-flöde | Möjlig rättslig grund att analysera | Kontrollfråga |
|---|---|---|
| AI sammanfattar kundmejl i supporten | Berättigat intresse eller avtal kan behöva analyseras beroende på tjänsten. | Behövs alla personuppgifter, och används data för modellträning? |
| AI föreslår svar i HR-ärenden | Samtycke är ofta svagt; annan grund och starka skydd krävs. | Finns känsliga uppgifter eller risk för övervakning? |
| Frivillig AI-rekommendation i kundportal | Samtycke kan vara möjligt om funktionen är frivillig och separat. | Kan kunden använda kärntjänsten utan funktionen? |
| AI analyserar säljsamtal för coachning | Berättigat intresse kan vara svårt utan tydlig balans och information. | Hur påverkas medarbetare och kunder, och spelas samtal in? |
Berättigat intresse kräver mer än “det är bra för verksamheten”
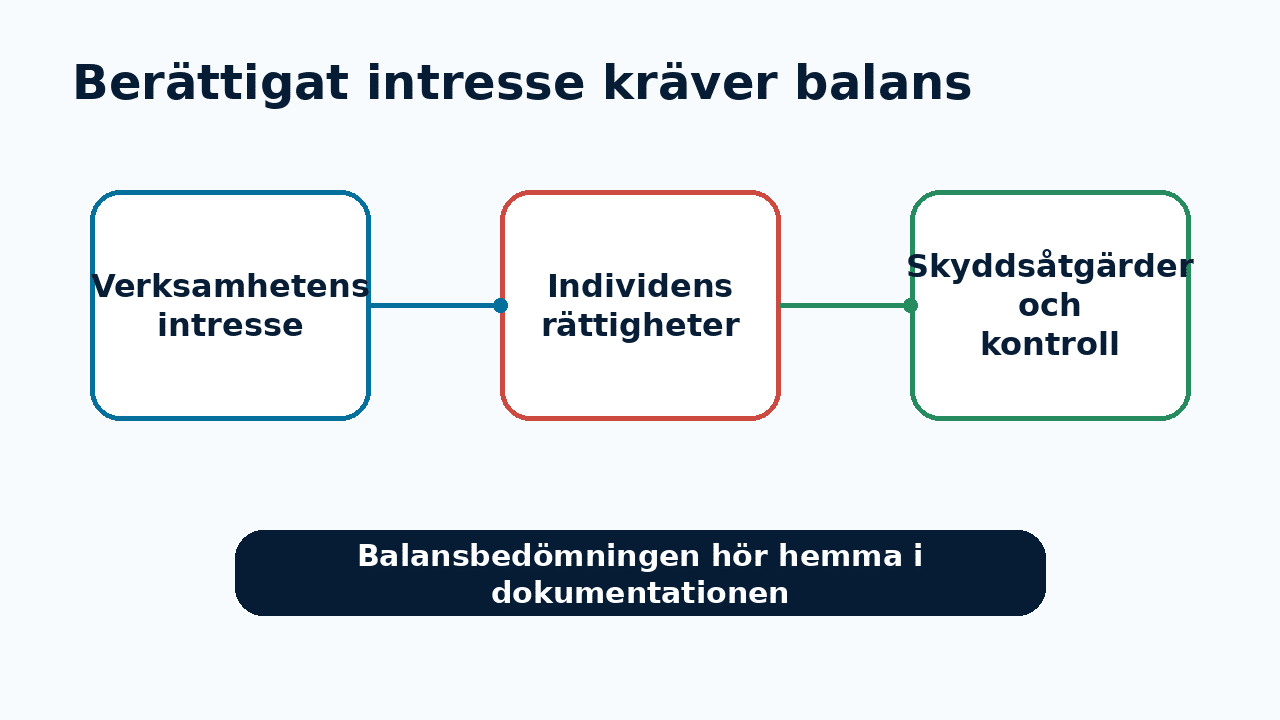
Berättigat intresse är vanligt i företagsdiskussioner om AI, men det är inte ett frikort. Företaget behöver kunna visa ett legitimt intresse, att behandlingen är nödvändig för ändamålet och att individens intressen, friheter och rättigheter inte väger tyngre.
I praktiken betyder det att ni bör göra en skriftlig balansbedömning. Beskriv verksamhetsnyttan, vilka personer som påverkas, vilken typ av data som används, om personerna rimligen kan förvänta sig behandlingen, om resultatet kan få negativa effekter och vilka skyddsåtgärder ni inför. Skydd kan vara dataminimering, pseudonymisering, opt-out där det är möjligt, begränsad åtkomst, kort retention, mänsklig granskning och tydlig information.
AI gör balansbedömningen viktigare, inte mindre viktig. Automatiserad analys kan skapa nya mönster, sammanställa information på oväntade sätt eller påverka hur människor prioriteras. Därför bör bedömningen inte stanna vid juridiska ord. Den måste beskriva hur systemet faktiskt används i verksamheten.
När rättslig grund inte räcker: DPIA och AI Act
En rättslig grund är nödvändig, men den löser inte alla krav. GDPR:s principer gäller fortfarande: ändamålsbegränsning, dataminimering, korrekthet, lagringsminimering, integritet och konfidentialitet samt ansvarsskyldighet. Om AI-flödet innebär hög risk för fysiska personers rättigheter och friheter kan en DPIA behövas innan behandlingen startar.
DPIA blir särskilt relevant när AI används för systematisk bedömning av personer, omfattande behandling, känsliga uppgifter, övervakning, nya tekniska lösningar eller beslut som kan påverka individen. Det är vanligt att företag underskattar detta när AI introduceras som ett “enkelt produktivitetsverktyg”.
AI Act lägger dessutom ett separat lager av krav beroende på AI-systemets riskklass och användning. Transparens, mänsklig översyn, teknisk dokumentation och riskhantering enligt AI Act ersätter inte GDPR:s rättsliga grund. De behöver hanteras tillsammans i företagets AI-styrning.
Dokumentera beslutet i AI-registret
Det viktigaste praktiska rådet är att göra rättslig grund till en del av AI-registret. Varje AI-system eller AI-flöde bör ha en rad där ni beskriver syfte, användare, leverantör, datatyper, personuppgifter, rättslig grund, risknivå, eventuellt DPIA-behov, informationskrav, retention, modellträning och ansvarig ägare.
Det här gör frågan hanterbar för ledning, IT, HR, juridik, sälj och kundservice. I stället för att AI-frågor fastnar i generella policydiskussioner kan varje verkligt flöde följas upp. När någon vill införa ett nytt AI-verktyg behöver de fylla i underlaget innan drift, inte efter att data redan skickats till leverantören.
Ett AI-register hjälper också när företaget ska visa ansvarsskyldighet. Om en kund, medarbetare, revisor eller myndighet frågar varför en viss behandling sker kan ni peka på dokumentationen: syfte, grund, riskbedömning och kontroller.
Checklista: innan ni väljer rättslig grund för AI
Använd checklistan som ett första styrningsstöd innan ett AI-flöde går live.
- Finns personuppgifter i input, output, loggar eller träningsdata?
- Är syftet konkret nog för att bedöma nödvändighet?
- Vilken rättslig grund övervägs, och varför passar den bättre än alternativen?
- Om samtycke används: är valet faktiskt frivilligt och återkalleligt?
- Om berättigat intresse används: finns en dokumenterad balansbedömning?
- Kan datan minimeras, anonymiseras eller pseudonymiseras?
- Delas data med en extern AI-leverantör eller används den för modellträning?
- Behöver personerna informeras mer konkret om AI-användningen?
- Kan AI-resultatet påverka beslut, prioritering eller behandling av människor?
- Behövs DPIA innan drift?
- Finns mänsklig granskning där resultatet kan få konsekvenser?
- Är ansvarig ägare och uppföljningsdatum dokumenterade?
Om flera svar är oklara bör AI-flödet pausas eller begränsas tills bedömningen är gjord. Det är billigare att skapa kontroll före drift än att försöka reparera dataskyddsproblem i efterhand.
Så bör ledningen prata om frågan
Ledningen behöver inte kunna varje GDPR-detalj, men den behöver ställa rätt frågor. Be inte bara projektgruppen bekräfta att ett verktyg är godkänt. Be dem visa AI-flödet, datatyperna, leverantörsvillkoren, vald rättslig grund, riskbedömning och vilka kontroller som finns på plats.
För svenska företag är detta också en kulturfråga. Om medarbetare upplever att AI får användas först och dokumenteras senare kommer risker att byggas in i vardagsprocesserna. Om rättslig grund, informationsklassning och AI-register blir en del av införandeprocessen kan AI användas snabbare men med bättre kontroll.
Gör rättslig grund till en del av AI-registret
Vill ni få ordning på syfte, data, rättslig grund, risk och ansvar för era AI-flöden? Börja med en enkel AI-registermall och bygg vidare därifrån.
Källor och vidare läsning
Den här artikeln är informationsmaterial och inte juridisk rådgivning.
- IMY: Rättslig grund
- IMY: Grundläggande principer
- IMY: Berättigat intresse
- IMY: Konsekvensbedömning
- EU-kommissionen: Legal grounds for processing data
- EU-kommissionen: AI Act
- EDPB: Guidelines on legitimate interest