
Personuppgifter i AI-prompts – vad är okej enligt GDPR?
Kort svar: personuppgifter får inte klistras in i AI-verktyg “bara för att det är praktiskt”. En AI-prompt kan vara personuppgiftsbehandling. Därför behöver ni laglig grund, tydligt syfte, dataminimering, säkerhet och kontroll över leverantören – särskilt om prompten innehåller kunder, anställda eller känsliga uppgifter.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: prompten är inte en juridisk frizon
AI-prompts känns ofta informella. Man skriver några rader, klistrar in ett mejl, lägger till ett kundcase och ber verktyget sammanfatta, förbättra eller analysera. Men GDPR bryr sig inte om att formatet heter “prompt”. Om texten innehåller information som kan kopplas till en identifierad eller identifierbar person kan det vara personuppgifter.
Det betyder inte att all AI-användning med personuppgifter är förbjuden. Det betyder att samma grundfrågor gäller som vid annan behandling: varför behöver ni uppgiften, vilken laglig grund finns, vilka uppgifter är nödvändiga, hur skyddas de, vem är leverantören och hur kan ni visa att ni har kontroll?
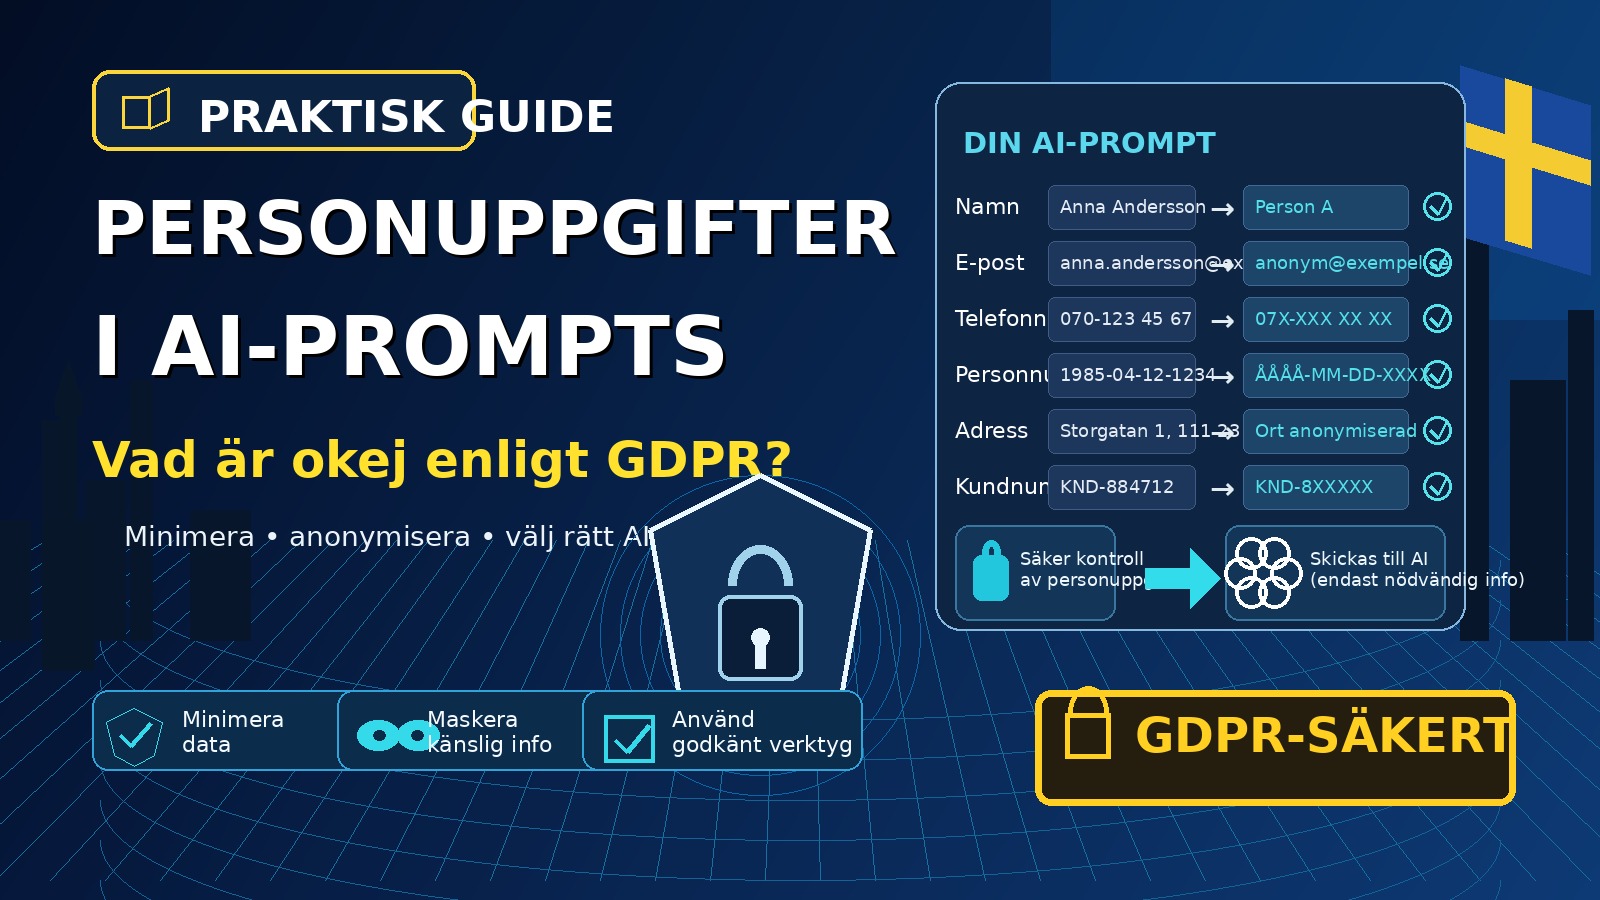
AI behöver sällan namn, e-post, personnummer, kundnummer eller hela mejltrådar för att ge ett bra svar.
Ett privat AI-konto är normalt fel plats för verkliga kund- eller medarbetaruppgifter.
Lägg processer där AI hanterar personuppgifter i ert AI-register med ägare, syfte och risknivå.
EU:s AI Act gör dessutom AI-kunnighet till en praktisk fråga. Organisationer behöver säkerställa att användare förstår riskerna med AI-system. För prompts innebär det att medarbetare behöver exempel, inte bara abstrakta formuleringar. “Klistra inte in kundens mejl – skriv om det anonymt” är tydligare än “hantera personuppgifter försiktigt”.
Vad räknas som personuppgift i en AI-prompt?
GDPR:s definition är bred. En personuppgift är information som avser en identifierad eller identifierbar fysisk person. I en prompt kan det vara uppenbart, till exempel namn, e-postadress, telefonnummer, personnummer, IP-adress eller kundnummer. Men det kan också vara indirekt: roll, arbetsplats, ort, ärendehistorik, ordermönster, klagomål, sjukfrånvaro, bild, röst eller detaljer som tillsammans pekar ut en person.
Det är därför “jag tog bort namnet” inte alltid räcker. Om prompten säger “vår enda Key Account Manager i Göteborg med ansvar för kund X” kan personen fortfarande vara identifierbar. Om ett kundcase innehåller specifika datum, affärsvillkor och kontaktroll kan kunden och kontaktpersonen gå att lista ut.
När kan personuppgifter i AI-prompts vara okej?
Det kan vara okej när det finns ett tydligt och legitimt syfte, en laglig grund, tillräcklig säkerhet och ett godkänt verktyg. Exempel kan vara kundservice i en företagsplattform där leverantören är bedömd, rätt avtal finns, åtkomst är begränsad och medarbetarna vet vilka datatyper som är tillåtna. Men samma uppgift kan vara olämplig i ett privat konto eller i ett verktyg vars villkor ni inte har kontrollerat.
GDPR artikel 5 är central: personuppgifter ska behandlas lagligt, korrekt och öppet, samlas in för särskilda ändamål, vara adekvata och begränsade till vad som behövs samt skyddas med lämplig säkerhet. Artikel 6 kräver laglig grund. Artikel 9 ställer särskilda krav för känsliga personuppgifter, till exempel hälsa, facklig tillhörighet, biometriska uppgifter eller politiska åsikter.
IMY:s vägledning om personuppgifter i arbetslivet är också viktig. Arbetsgivare har ofta mer makt än medarbetare, vilket gör samtycke svårt som grund i många situationer. AI i HR, personalärenden, prestation, frånvaro eller intern kommunikation kräver därför extra försiktighet.
Rött, gult och grönt: gör promptreglerna enkla
En AI-policy blir användbar först när medarbetare kan fatta vardagsbeslut. Därför bör ni översätta GDPR till konkreta promptregler. Målet är inte att alla ska bli jurister. Målet är att de ska veta vad de får göra direkt, vad som kräver kontroll och vad som ska stoppas.
Fiktiva exempel, publika texter, interna mallar utan personer och anonymiserade scenario-beskrivningar där ingen kan identifieras.
Kundcase med begränsad kontext, pseudonymiserade ärenden, aggregerade listor eller intern information som kan kopplas till roll/person.
Personnummer, känsliga uppgifter, HR-ärenden, kundklagomål med identitet, patientdata, löneuppgifter och hela mejltrådar.
Det viktigaste är att skilja anonymisering från pseudonymisering. Anonym information kan inte kopplas till en person. Pseudonymiserad information kan fortfarande kopplas tillbaka med nycklar eller kompletterande uppgifter och omfattas normalt fortfarande av GDPR. I praktiken bör många “anonymiserade” prompts behandlas som gula tills ni är säkra.
Leverantör, biträde och säkerhet: verktyget spelar roll
Det är stor skillnad mellan att klistra in personuppgifter i ett privat AI-konto och att använda en företagsgodkänd lösning med avtal, inställningar och dokumenterade kontroller. Om AI-leverantören behandlar personuppgifter för er räkning kan GDPR artikel 28 om personuppgiftsbiträden bli relevant. Artikel 32 kräver dessutom lämplig säkerhet, till exempel åtkomstkontroll, kryptering, loggning, incidentrutiner och begränsad lagring.
EDPB:s yttrande om AI-modeller understryker att dataskyddsfrågor inte försvinner bara för att tekniken är avancerad. För företag betyder det att ni behöver kunna visa hur ni tänkt: vilka uppgifter skickas, till vilken leverantör, för vilket ändamål, med vilka skydd och hur länge uppgifterna finns kvar.
Innehåller prompten personuppgifter eller detaljer som kan peka ut någon?
Ta bort namn, mejl, nummer, kundspecifika detaljer och onödig historik.
Använd bara godkända AI-verktyg för verkliga personuppgifter.
Lägg återkommande användning i AI-registret med ansvar och instruktion.
Exempel på policytext för personuppgifter i AI-prompts
Policytexten bör vara tydlig nog att användas av kundservice, HR, sälj, marknad och chefer. Undvik långa juridiska formuleringar utan exempel. Skriv hellre korta regler med konkreta stoppord och säkra alternativ.
Exempel: Personuppgifter får inte matas in i privata, öppna eller icke godkända AI-tjänster. Medarbetare ska i första hand använda fiktiva eller anonymiserade exempel. Namn, e-postadresser, telefonnummer, personnummer, kundnummer, löneuppgifter, hälsouppgifter, HR-ärenden, klagomål och hela mejltrådar ska tas bort om de inte är nödvändiga och verktyget är godkänt för sådan behandling. Återkommande AI-användning med personuppgifter ska dokumenteras i AI-registret.
Komplettera policyn med före/efter-exempel. Före: “Sammanfatta mejltråden från Anna Andersson om hennes sjukfrånvaro.” Efter: “Skriv en neutral mall för hur en chef kan svara på en medarbetares fråga om frånvarorutin, utan personuppgifter.” Den andra prompten ger ofta lika mycket nytta men betydligt lägre risk.
Exempel: säkrare omskrivning av prompts
Checklista innan personuppgifter används i AI
Använd checklistan som stoppfilter. Om svaret är nej eller “vet inte” bör medarbetaren avstå, anonymisera mer eller fråga ansvarig funktion innan AI används.
Kontrollpunkter
- Har vi ett tydligt syfte med AI-användningen?
- Finns laglig grund för behandlingen?
- Är uppgifterna nödvändiga för promptens syfte?
- Kan namn, mejl, telefonnummer och kundnummer tas bort?
- Kan ärendet beskrivas som ett fiktivt exempel?
- Innehåller prompten känsliga personuppgifter enligt GDPR artikel 9?
- Är AI-verktyget godkänt för personuppgifter?
- Finns biträdesavtal eller annan tydlig leverantörsbedömning?
- Vet vi hur länge promptar och filer sparas?
- Finns återkommande användning dokumenterad i AI-registret?
Slutsatsen är enkel: börja med anonymisering och minimering. Använd godkända verktyg när verkliga personuppgifter behövs. Dokumentera återkommande användningsfall. Då kan ni få nytta av AI utan att göra varje prompt till en dataskyddsrisk.
- IMY: grundläggande principer enligt GDPR
- IMY: behandling av personuppgifter i arbetslivet
- GDPR artikel 4: definitioner
- GDPR artikel 5: principer
- GDPR artikel 6: laglig grund
- GDPR artikel 9: känsliga personuppgifter
- GDPR artikel 28: personuppgiftsbiträde
- GDPR artikel 32: säkerhet vid behandling
- EDPB Opinion 28/2024 om AI-modeller och dataskydd
- EU-kommissionen: AI Act
- EU AI Act artikel 4: AI literacy
Vill ni göra AI-användningen tryggare?
Börja med AI-registret: dokumentera verktyg, datatyper, ansvar och regler för vilka prompts som är tillåtna.