
AI-styrning • praktisk guide
Så skapar du en AI-idébank internt
Den här guiden visar hur svenska företag kan arbeta med AI-idébank företag på ett sätt som skapar nytta i vardagen utan att tappa kontroll över data, kvalitet, ansvar och uppföljning.
Syfte
Data
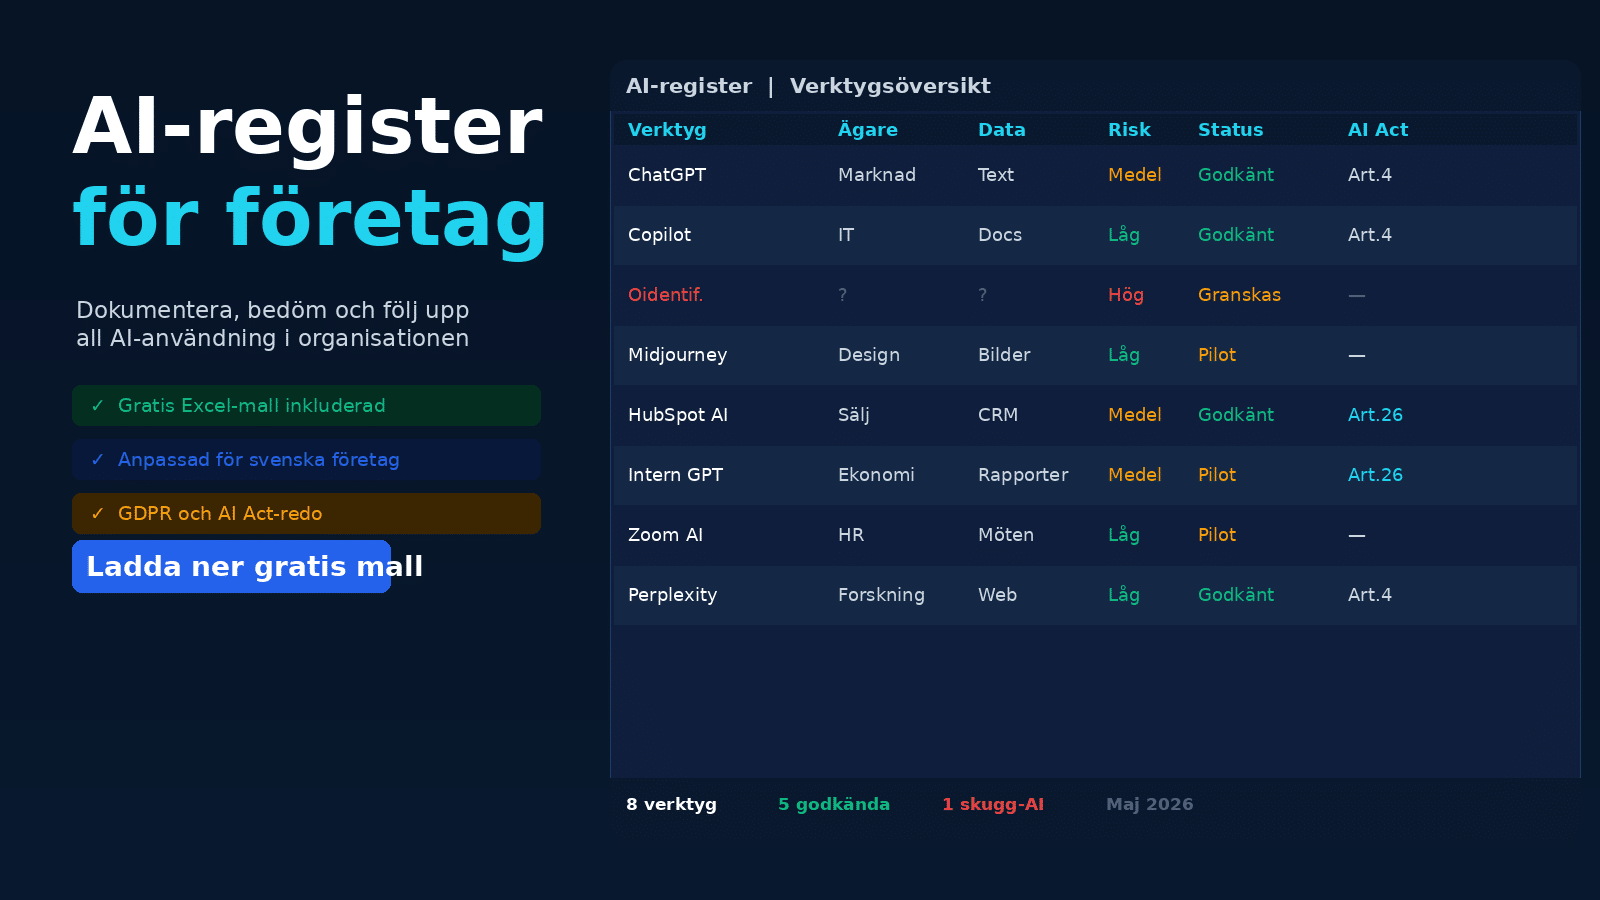
AI-register
Ladda ner mallen
Use-case canvas, prioriteringsmatris, ROI-kalkyl eller portföljöversikt. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: gör AI-användningen upprepbar
Så skapar du en AI-idébank internt är inte i första hand en verktygsfråga. För ett svenskt företag handlar det om att göra arbetet upprepbart: samma typ av underlag, samma granskningsnivå, samma ansvar och samma dokumentation varje gång.
Det praktiska målet är att låta AI minska manuellt friktionsarbete utan att skapa nya okända risker. Särskilt för AI-idébank företag bör teamet beskriva syfte, datatyper, ägare, beslutsnivå och när mänsklig granskning krävs.
Rekommendation: bygg en enkel rutin först. När rutinen fungerar kan ni utvärdera verktyg, licenser och automatiseringar mer säkert.
När skapar det verklig affärsnytta?
AI ger bäst effekt när uppgiften är återkommande, text- eller informationsintensiv och där det finns tydliga kvalitetskriterier. Det kan handla om att sammanfatta, strukturera, jämföra, skapa första utkast, hitta luckor eller föreslå nästa steg.
1. Tydlig input
Beskriv mål, mottagare, format och vilka källor AI får använda. Otydlig input ger svårgranskade svar.
2. Kontrollerbar output
Begär antaganden, osäkerheter och kontrollpunkter så att ansvarig person snabbt kan granska resultatet.
3. Dokumenterad rutin
Lägg återkommande användning i AI-registret med ägare, verktyg, data, risknivå och uppföljningsdatum.
För ledningen blir frågan därför inte ”vilket AI-verktyg är bäst?” utan ”vilket arbetsmoment kan förbättras utan att ansvar och dataskydd blir otydliga?”.
Föreslaget arbetsflöde i fem steg
- Välj användningsfall: formulera uppgiften, målgruppen och önskat beslut eller resultat.
- Klassificera data: avgör om underlaget är publikt, internt, känsligt eller inte får användas.
- Skapa promptmall: ange roll, kontext, format, begränsningar och krav på kontrollfrågor.
- Granska resultat: kontrollera fakta, källor, ton, kundlöften, personuppgifter och affärsrisk.
- Logga och förbättra: dokumentera i AI-registret och följ upp kvalitet, tidsvinst och incidenter.
Arbetsflödet passar särskilt bra när flera personer ska använda AI på liknande sätt. Då minskar risken att kvaliteten beror på enskilda medarbetares promptvana.
Praktisk jämförelse innan ni väljer väg
Innan ni bestämmer verktyg eller process bör ni jämföra alternativen på fler dimensioner än funktioner. För AI-idébank företag är det ofta viktigare att förstå dataskydd, administration, exportmöjligheter, behörigheter och hur lätt resultatet är att kontrollera.
| Fråga | Varför den behövs | Miniminivå |
|---|---|---|
| Vilka data används? | Påverkar GDPR, sekretess och leverantörskrav. | Datatyper dokumenterade i AI-registret. |
| Vem äger rutinen? | Utan ägare blir uppföljning och förbättring otydlig. | Namngiven processägare eller roll. |
| Hur granskas output? | AI kan låta säker även när svaret är fel. | Checklista för fakta, risk och beslut. |
| När ska användningen stoppas? | Vissa underlag och beslut kräver högre kontroll. | Röd/gul/grön gränsdragning. |
Risk, GDPR och kvalitet – utan juridisk överteori
Det här är inte juridisk rådgivning, utan en operativ modell för styrning. IMY lyfter grundprinciper som ändamål, uppgiftsminimering, säkerhet och ansvar. I praktiken betyder det att företaget behöver veta varför AI används, vilka data som behandlas och hur resultatet kontrolleras.
Grönt
Publikt material, syntetisk data, interna mallar utan sekretess och generella idéutkast.
Gult
Kundnära underlag, offerter, mötesanteckningar, säljmaterial och interna analyser. Kräver godkänt verktyg och mänsklig kontroll.
Rött
Känsliga personuppgifter, affärshemligheter, HR-ärenden, säkerhetsinformation eller okända externa AI-tjänster.
En enkel risknivå räcker ofta för att komma igång. Poängen är att teamet ska veta vad som är tillåtet, vad som kräver extra granskning och vad som inte ska göras alls.
Checklista: inför AI-idébank företag kontrollerat
- Välj ett avgränsat användningsfall och skriv vad som ska förbättras.
- Bestäm vilka verktyg som är godkända och vilka datatyper som får användas.
- Skapa en promptmall med krav på källor, antaganden och kontrollpunkter.
- Utse ägare för rutinen och ansvarig för slutlig granskning.
- Testa på verkliga exempel och mät tidsvinst, kvalitet och risker.
- Dokumentera användningen i AI-registret med syfte, data, ägare och risknivå.
- Följ upp efter 30 dagar och justera rutinen innan ni skalar upp.
Få ordning på AI-användningen
Vill ni dokumentera AI-idébank företag, verktyg, ägare, data och risknivå på ett enkelt sätt?
Relaterade guider
Källor och vidare läsning
- IMY: Vägledning om GDPR och AI
- DIGG: riktlinjer för generativ AI
- EU-kommissionen: AI Act
- NIST: AI Risk Management Framework