
AI-styrning • dokumentation
Så dokumenterar du AI-use cases på ett enhetligt sätt
Ett AI-use case blir först styrbart när det är dokumenterat på samma sätt varje gång. Här är en praktisk modell för svenska företag som vill följa upp AI-initiativ, minska skugg-AI och skapa bättre underlag för GDPR, AI Act och intern styrning.
AI-register
Ansvar
Riskkontroll
Ladda ner mallen
Use-case canvas, prioriteringsmatris, ROI-kalkyl eller portföljöversikt. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Varför AI-use cases behöver dokumenteras
När AI används i flera delar av verksamheten räcker det inte att veta vilka verktyg som finns. Företaget behöver veta varför AI används, vilken data som går in, vem som ansvarar för resultatet och hur användningen kontrolleras. Det är skillnaden mellan experiment och styrning.
Dokumentation är också ett praktiskt skydd mot dubbelarbete. Om sälj, HR, ekonomi och kundservice testar liknande lösningar utan gemensam överblick blir det svårt att återanvända lärdomar, upptäcka risker och avgöra vilka initiativ som faktiskt ger affärsnytta.
Aktuell utgångspunkt: AI Act, GDPR och etablerade riskramverk pekar alla mot samma sak: organisationen behöver kunna visa syfte, ansvar, riskbedömning, kontroller och uppföljning. Den här artikeln är praktisk information, inte juridisk rådgivning.
När ska ett AI-use case dokumenteras?
Dokumentera inte först när systemet är färdigbyggt. Då är många viktiga beslut redan tagna. En enkel registerrad bör skapas när ett team börjar testa ett återkommande AI-arbetsflöde, när personuppgifter kan förekomma, när resultatet påverkar kunder eller medarbetare, eller när use caset kan bli en del av en affärskritisk process.
Idé
Beskriv problemet, tänkt nytta och vilken process som påverkas.
Pilot
Lägg till verktyg, data, ägare, kontrollmetod och mätpunkt.
Drift
Uppdatera status, risknivå, granskning, utbildning och nästa översyn.
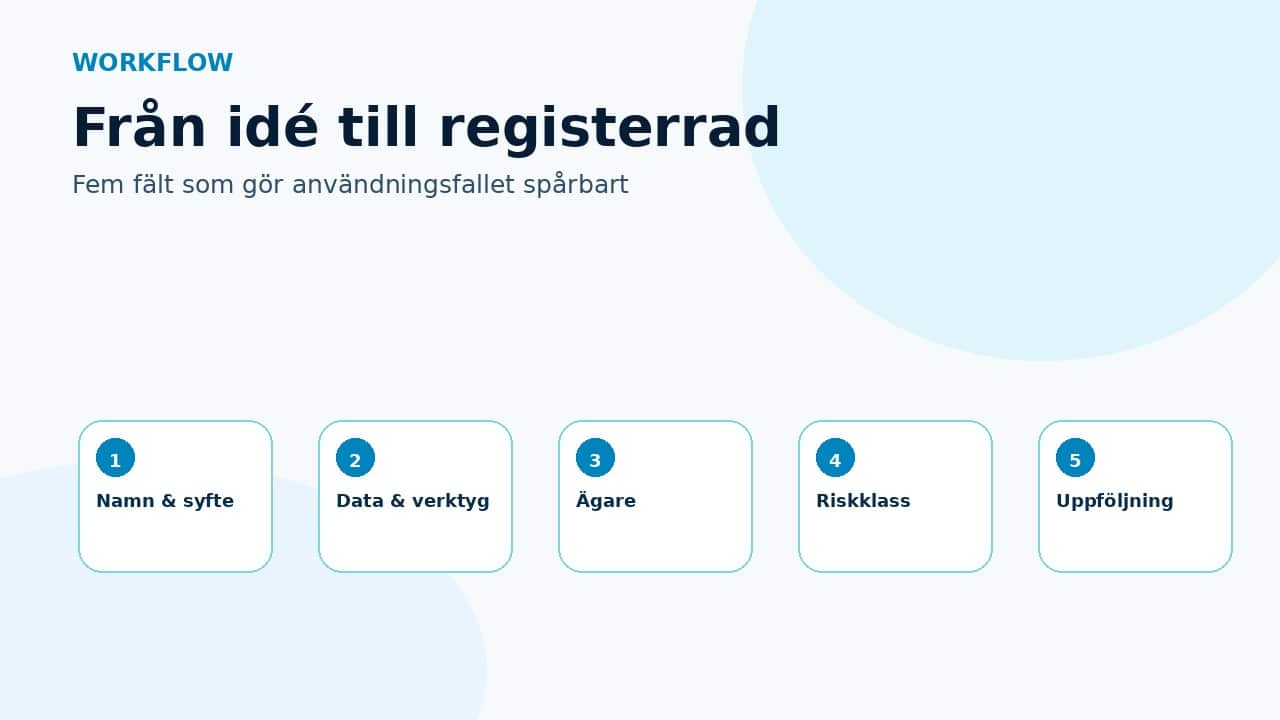
Minsta fält som bör finnas i varje AI-use case
En bra dokumentationsmodell ska vara tillräckligt enkel för att användas och tillräckligt tydlig för att kunna granskas. Börja med fälten nedan och lägg till mer detaljer när risk eller påverkan ökar.
| Fält | Vad ska stå? | Varför behövs det? |
|---|---|---|
| Namn och syfte | Kort namn, verksamhetsområde och problemet som ska lösas. | Gör det möjligt att förstå varför AI används. |
| Data | Datatyper: publik, intern, kunddata, personuppgifter eller känsliga uppgifter. | Styr krav på avtal, behörighet, dataminimering och kontroll. |
| Verktyg och modell | AI-verktyg, integration, modelltyp eller leverantör om den är känd. | Gör det möjligt att följa upp risk, licenser och leverantörsvillkor. |
| Ägare | Verksamhetsägare, teknisk kontakt och granskare. | Undviker otydligt ansvar när AI-resultat används i beslut. |
| Risk och kontroll | Risknivå, mänsklig granskning, stoppkriterier och loggning. | Kopplar användningen till praktisk styrning. |
| Status | Idé, pilot, godkänd, pausad, stoppad eller i drift. | Visar vad som faktiskt används och vad som bara är förslag. |
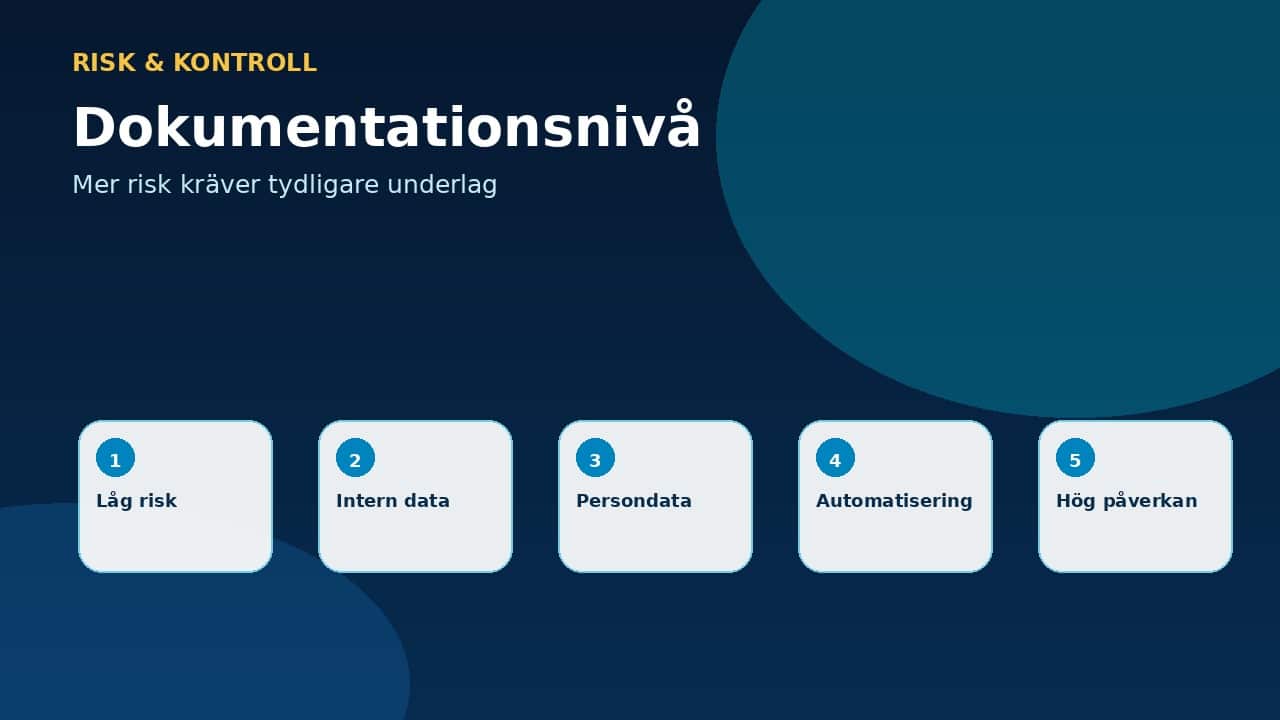
Koppla dokumentationen till risk och dataskydd
IMY:s vägledning om GDPR och AI betonar bland annat vikten av laglig grund, ändamål, dataminimering och kontroll över personuppgifter. För AI-use cases betyder det att dokumentationen bör visa om personuppgifter används, varför de behövs och hur de skyddas.
AI Act gör riskklassificering central. Alla användningsfall blir inte högrisk, men företag behöver ändå kunna skilja mellan låg risk, begränsad risk, intern produktivitetsanvändning och användning som kan påverka personer, kunder eller anställda. Dokumentationen gör den sorteringen möjlig.
NIST AI RMF lyfter styrning, kartläggning, mätning och hantering av AI-risker. Översatt till ett AI-register innebär det att varje use case bör ha en tydlig ägare, en beskrivning av kontexten, en bedömning av risk och en plan för uppföljning.
Låg dokumentationsnivå
Intern idé, ingen persondata, liten påverkan och tydlig mänsklig granskning.
Utökad nivå
Kundnära process, personuppgifter, extern leverantör eller återkommande användning.
Stopp/eskalering
Känslig data, automatiserade beslut, oklar rättslig grund eller hög verksamhetspåverkan.
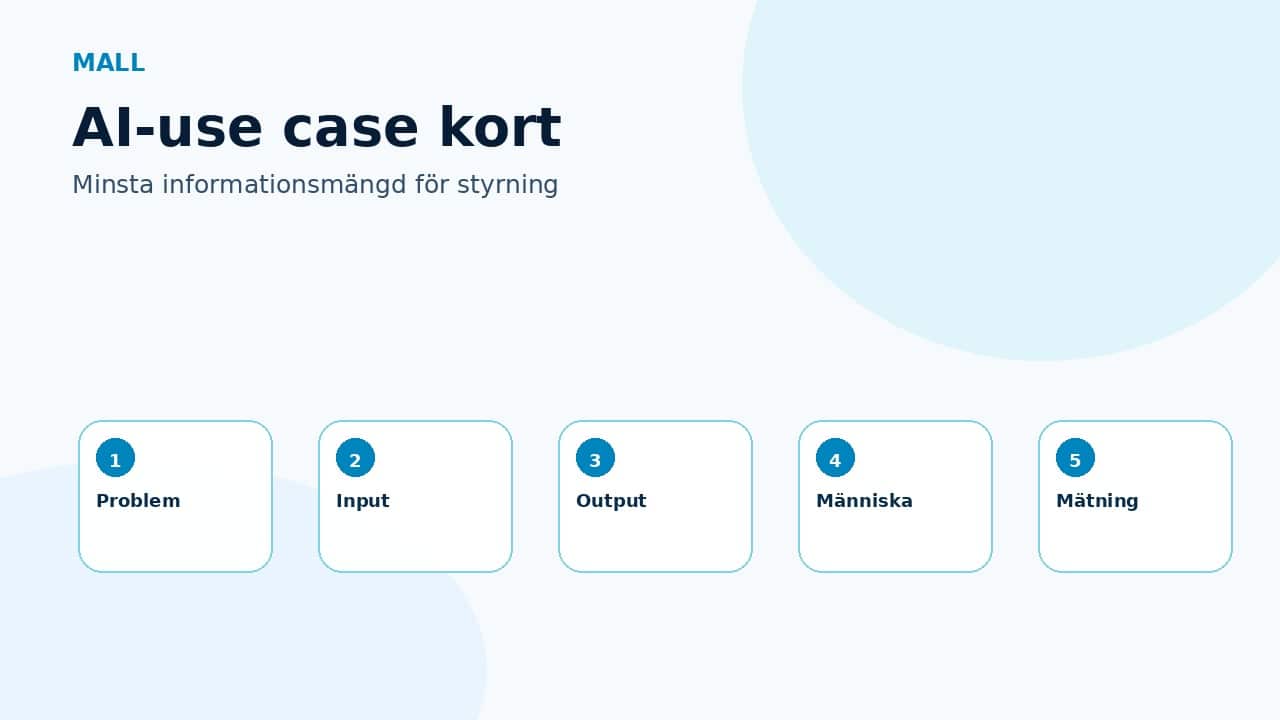
Praktisk mall: dokumentera ett use case på 10 minuter
Använd följande enkla mall när ett team vill registrera ett nytt AI-use case. Den kan ligga i ett kalkylblad, ett registerverktyg eller ett formulär.
- Rubrik: vad kallas användningsfallet?
- Syfte: vilket arbetsmoment eller problem ska förbättras?
- Användare: vilka roller använder AI-stödet?
- Data: vilken information matas in eller används?
- Output: vad producerar AI och hur används det?
- Mänsklig kontroll: vem granskar, godkänner eller stoppar resultatet?
- Risk: låg, medel eller hög – och varför?
- Mätning: hur vet ni om det fungerar efter 30 dagar?
Vill du använda en färdig struktur?
AI-registrets mall hjälper dig att samla AI-use cases, ansvar, datatyper och status på ett enhetligt sätt.
Uppföljning: dokumentationen måste leva
Den vanligaste missen är att skapa ett register och sedan låta det bli statiskt. Bestäm därför redan från början vem som uppdaterar status, hur ofta registret granskas och vilka förändringar som kräver ny riskbedömning.
Exempel på händelser som bör trigga uppdatering: nytt AI-verktyg, ny datatyp, nytt användarteam, ändrad modell, högre automatiseringsgrad, incident, avvikelse eller att use caset går från pilot till drift.
Varje månad
Stäm av nya idéer, stoppade piloter och ändrade verktyg.
Varje kvartal
Granska risknivå, datatyper, ägarskap och mätresultat.
Vid förändring
Uppdatera direkt om användningen påverkar kunder, medarbetare eller beslut.
Relaterade resurser
Primärt sökord: dokumentera AI-use cases.
Källor och vidare läsning
- IMY – GDPR och AI
- EU-kommissionen – AI Act
- NIST AI Risk Management Framework
- EDPB Opinion 28/2024 om AI-modeller och dataskydd
Researchen för den här artikeln kontrollerades mot aktuella källor vid schemaläggningstillfället.