
Branscher • vårddata • praktisk guide
AI för vårdföretag – patientdata, GDPR och praktiska användningsområden
AI för vårdföretag kan spara tid i administration, dokumentation och patientnära arbetsflöden. Men så snart patientdata, journalnära information eller medicinska bedömningar berörs måste nyttan vägas mot GDPR, informationssäkerhet och mänsklig granskning.
Ladda ner mallen
Roll-/branschspecifik exempel-lista: use cases, risker och policyfrågor. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Varför AI i vårdföretag kräver en annan styrning
AI i vårdverksamhet skiljer sig från många andra branscher eftersom informationen ofta är känslig, kontextberoende och kopplad till människor i utsatta situationer. Ett AI-verktyg som fungerar utmärkt för att skapa en marknadsföringsidé kan vara olämpligt för patientnära dokumentation, triage, behandlingsråd eller kommunikation med vårdnadshavare.
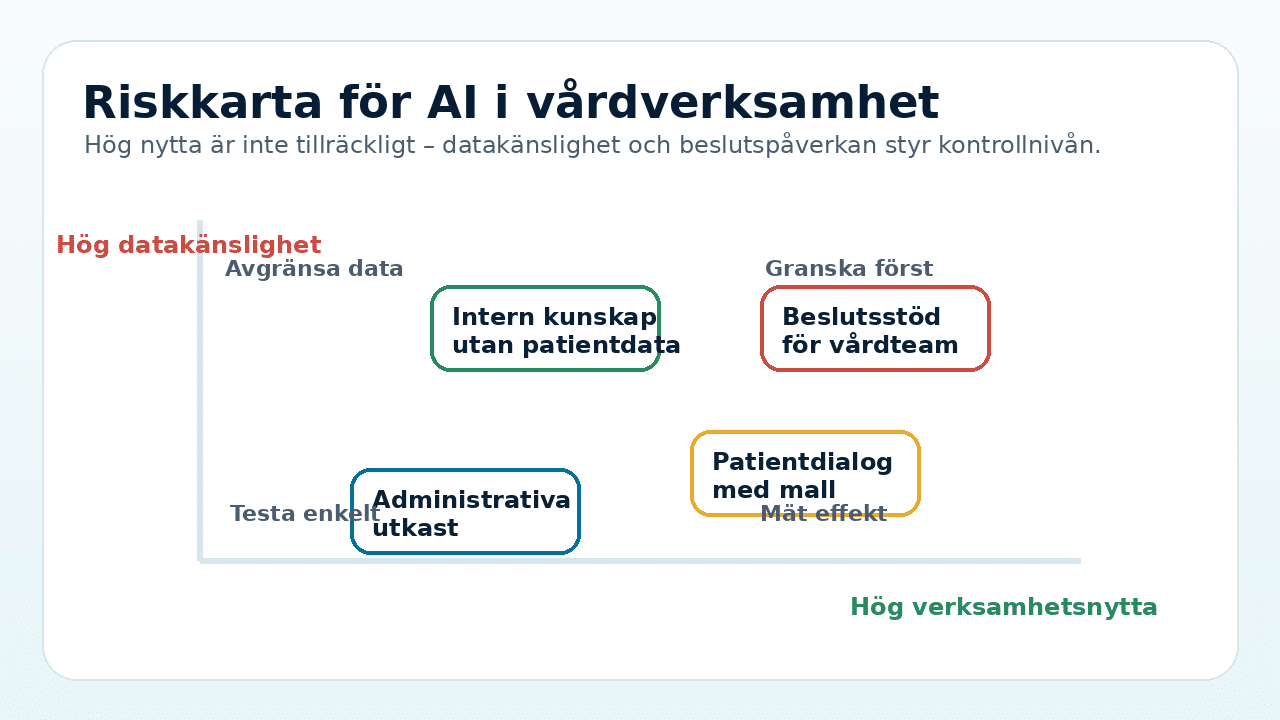
Det betyder inte att vårdföretag ska avstå från AI. Tvärtom finns stor potential i administrativa rutiner, sammanfattningar, kvalitetsarbete, intern kunskapshantering, utbildningsmaterial, schemaläggning och analys av icke-känsliga verksamhetsdata. Poängen är att varje användningsfall måste placeras i rätt risknivå innan det skalas.
En bra tumregel är att börja med arbetsflöden där AI hjälper med struktur, utkast och sortering – men där en människa fortfarande äger bedömningen. Ju närmare verktyget kommer patientdata, medicinsk rådgivning eller beslut som påverkar individen, desto tydligare måste era kontroller vara.
Praktiska användningsområden med lägre starttröskel
För många privata vårdgivare, företagshälsor, digitala vårdaktörer, tandvårdskedjor och specialistmottagningar är de bästa första AI-casen inte de mest spektakulära. De är de vardagliga arbetsmomenten där personal lägger tid på att sortera, formulera, sammanfatta eller hitta rätt information.
Exempel kan vara att skapa första utkast till interna rutiner, omvandla långa mötesanteckningar till åtgärdslistor, strukturera vanliga frågor från patienter, jämföra öppna riktlinjer, förbereda utbildningsmaterial eller skapa checklistor för kvalitet och egenkontroll. I sådana flöden kan AI ge tid tillbaka utan att automatiskt fatta beslut om en patient.
Mer känsliga användningsområden, till exempel sammanfattning av patientärenden, beslutsstöd, triage, automatisk kodning eller personaliserade rekommendationer, kan fortfarande vara relevanta. Men de bör behandlas som högre risk och kräver tydligare dataskyddsanalys, informationssäkerhet, åtkomstkontroll, dokumentation och mänsklig granskning.
Patientdata, GDPR och AI: börja med datagränsen
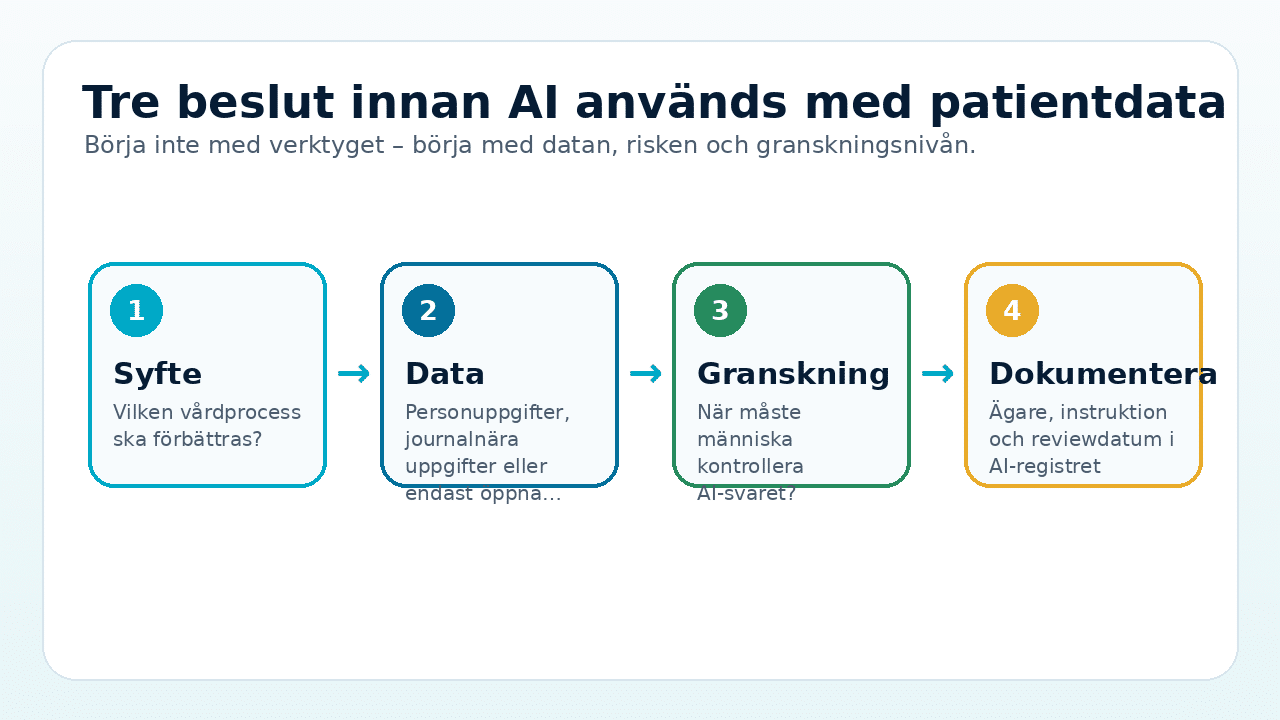
Det viktigaste beslutet är ofta inte vilket AI-verktyg ni väljer, utan vilken information som över huvud taget får användas. Patientuppgifter, hälsodata och journalnära information är normalt mycket känsliga. Om sådana uppgifter skickas till ett AI-verktyg måste företaget förstå rättslig grund, ändamål, personuppgiftsbiträden, överföringar, loggning, lagring och radering.
För praktiskt införande bör ni därför skapa tre nivåer: grön nivå för offentlig eller anonymiserad information, gul nivå för intern men icke-känslig verksamhetsdata och röd nivå för patientdata, hälsodata eller uppgifter som kan påverka vård, behandling eller individens rättigheter. Den röda nivån ska inte kunna användas i öppna generativa AI-tjänster utan särskilt godkännande och dokumenterad kontroll.
IMY:s dataskyddsvägledning och EU:s riskbaserade AI-reglering pekar åt samma praktiska håll: organisationer behöver förstå syfte, dataminimering, ansvar, transparens och kontroll. AI-registret blir då ett styrverktyg – inte bara en lista över appar.
Risk och kontroll: vad ska dokumenteras?
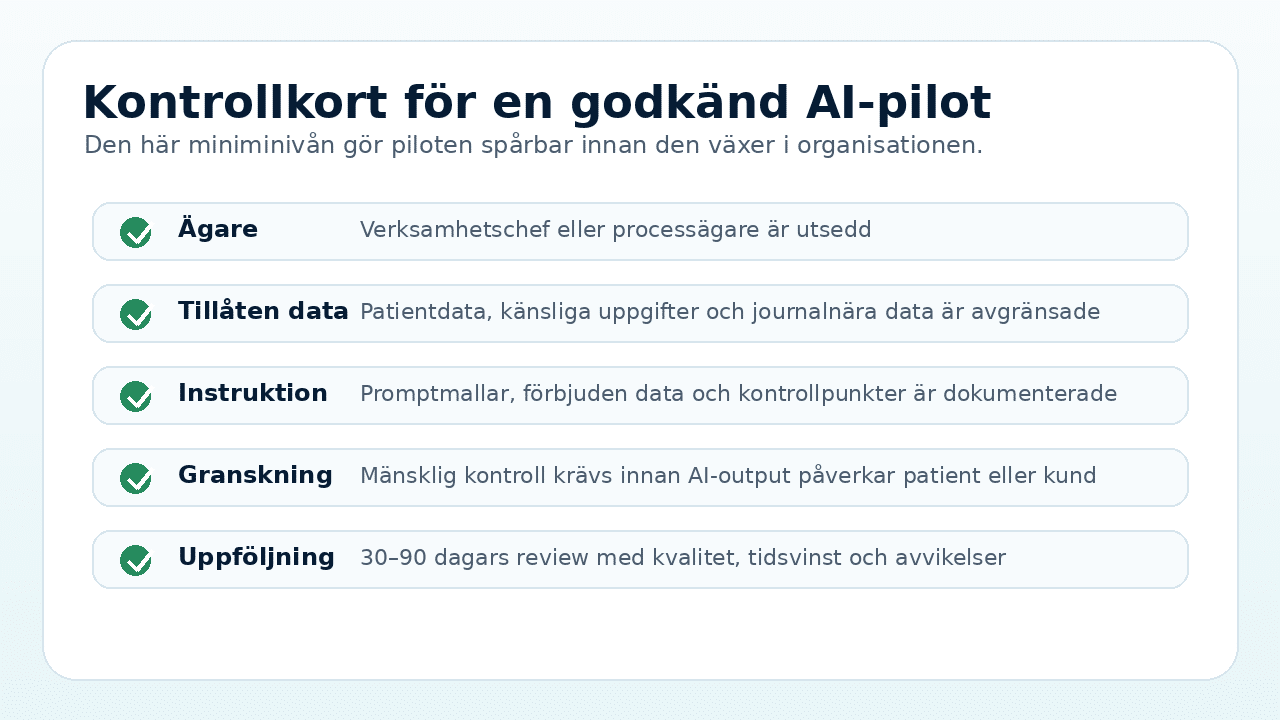
För varje AI-användning bör ni dokumentera minst syfte, användare, datatyper, verktyg, leverantör, ägare, risknivå, instruktioner, mänsklig kontroll och nästa reviewdatum. Det behöver inte vara byråkratiskt, men det måste vara tillräckligt tydligt för att någon annan ska kunna förstå vad som är godkänt och varför.
Data
Vilken information får användas och vilken information är uttryckligen förbjuden?
Beslutspåverkan
Kan AI-output påverka patient, kund, personal eller medicinskt relevant bedömning?
Kontroll
Vem granskar kvalitet, fel, hallucinationer, bias, sekretess och avvikelser?
Dokumentationen är särskilt viktig när AI går från en enskild testanvändare till ett återkommande arbetssätt. Utan ägare och reviewdatum blir AI lätt en dold rutin. Det är då riskerna ökar: ingen vet exakt vilken data som används, vilka instruktioner som gäller eller om resultaten fortfarande håller tillräcklig kvalitet.
Så startar ni en säker AI-pilot i vårdverksamhet
Börja med ett case där nyttan är tydlig men konsekvenserna är hanterbara. Skriv en pilotbeskrivning på en sida: problem, mål, användare, data, förbjuden data, verktyg, kontrollpunkt, mätetal och stoppkriterier. Bestäm samtidigt vem som får godkänna en utökning av piloten.
Mät både effekt och risk. Effekt kan vara sparad tid, kortare ledtid, färre manuella omtag eller bättre struktur. Riskmätning kan vara felaktiga sammanfattningar, behov av efterarbete, informationsläckage, osäker källa, användarstress eller oklar ansvarsfördelning. Piloten ska avslutas med ett beslut: skala, justera eller stoppa.
Det är också klokt att utbilda användarna samtidigt som piloten startar. Personalen behöver konkreta exempel på vad som får matas in, vad som aldrig får matas in, hur output ska granskas och var frågor ska lyftas. En enkel promptmall är bra, men den måste kombineras med datagränser och ansvar.
Relevanta interna guider att koppla ihop med arbetet: /ai-for-foretag/ /gdpr-och-ai-forordningen/ /ai-sakerhet-for-foretag/ /branscher/ai-for-bemanning-och-rekrytering/ /branscher/ai-for-utbildningsforetag/
Exempel: från idé till godkänd användning
| AI-idé | Startnivå | Kontroll innan skala |
|---|---|---|
| Sammanfatta interna mötesanteckningar | Låg till medel | Ingen patientdata, tydlig granskningsrutin, ägare och reviewdatum. |
| Skapa informationsutkast till patienter | Medel | Medicinsk och kommunikativ granskning innan text används externt. |
| Analysera patientnära fritext | Hög | Dataskyddsanalys, godkänd leverantör, åtkomstkontroll och dokumenterad mänsklig bedömning. |
| Beslutsstöd för vårdteam | Hög | Formell riskbedömning, validering, tydlig ansvarsfördelning och kontinuerlig uppföljning. |
Snabb slutsats
AI i vårdföretag blir säkrare när ni separerar låg-risk administration från patientnära flöden, sätter tydliga datagränser och dokumenterar varje godkänt case i AI-registret.
Börja med AI-registret och inventera era AI-verktyg
Vill ni få kontroll över AI i vårdverksamheten? Börja med att registrera verktyg, syfte, ägare, datatyper, risknivå och nästa granskning.
Källor och vidare läsning
Artikeln är praktisk vägledning för svenska företag och ska inte ses som juridisk rådgivning.
- IMY: Dataskydd och GDPR
- EU-kommissionen: AI Act och riskbaserad reglering
- Socialstyrelsen: e-hälsa och digitalisering
- NIST AI Risk Management Framework
- ISO/IEC 42001 – AI management system