
Mall för AI-incidentrapportering
Den här guiden hjälper IT, säkerhet, dataskydd, support, HR och chefer som behöver en enkel incidentmall för AI att använda AI praktiskt utan att tappa kontroll över data, ansvar, kvalitet och kundförtroende.
Ladda ner mallen för AI-incidentrapportering
Word-mall med triage, incidentklassning, AI-specifika bevis, data- och GDPR-bedömning, eskalering, åtgärdslogg och avslut. Använd den som startpunkt för er egen incidentprocess.
Varför frågan är viktig nu
En AI-incident behöver inte börja som ett stort säkerhetslarm. Det kan vara ett felaktigt kundsvar, en prompt med personuppgifter, ett AI-genererat beslut som inte granskats eller ett verktyg som används utanför godkänd miljö.
Mallen ska hjälpa teamet att samla fakta, stoppa fortsatt skada, bedöma data och ansvar samt dokumentera lärdomar. Den ersätter inte etablerad incidentprocess, men gör AI-delen tillräckligt tydlig för att IT, dataskydd och verksamhet ska kunna agera tillsammans.
Rätt infört kan AI ge snabbare och mer spårbar hantering när AI ger fel svar, exponerar data eller används utanför policy. Fel infört blir det i stället svårt att veta vilka verktyg som används, vilken information som delas och vem som ansvarar när resultatet påverkar kunder, patienter, klienter, deltagare eller produktlöften.
Börja med användningsfall där kontrollen är tydlig
Välj inte första pilot efter vad som låter mest imponerande. Välj den där nyttan är konkret, datagränsen går att beskriva och en människa kan granska resultatet innan det används.
- Beskriva vad som hände, när det upptäcktes och vilka system eller personer som berördes
- Klassificera om personuppgifter, kunddata, affärshemligheter eller reglerad information ingick
- Dokumentera vilka promptar, filer, svar eller beslut som påverkade händelsen
- Sätta omedelbar stoppåtgärd: pausa verktyg, återkalla svar eller begränsa åtkomst
- Eskalera till dataskydd, informationssäkerhet, juridik eller ledning vid rätt tröskel
- Föra in lärdomar i AI-policy, utbildning och AI-register
När varje användningsfall får syfte, datatyp, ansvarig ägare och granskningspunkt blir AI-arbetet lättare att följa upp. Det gör också intern policy och AI-register användbara i vardagen, inte bara som dokument.
En enkel kontrollmodell för teamet
Stödgrafiken visar den minsta modell som bör finnas innan AI blir en återkommande del av arbetet: vad får gå in, vad får AI göra, vem granskar och hur loggas lärdomar?
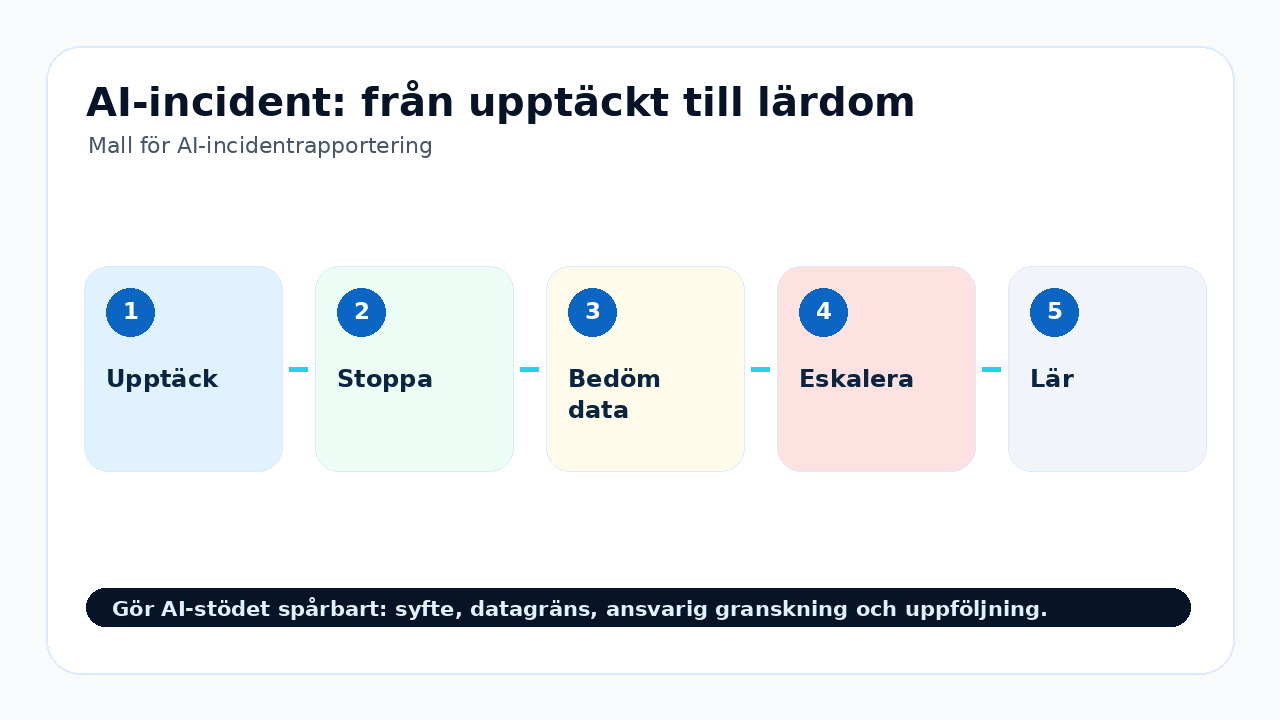
AI-incident: från upptäckt till lärdom – använd som underlag i workshop eller policygenomgång.
Risker som behöver stoppregler
De flesta riskerna uppstår inte för att någon vill göra fel. De uppstår när medarbetare försöker spara tid utan gemensam syn på data, mandat och kvalitet.
Bestäm stoppregel, ansvarig granskare och hur händelsen ska dokumenteras innan arbetssättet skalas upp.
Bestäm stoppregel, ansvarig granskare och hur händelsen ska dokumenteras innan arbetssättet skalas upp.
Bestäm stoppregel, ansvarig granskare och hur händelsen ska dokumenteras innan arbetssättet skalas upp.
Bestäm stoppregel, ansvarig granskare och hur händelsen ska dokumenteras innan arbetssättet skalas upp.
Inför arbetssättet i fem praktiska steg
Skriv vilken uppgift AI ska stödja och vad den inte får göra.
Bestäm om data är öppen, intern, kundnära, personrelaterad eller känslig.
Koppla arbetssättet till verktyg, avtal och åtkomster som organisationen faktiskt accepterar.
Definiera vem som måste läsa, kontrollera eller godkänna resultatet innan det går vidare.
Lägg återkommande användning i AI-registret och följ upp kvalitet, tidsvinst och incidenter.
Vad ska stå i AI-registret?
| Fält | Exempel för den här rollen | Varför det behövs |
|---|---|---|
| Syfte | Stöd för AI-incidentrapportering | Gör användningen begriplig för ledning, IT och compliance. |
| Datatyp | Intern information, kund-/klient-/deltagaruppgifter eller produktdata. | Avgör verktyg, avtal, säkerhetsnivå och stoppregler. |
| Ägare | Processägare, verksamhetschef eller ansvarig specialist. | Någon behöver följa upp kvalitet och förändringar. |
| Kontroll | Mänsklig granskning före externt svar, beslut eller publicering. | Minskar risken att AI-förslag blir oavsiktliga beslut. |
Viktigt om juridik och regelefterlevnad
Guiden är praktisk information, inte juridisk rådgivning. Om AI-användningen omfattar personuppgifter, känsliga uppgifter, klientsekretess, patientdata, automatiserade beslut eller säkerhetskritiska processer bör ni stämma av mot dataskyddsrutin, AI-policy och relevant expertis.
Relaterade guider
Ladda ner relevant mall/checklista
Skapa överblick över AI-användningen med syfte, ägare, datatyp, risknivå och granskning.
Källor och vidare läsning
IMY om AI och dataskydd · EU-kommissionen om AI Act · NIST AI Risk Management Framework