
AI Act för småföretag – vilka regler gäller verkligen?
EU:s AI Act gäller inte bara techjättar. Men för de flesta svenska småföretag betyder lagen inte att ni måste stoppa AI – utan att ni behöver veta vilka AI-verktyg ni använder, vilken risknivå de har och när extra regler slår till.
Kort svar: ja, AI Act kan gälla småföretag – men olika mycket
AI Act är EU:s gemensamma regelverk för artificiell intelligens. Lagen bygger på risk: vissa AI-användningar är förbjudna, vissa räknas som högrisk och får omfattande krav, vissa kräver transparens, och mycket vardaglig AI-användning hamnar i låg eller minimal risk.
För småföretag är den viktigaste frågan därför inte “gäller AI Act oss?” utan: vilken roll har vi och vilken typ av AI använder vi? Ett företag som bara använder en etablerad AI-tjänst för att formulera mejl har en annan situation än ett företag som använder AI i rekrytering, kreditbedömning, utbildning, säkerhetskritiska produkter eller kundbeslut.
Det praktiska sättet att börja är att skriva ner era AI-verktyg, syften, datatyper, ansvariga personer och risknivåer. Det är exakt därför ett AI-register är användbart även för små bolag.
Använder ni AI?
Då behöver ni veta syfte, data och leverantör. Det gäller även “bara ChatGPT”.
Bygger ni AI?
Då kan ni få provider-krav, särskilt om systemet blir högrisk eller används av andra.
Påverkar AI människor?
HR, kredit, utbildning och myndighetsliknande beslut behöver extra kontroll.
Finns personuppgifter?
Då gäller GDPR parallellt. AI Act ersätter inte dataskyddet.
Viktiga datum för småföretag
EU-kommissionens aktuella tidslinje anger att AI Act trädde i kraft den 1 augusti 2024 och i huvudsak börjar tillämpas den 2 augusti 2026. Men flera delar gäller tidigare eller senare.
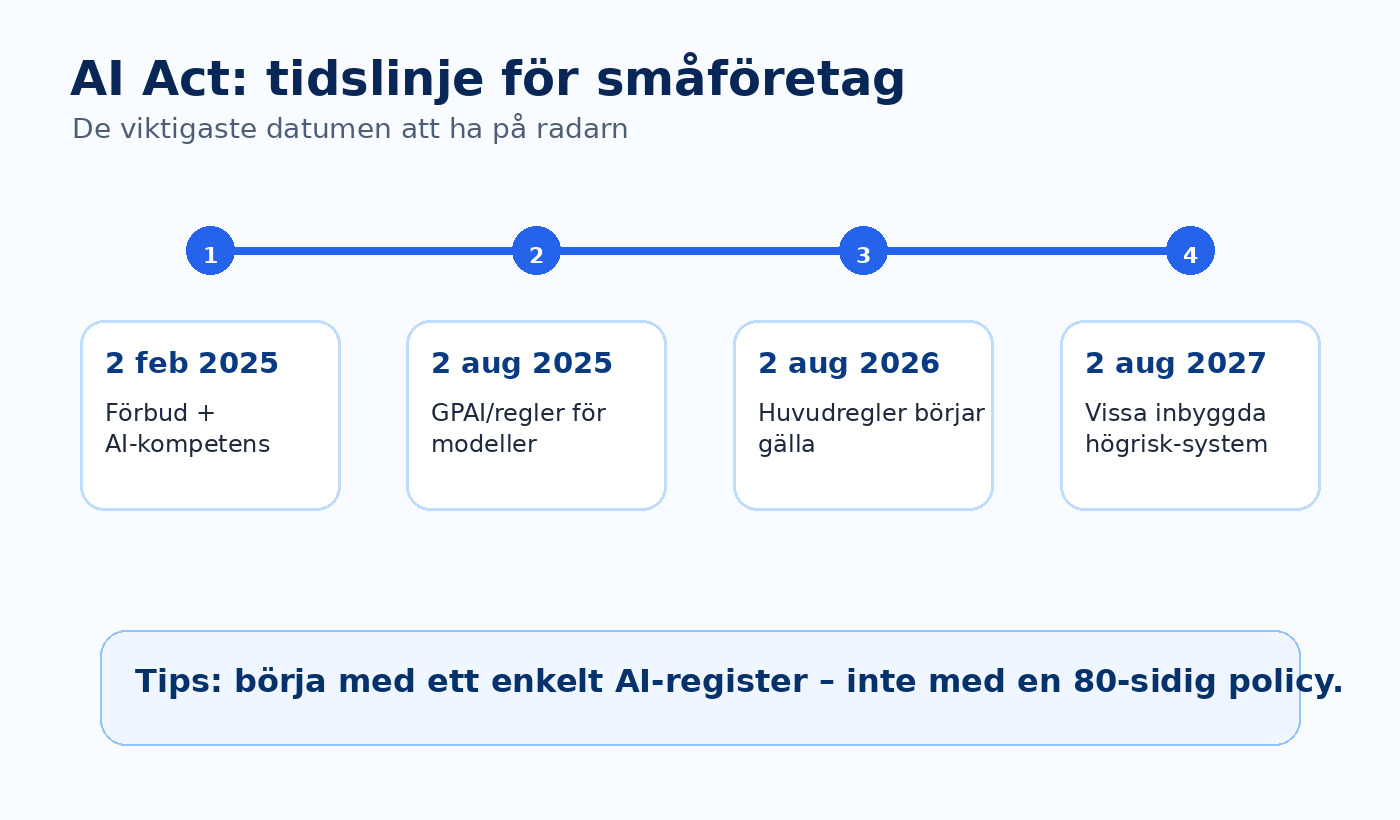
Två saker är särskilt viktiga redan nu. För det första började reglerna om förbjudna AI-praktiker gälla från 2 februari 2025. För det andra gäller även kravet på AI-kompetens från samma datum. Det innebär att företag som använder AI bör se till att personer som arbetar med AI förstår verktygens möjligheter, begränsningar och risker på en rimlig nivå.
Från 2 augusti 2025 började regler kopplade till styrning och generella AI-modeller bli relevanta, särskilt för leverantörer av sådana modeller. Den stora huvudtillämpningen kommer den 2 augusti 2026, medan vissa högrisk-system som är inbyggda i reglerade produkter har längre övergångstid till 2 augusti 2027.
Vilken roll har ert företag?
AI Act delar upp ansvar utifrån roll. Ett småföretag kan vara användare/deployer, leverantör/provider, importör, distributör eller produkttillverkare. Många svenska småföretag är i praktiken deployer: de använder ett AI-system som någon annan tillhandahåller.
- Deployer: ni använder en AI-tjänst i verksamheten, till exempel för kundservice, dokument, analys eller marknadsföring.
- Provider: ni utvecklar eller sätter ert namn på ett AI-system som andra använder.
- Produktkoppling: AI är inbyggt i en produkt eller tjänst där säkerhet, hälsa eller rättigheter påverkas.
- Beslutspåverkan: AI hjälper till att fatta beslut om människor, till exempel anställning, kredit, utbildning eller tillgång till tjänster.
Om ni bara använder AI internt för att skriva första utkast, sammanfatta offentliga dokument eller strukturera idéer är kravnivån normalt lägre. Men ni behöver fortfarande ha ordning på information, dataskydd och intern kontroll.
Risknivån avgör vad ni måste göra
AI Act är inte en “AI är förbjudet”-lag. Den är en risklag. Därför bör småföretag skapa en enkel riskklassning för varje AI-användning.
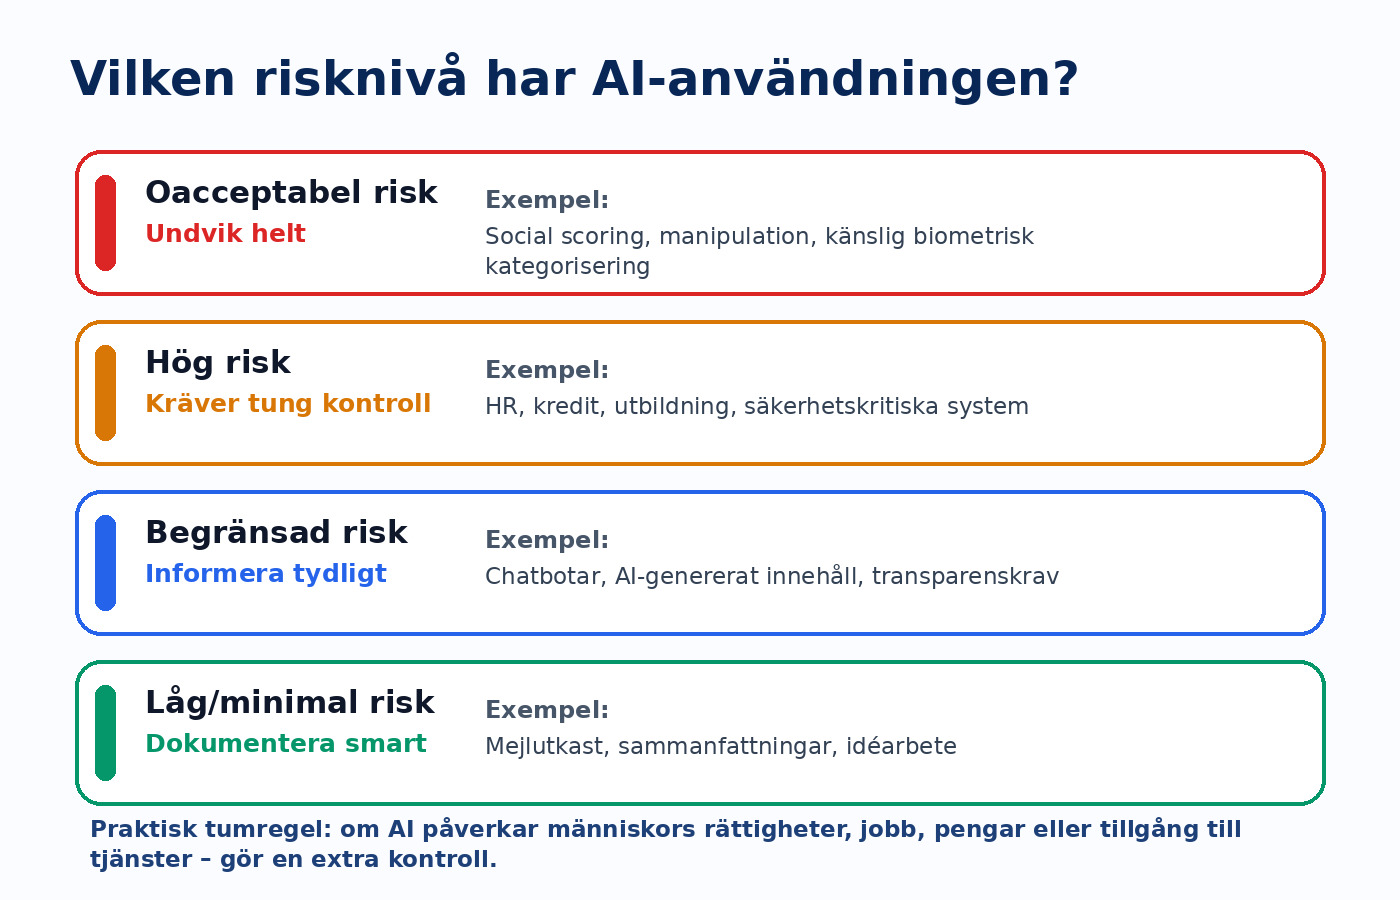
För småföretag är den vanligaste fallgropen att blanda ihop låg risk med “ingen kontroll alls”. Även låg risk bör registreras: vilket verktyg används, av vem, till vad, med vilken data och med vilka begränsningar?
Vad är redan förbjudet?
EU-kommissionen beskriver åtta förbjudna praktiker, bland annat skadlig manipulation eller vilseledning, exploatering av sårbarheter, social scoring, vissa individuella riskbedömningar för brott, otillåten scraping för ansiktsigenkänning, känsloigenkänning på arbetsplatser och i utbildning, viss biometrisk kategorisering samt realtids-biometrisk identifiering i offentliga miljöer för brottsbekämpning med snäva undantag.
De flesta småföretag kommer inte nära dessa områden. Men det finns två praktiska lärdomar: använd inte AI för att dölja påverkan på kunder eller medarbetare, och var mycket försiktig med biometrisk data, känsliga uppgifter och automatiska bedömningar av människor.
AI Act ersätter inte GDPR
Om AI-användningen innehåller personuppgifter gäller GDPR parallellt. IMY:s grundläggande principer är fortfarande kärnan: laglighet, korrekthet och öppenhet; ändamålsbegränsning; uppgiftsminimering; riktighet; lagringsminimering; integritet och konfidentialitet; samt ansvarsskyldighet.
EDPB:s arbete kring AI-modeller och personuppgifter visar också att dataskyddsfrågor inte försvinner bara för att tekniken är ny. För ett litet företag räcker det ofta långt att börja med tydliga regler: vad får klistras in i AI-verktyg, vad kräver godkännande och vad är förbjudet?
En enkel 7-punktschecklista för småföretag
Ni behöver inte börja med ett stort projekt. Börja med en lätt rutin som går att använda varje gång någon vill införa ett nytt AI-verktyg.

- Lista verktygen: ChatGPT, Copilot, bildverktyg, CRM-AI, analysverktyg, transkribering och automatisering.
- Skriv syftet: vad används AI:n till och vilket problem löser den?
- Markera datatyper: offentligt, internt, konfidentiellt, personuppgifter, känsliga uppgifter eller kunddata.
- Bedöm risk: låg, begränsad, hög eller potentiellt förbjuden.
- Sätt regler: vad är tillåtet, vad kräver godkännande och vad är förbjudet?
- Utbilda enkelt: ge medarbetare praktiska exempel på hallucinationer, källkritik, dataskydd och mänsklig kontroll.
- Uppdatera löpande: gå igenom registret varje kvartal eller när nya verktyg införs.
Exempel: så kan ett litet företag klassificera vardaglig AI
Mejlutkast till kunder: ofta låg risk om inga känsliga uppgifter eller konfidentiella kunddata matas in, och en människa granskar innan utskick.
Chatbot på webbplatsen: kan kräva transparens. Besökare bör förstå att de interagerar med AI, och boten får inte ge felaktiga löften eller hantera känslig data utan rätt grund.
AI-stöd i rekrytering: betydligt känsligare. Om AI sållar, rankar eller påverkar kandidater kan det hamna nära högriskområdet och kräva mer strukturerad kontroll.
Sammanfattning av kundavtal: kräver dataskydds- och sekretesskontroll. Här är frågan ofta mindre “AI Act eller inte?” och mer “får vi lämna dessa uppgifter till leverantören?”
Källor och vidare läsning
Vill du få kontroll utan att överarbeta?
Börja med att dokumentera era AI-verktyg i ett enkelt AI-register. Då ser ni snabbt vilka verktyg som är lågrisk, vilka som kräver policy och vilka som behöver juridisk eller dataskyddsmässig granskning.