
AI-säkerhet • GDPR • Avtal
Får man ladda upp kundavtal till ChatGPT? Juridik och risk
Det korta svaret är: ibland, men aldrig slentrianmässigt. Kundavtal kan innehålla personuppgifter, sekretessbelagd information, priser, ansvarsvillkor, företagshemligheter och juridiska positioner. Innan ett avtal laddas upp till ChatGPT behöver företaget veta vilket verktyg som används, vilka data som lämnas ut, vilka avtal som finns med leverantören och vem som granskar resultatet.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: ja ibland – men inte i privat ChatGPT och inte utan kontroll
Att ladda upp ett kundavtal till ChatGPT är inte automatiskt förbjudet. Men det är inte heller något ett företag bör göra utan styrning. Frågan är inte bara ”får vi använda AI?” utan: vilken version av verktyget används, vilken data skickas, behandlas uppgifterna för modellträning, var lagras informationen, finns personuppgiftsbiträdesavtal, och bryter uppladdningen mot sekretess eller kundavtal?
För många företag är den säkra praktiska regeln enkel: använd inte privata konton eller öppna konsumentverktyg för kundavtal. Använd en godkänd företagslösning, minimera innehållet, anonymisera när det går, dokumentera användningsfallet och låt en människa med rätt mandat granska svaret.
Varför kundavtal är känsliga i AI-verktyg
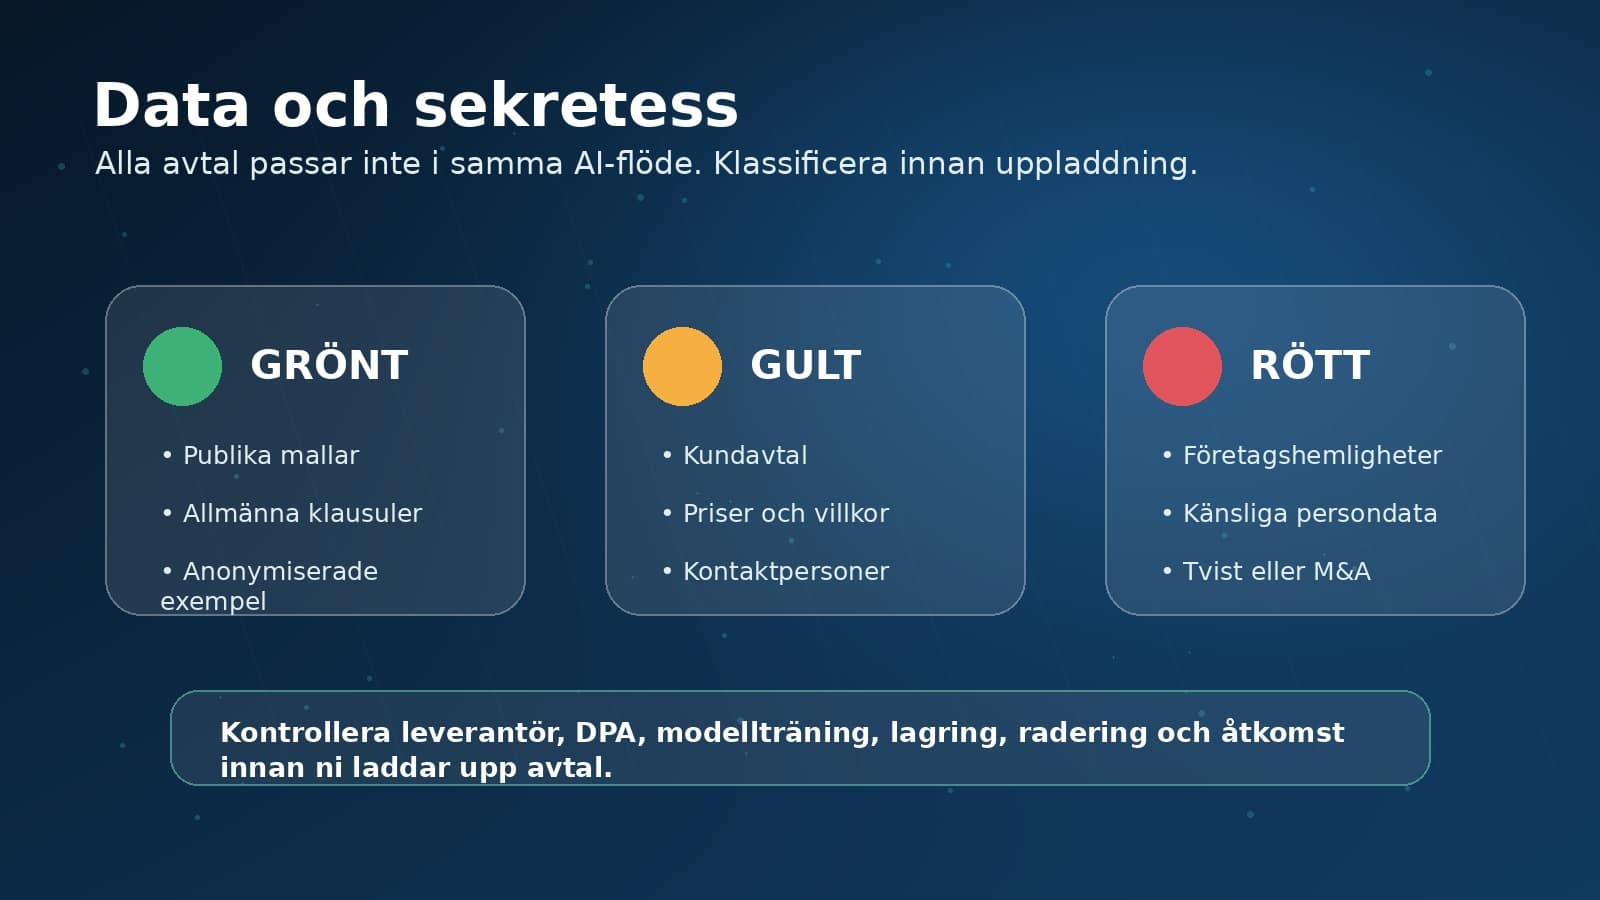
Kundavtal är ofta mer känsliga än de ser ut. Även ett ”vanligt” avtal kan avslöja priser, rabatter, avtalslängd, ansvarstak, betalningsvillkor, volymer, tekniska integrationer, personuppgifter, kundrelationer och förhandlingspositioner. Om avtalet gäller en strategisk kund kan informationen dessutom vara en företagshemlighet.
Sekretessbrott
Avtalet kan innehålla NDA-villkor eller kundspecifik information som inte får delas med obehörig tredje part.
GDPR-risk
Namn, e-post, roller, signaturer och fritext kan vara personuppgifter. I vissa avtal finns även känsligare uppgifter.
Företagshemligheter
Priser, rabatter, kundlistor, teknisk arkitektur och förhandlingsstrategi kan vara konkurrenskänsliga.
Felaktig juridisk trygghet
AI kan missa klausuler, misstolka juridiskt språk eller ge ett självsäkert men felaktigt svar.
Leverantörsvillkor
Olika AI-tjänster har olika regler för lagring, modellträning, adminåtkomst, loggar och underleverantörer.
Otydligt ansvar
Om ingen äger processen kan ett AI-svar bli beslutsunderlag utan att någon har verifierat det.
Det är därför skillnad på att klistra in en anonymiserad klausul för språkförklaring och att ladda upp ett helt kundavtal med bilagor, priser och kontaktpersoner.
När kan AI användas för avtalsgranskning?
AI kan vara användbart när uppgiften är tydligt avgränsad och när resultatet granskas. Bra användningsfall är till exempel att sammanfatta ett långt avtal, hitta avvikande klausuler, jämföra mot en intern avtalsmall, skapa frågor inför juridisk granskning eller förklara en klausul på enklare svenska.
Bättre användning
- Godkänd företagsversion med rätt dataskydd.
- Anonymiserad eller minimerad text.
- Avgränsad fråga, exempelvis ansvarstak eller uppsägning.
- Jämförelse mot intern playbook.
- Mänsklig juridisk eller affärsmässig granskning.
Undvik
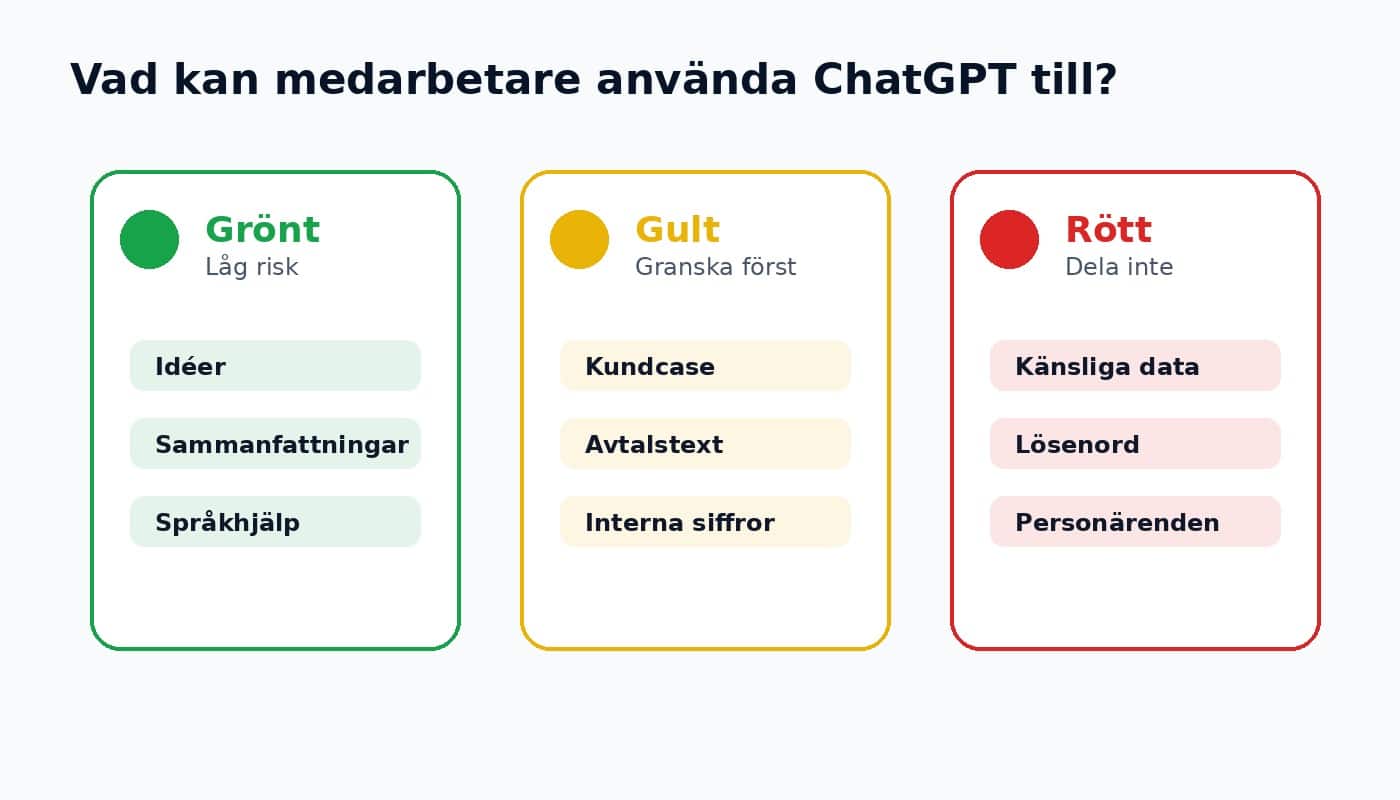
- Privat ChatGPT-konto för kundavtal.
- Uppladdning av hela avtal utan behovsprövning.
- Känsliga personuppgifter eller affärshemligheter i öppna verktyg.
- Att låta AI fatta förhandlings- eller godkännandebeslut.
- Att lita på svar utan klausulreferens.
OpenAI och andra leverantörer beskriver särskilda företagskontroller för business- och enterprise-produkter, bland annat kring dataanvändning, sekretess och säkerhet. Det gör företagsversioner mer relevanta för professionell användning än privata konton – men det ersätter inte er egen riskbedömning, leverantörsgranskning eller interna policy.
Ett säkert arbetsflöde i sju steg
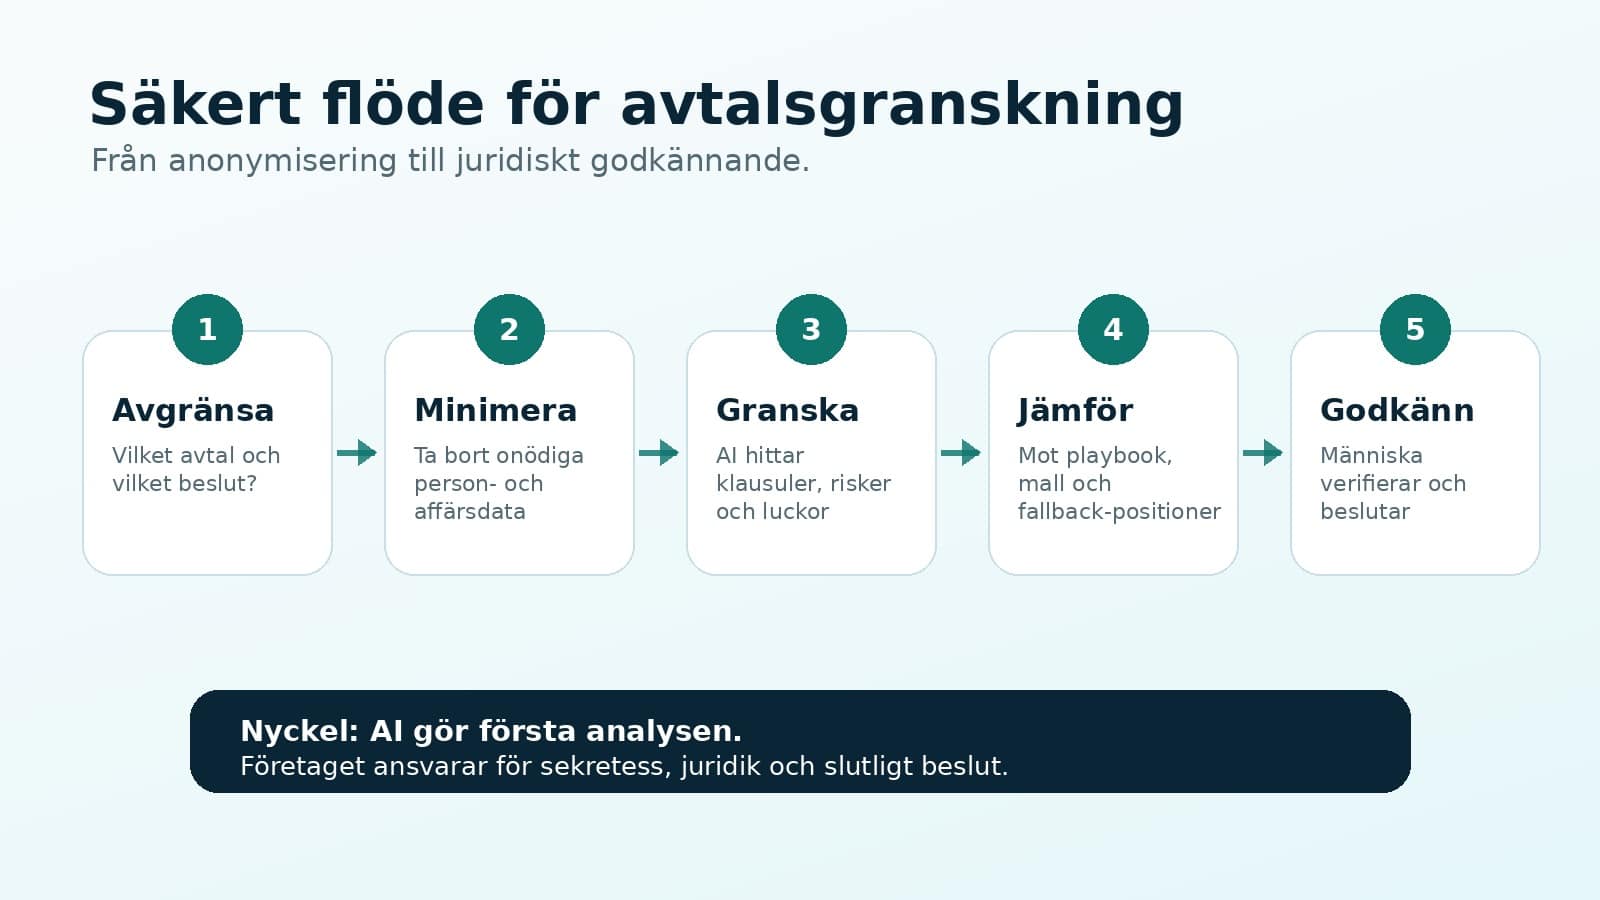
För att göra AI-användningen praktisk och styrbar bör ni skapa ett enkelt flöde som medarbetare faktiskt kan följa. Det ska vara lätt att veta när AI är okej, när det krävs extra godkännande och när avtalet inte får laddas upp.
- Klassificera avtalet. Är det publikt, standardiserat, kundspecifikt, sekretessbelagt eller strategiskt känsligt?
- Kontrollera avtal och policy. Finns NDA, kundkrav, intern AI-policy eller branschkrav som förbjuder extern delning?
- Välj godkänt verktyg. Använd bara verktyg som företaget har granskat: DPA, säkerhet, lagring, radering, modellträning och åtkomst.
- Minimera informationen. Ta bort namn, signaturer, priser, bilagor och allt som inte behövs för den specifika frågan.
- Ställ avgränsad fråga. Be inte AI ”granska avtalet”. Be den hitta till exempel ansvarstak, uppsägning, personuppgiftsbiträde eller avvikelser mot mall.
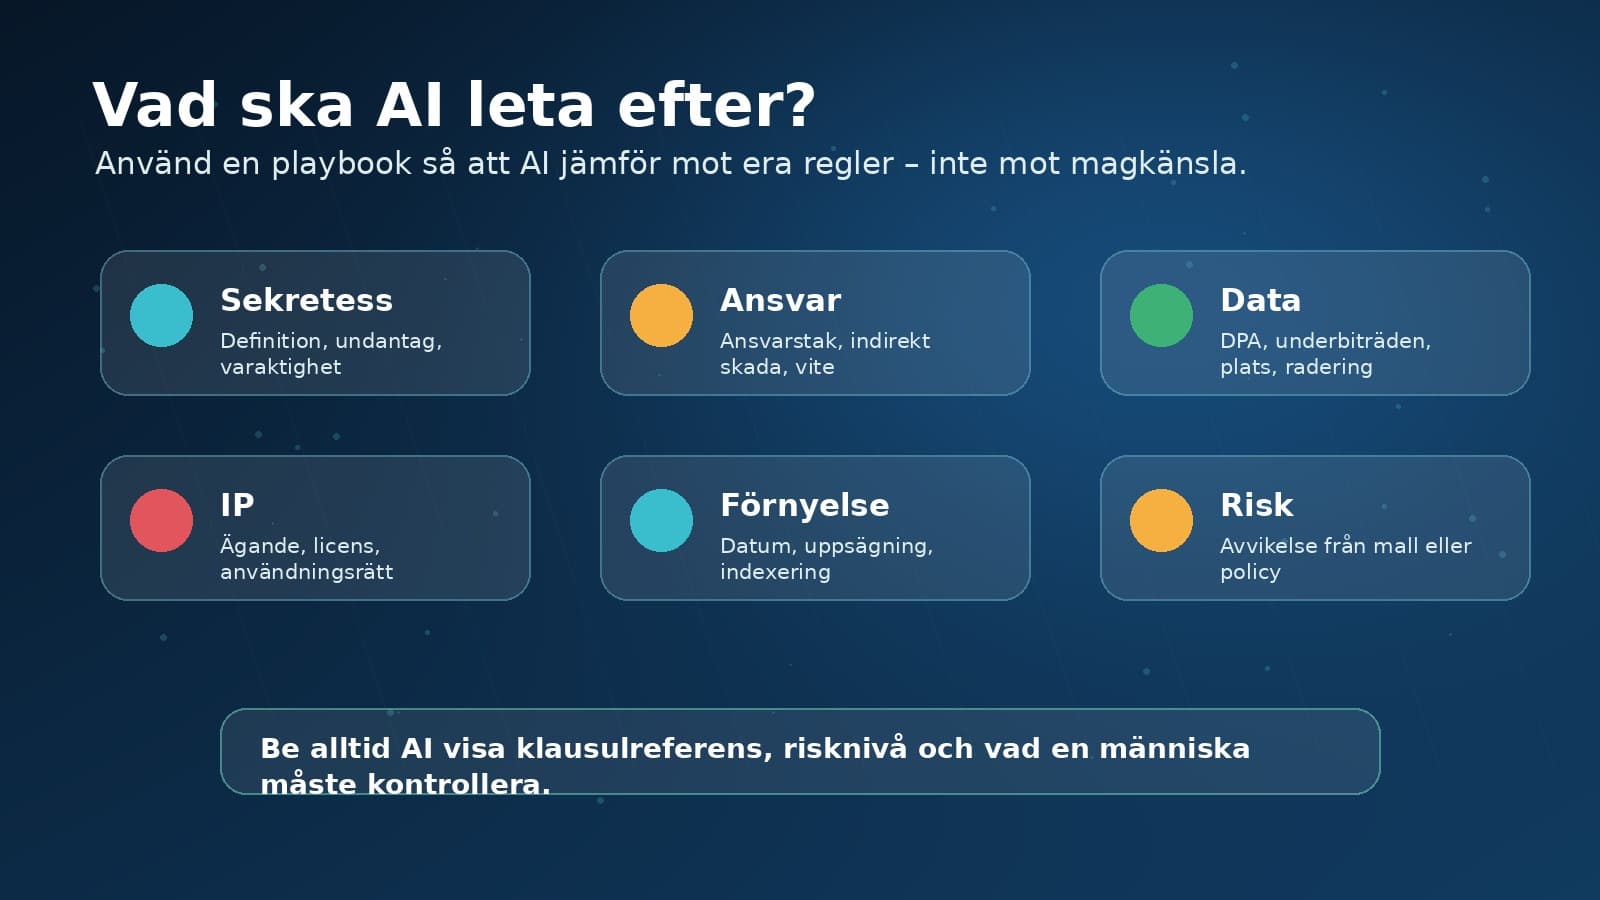
- Kräv spårbar output. AI ska ange klausul, citat eller hänvisning, risknivå, osäkerhet och vad en människa måste kontrollera.
- Dokumentera beslutet. Spara inte bara AI-svaret. Spara vem som använde verktyget, syftet, datatypen, risknivån och vem som godkände nästa steg.
Det här är inte juridisk rådgivning
AI kan hjälpa till att hitta och förklara avtalsrisker, men bör inte ersätta kvalificerad juridisk bedömning. Vid större kundavtal, tvister, särskilda regulatoriska krav eller avtal med hög ekonomisk betydelse bör juridisk kompetens granska resultatet.
Skapa en avtalsplaybook innan ni skalar
Det bästa sättet att få nytta av AI i avtalsgranskning är att ge den något konkret att jämföra mot. En avtalsplaybook beskriver vilka villkor ni normalt accepterar, vilka ni vill förhandla, vilka som kräver eskalering och vem som äger beslutet.
Klausuler som följer standardmall, godkända nivåer och tidigare accepterade formuleringar.
Villkor som kan accepteras med ändring: ansvarstak, uppsägningstid, SLA, IP eller dataskydd.
Klausuler som kan påverka risk, ekonomi, sekretess, regulatoriskt ansvar eller strategisk kundrelation.
Med en playbook kan AI skapa en första risklista som är mer användbar: ”klausul 12 avviker från standard eftersom ansvarstaket saknas”, i stället för ett allmänt svar om att ”ansvar bör granskas”.
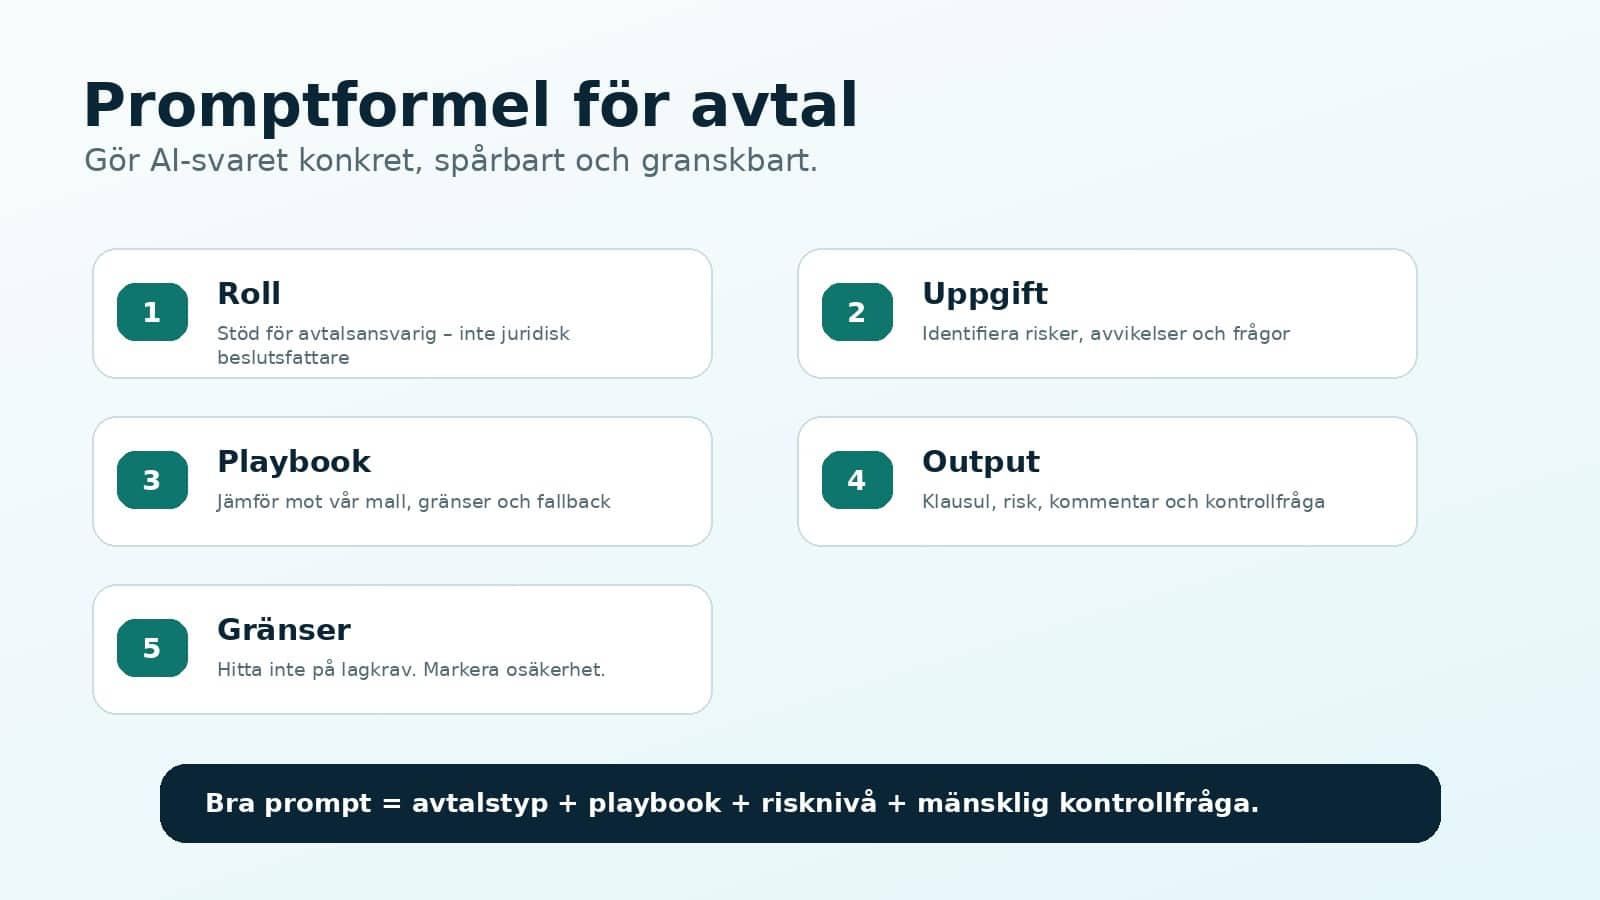
Promptmall: granska avtal utan att tappa kontroll
Använd prompten som ett kontrollinstrument. Den ska tvinga AI att visa varifrån slutsatsen kommer och vad människan måste kontrollera.
Roll: Du är ett stöd för en avtalsansvarig. Du är inte juridisk beslutsfattare.

Uppgift: Identifiera risker och avvikelser i den avtalstext jag anger.

Avtalstyp: [kundavtal / NDA / personuppgiftsbiträdesavtal / leverantörsavtal]

Playbook: [klistra in godkända principer, ansvarstak, sekretesskrav, dataskyddskrav och eskaleringsregler]

Begränsningar: Hitta inte på lagkrav. Ge inte slutlig juridisk rådgivning. Markera osäkerhet. Använd bara texten och playbooken jag gett dig.

Output: Skapa en tabell med: klausul, exakt hänvisning/citat, risknivå grön/gul/röd, varför det är en risk, föreslagen fråga till motparten, vad en människa måste kontrollera.
Om AI inte kan ange exakt klausul eller citat ska svaret inte användas som beslutsunderlag. Det ska behandlas som en hypotes att kontrollera.
GDPR, personuppgiftsbiträden och AI Act
GDPR blir relevant när avtalet innehåller personuppgifter eller när AI-leverantören behandlar uppgifter för er räkning. Då behöver ni bland annat tydligt ändamål, dataminimering, säkerhet, åtkomstkontroll och en bedömning av rollerna: är leverantören personuppgiftsbiträde, självständig personuppgiftsansvarig eller något annat i just den behandlingen?
IMY:s vägledning om grundläggande principer och roller är därför central. Om AI-tjänsten behandlar personuppgifter för ert ändamål behöver ni kontrollera personuppgiftsbiträdesavtal, underbiträden, lagringstid, radering, överföringar, loggar och möjlighet att uppfylla registrerades rättigheter.
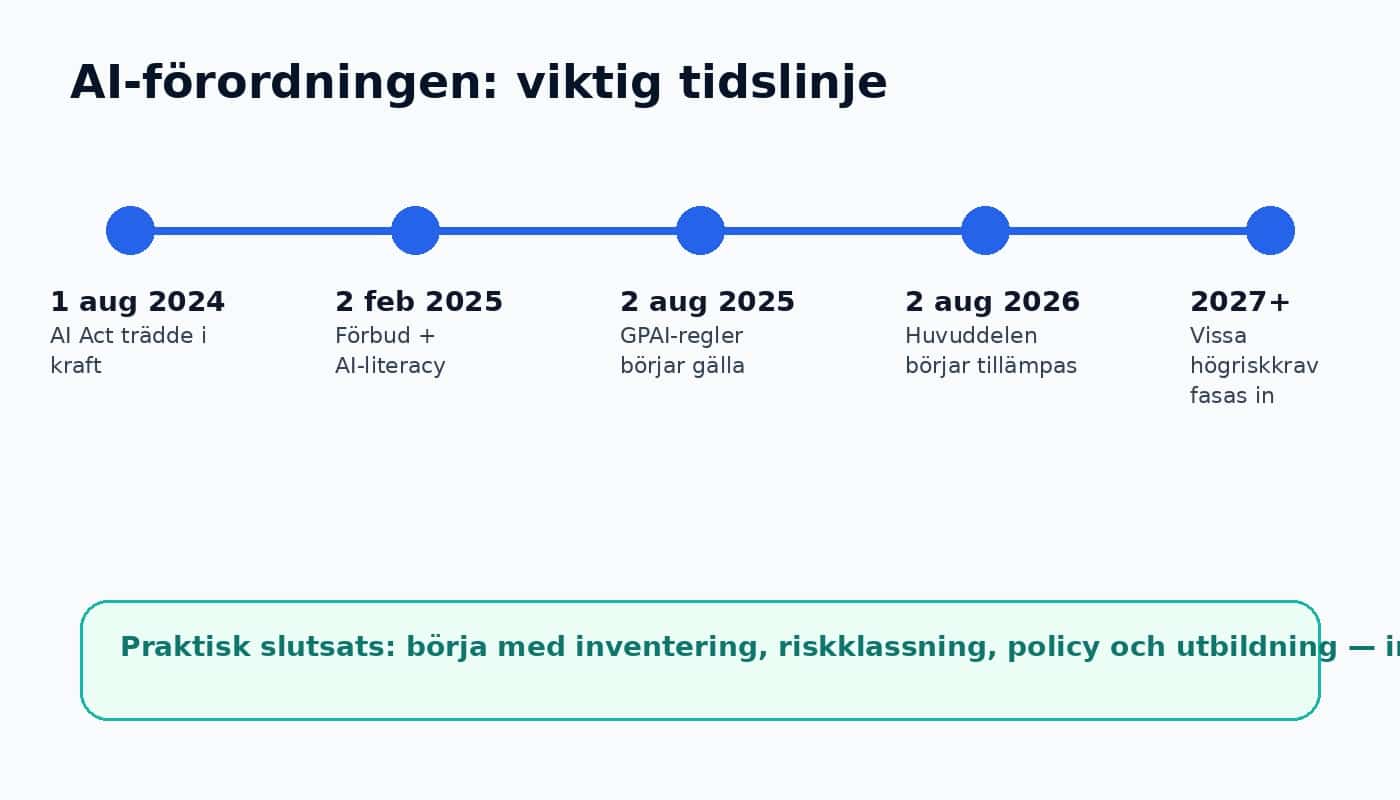
AI Act är riskbaserad. En intern avtalsassistent är normalt inte automatiskt högrisk bara för att den använder generativ AI, men företag behöver ändå kunna visa kontroll: syfte, datatyper, leverantör, riskbedömning, mänsklig granskning och policy. För särskilt känsliga beslut eller reglerade branscher bör bedömningen göras mer formellt.
Checklista: innan någon laddar upp ett kundavtal
- Är det ett godkänt företagsverktyg – inte ett privat konto?
- Har vi kontrollerat om avtalet förbjuder extern delning eller kräver sekretess?
- Finns personuppgifter, priser, tekniska detaljer eller företagshemligheter i texten?
- Kan uppgiften lösas med en anonymiserad klausul i stället för hela avtalet?
- Finns DPA, säkerhetsgranskning, information om modellträning, lagring och radering?
- Har vi en avtalsplaybook eller tydliga kriterier för vad AI ska jämföra mot?
- Kräver vi klausulreferens, risknivå och kontrollfrågor i AI-svaret?
- Finns mänsklig juridisk eller affärsansvarig granskning före beslut?
- Är användningen dokumenterad i AI-registret?
Börja med AI-registret
Om medarbetare använder ChatGPT eller andra AI-verktyg för avtal behöver användningen vara synlig och styrd. Börja med att inventera verktyg, datatyper, risknivå, leverantör och mänskliga kontrollpunkter.
Relaterade guider
Källor och vidare läsning
- OpenAI: Enterprise privacy
- OpenAI Help: Data controls FAQ
- OpenAI: Business data privacy, security and compliance
- EU-kommissionen: AI Act – riskbaserat regelverk
- GDPR fulltext, förordning (EU) 2016/679
- IMY: Grundläggande principer i GDPR
- IMY: Personuppgiftsansvariga och personuppgiftsbiträden
- EDPB: Opinion 28/2024 om AI-modeller och dataskydd
- NIST: AI Risk Management Framework
- Microsoft: Data, privacy, and security for Microsoft 365 Copilot