
Konsekvensbedömning för AI (DPIA) – när krävs det?
En DPIA är inte en byråkratisk bilaga. För AI-användning med personuppgifter är den ofta själva stoppfiltret som avgör om projektet kan lanseras, behöver byggas om eller måste pausas tills riskerna är hanterade.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Kort svar: gör DPIA när AI kan påverka människor på riktigt
En konsekvensbedömning, ofta kallad DPIA efter engelskans Data Protection Impact Assessment, krävs enligt GDPR artikel 35 när en behandling av personuppgifter sannolikt leder till hög risk för fysiska personers rättigheter och friheter. För AI-projekt blir frågan extra viktig eftersom AI ofta används för att analysera, rangordna, förutsäga, profilera eller automatisera bedömningar om människor.
Det betyder inte att varje AI-test kräver en full DPIA. Men det betyder att varje seriöst AI-användningsfall som berör personuppgifter bör börja med en dokumenterad förhandsbedömning: vilka personuppgifter behandlas, vad används AI till, vem påverkas, vad händer om systemet har fel och vilka skyddsåtgärder finns?
Avgör om användningen alls omfattar personuppgifter och om den kan innebära hög risk.
Profilering, stor skala, känsliga uppgifter och beslutspåverkan är tydliga varningssignaler.
Även “ingen DPIA krävs” bör dokumenteras med motivering, ägare och datum.
IMY beskriver konsekvensbedömning som ett sätt att identifiera och minska risker innan en behandling startar. GDPR artikel 35 anger särskilt att en DPIA krävs när ny teknik, behandlingens art, omfattning, sammanhang eller ändamål sannolikt medför hög risk. AI passar ofta in i just den typen av situationer: ny teknik, stora datamängder, komplex analys och svårförklarliga konsekvenser.
Vad är en DPIA i praktiken?
En DPIA är en strukturerad riskbedömning för dataskydd. Den ska beskriva behandlingen, bedöma om den är nödvändig och proportionerlig, analysera risker för registrerade personer och visa vilka åtgärder som minskar riskerna. Det handlar alltså inte bara om IT-säkerhet. Det handlar också om rättvisa, transparens, dataminimering, felaktiga beslut, diskriminering, bristande information och människors möjlighet att förstå eller invända.
För AI bör DPIA:n kopplas till användningsfallet, inte bara till verktygets namn. “Vi använder ChatGPT”, “vi testar Copilot” eller “vi bygger en AI-modell” är för vagt. Skriv i stället vad AI faktiskt gör: analyserar kundärenden, sammanfattar vårdliknande uppgifter, prioriterar leads, föreslår medarbetaråtgärder, skapar beslutsunderlag eller flaggar avvikelser.
Om DPIA:n visar att hög risk kvarstår trots planerade åtgärder behöver organisationen enligt GDPR artikel 36 samråda med tillsynsmyndigheten innan behandlingen påbörjas. I Sverige är det IMY. Det är därför klokt att göra DPIA tidigt, innan projektet redan är tekniskt färdigt och organisatoriskt svårt att ändra.
När krävs konsekvensbedömning för AI?
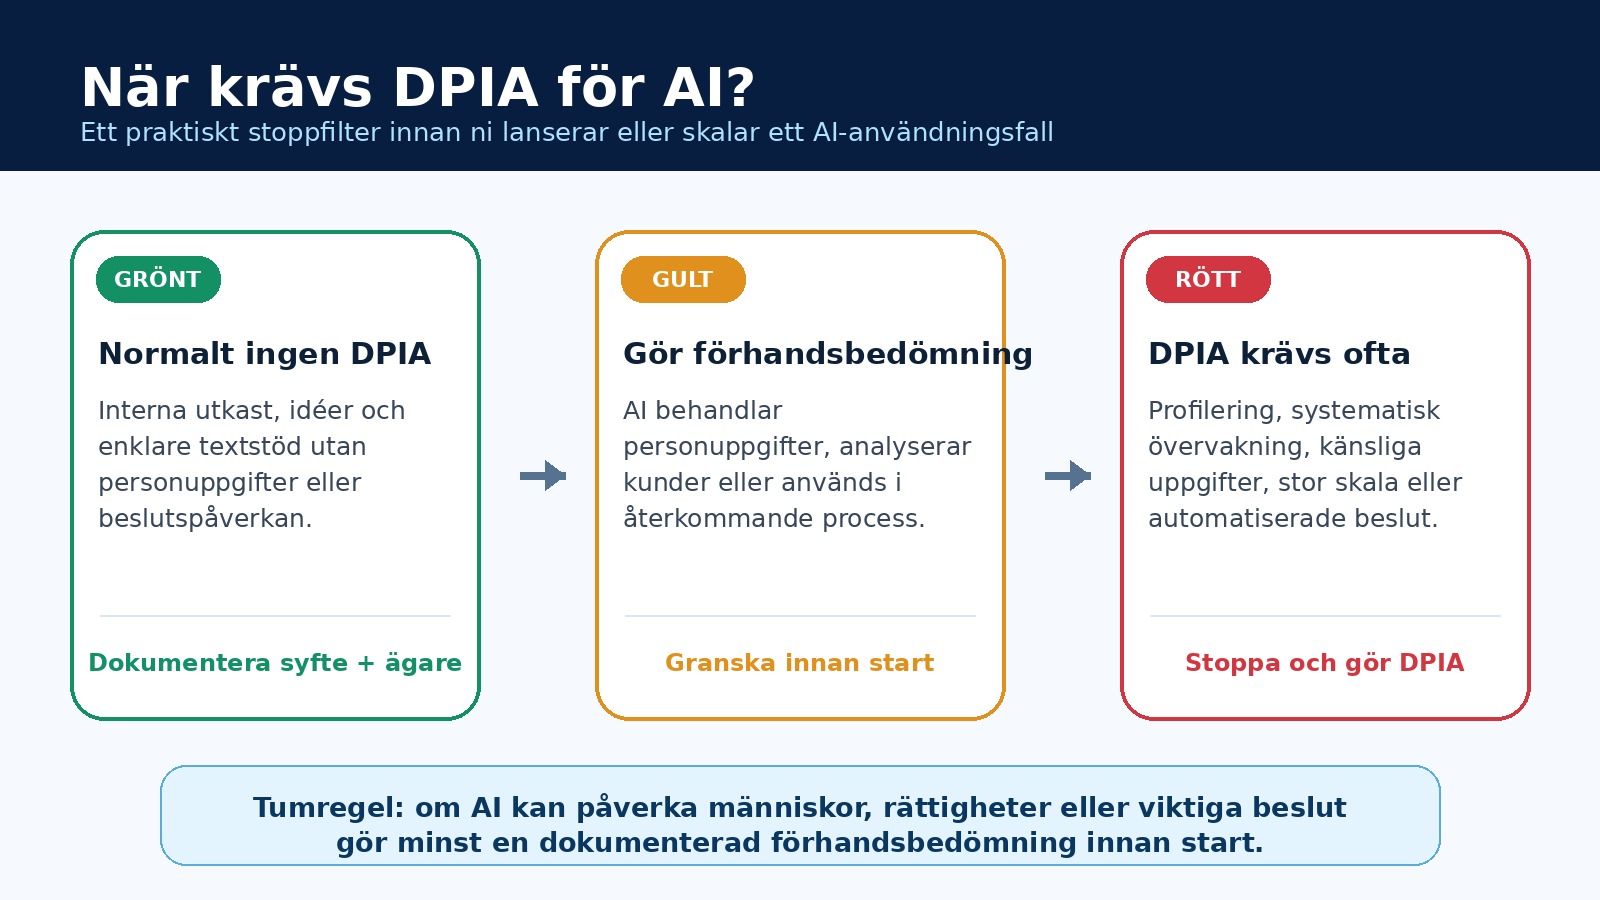
Den praktiska tumregeln är: om AI behandlar personuppgifter och resultatet kan påverka en person, en grupp eller en viktig process bör ni göra en förhandsbedömning. Om förhandsbedömningen visar hög risk ska ni göra en DPIA. Hög risk kan uppstå genom typen av data, sättet AI används på, omfattningen, graden av automatisering eller konsekvensen av ett fel.
EDPB:s DPIA-vägledning lyfter kriterier som utvärdering eller poängsättning, automatiserade beslut med rättslig eller liknande betydande effekt, systematisk övervakning, känsliga data, behandling i stor skala, sammanföring av dataset, uppgifter om sårbara personer och innovativ användning av ny teknik. AI-projekt träffar ofta flera av dessa samtidigt.
Svenska AI-exempel: när räcker enklare dokumentation och när krävs DPIA?
För att göra frågan konkret kan ni tänka i tre nivåer. Gröna användningar är sådana där AI främst hjälper en människa att skriva, strukturera eller förstå internt material utan att skapa beslut om personer. Gula användningar innehåller personuppgifter eller återkommande processer men kan hanteras med tydliga kontroller. Röda användningar påverkar människors möjligheter, villkor, rättigheter eller behandling i verksamheten.
Intern språkgranskning av en text där personuppgifter tagits bort. Dokumentera verktyg, syfte och regler.
AI sammanfattar kundärenden, supporthistorik eller mötesanteckningar med personuppgifter.
AI rankar kandidater, flaggar anställda, bedömer kreditvärdighet eller föreslår åtgärder mot kunder.
HR är ett tydligt exempel. Ett AI-verktyg som hjälper en rekryterare att formulera en platsannons är normalt en annan risk än ett verktyg som sorterar kandidater, analyserar intervjusvar eller föreslår vem som bör gå vidare. Kundservice är ett annat exempel. En intern chattbot som hittar rätt hjälpartikel är mindre riskfylld än en AI som automatiskt nekar reklamationer eller prioriterar vissa kunder lägre.
Marknad och försäljning behöver också tänka efter. Lead scoring, personaliserade erbjudanden och churn-prediktioner kan verka kommersiella, men bygger ofta på profiler och beteendedata om identifierbara personer. Om resultatet påverkar kontaktfrekvens, pris, erbjudande eller behandling bör förhandsbedömningen vara ordentlig.
Så gör ni en DPIA för AI – steg för steg
Börja inte med en tom juridisk mall. Börja med att beskriva användningsfallet så begripligt att verksamheten, IT, juridik och dataskydd kan diskutera samma sak. Vilken process handlar det om? Vilka personer berörs? Vilka data går in? Vilka resultat kommer ut? Vem använder resultatet? Kan AI-resultatet bli fel, vinklat eller för långtgående?
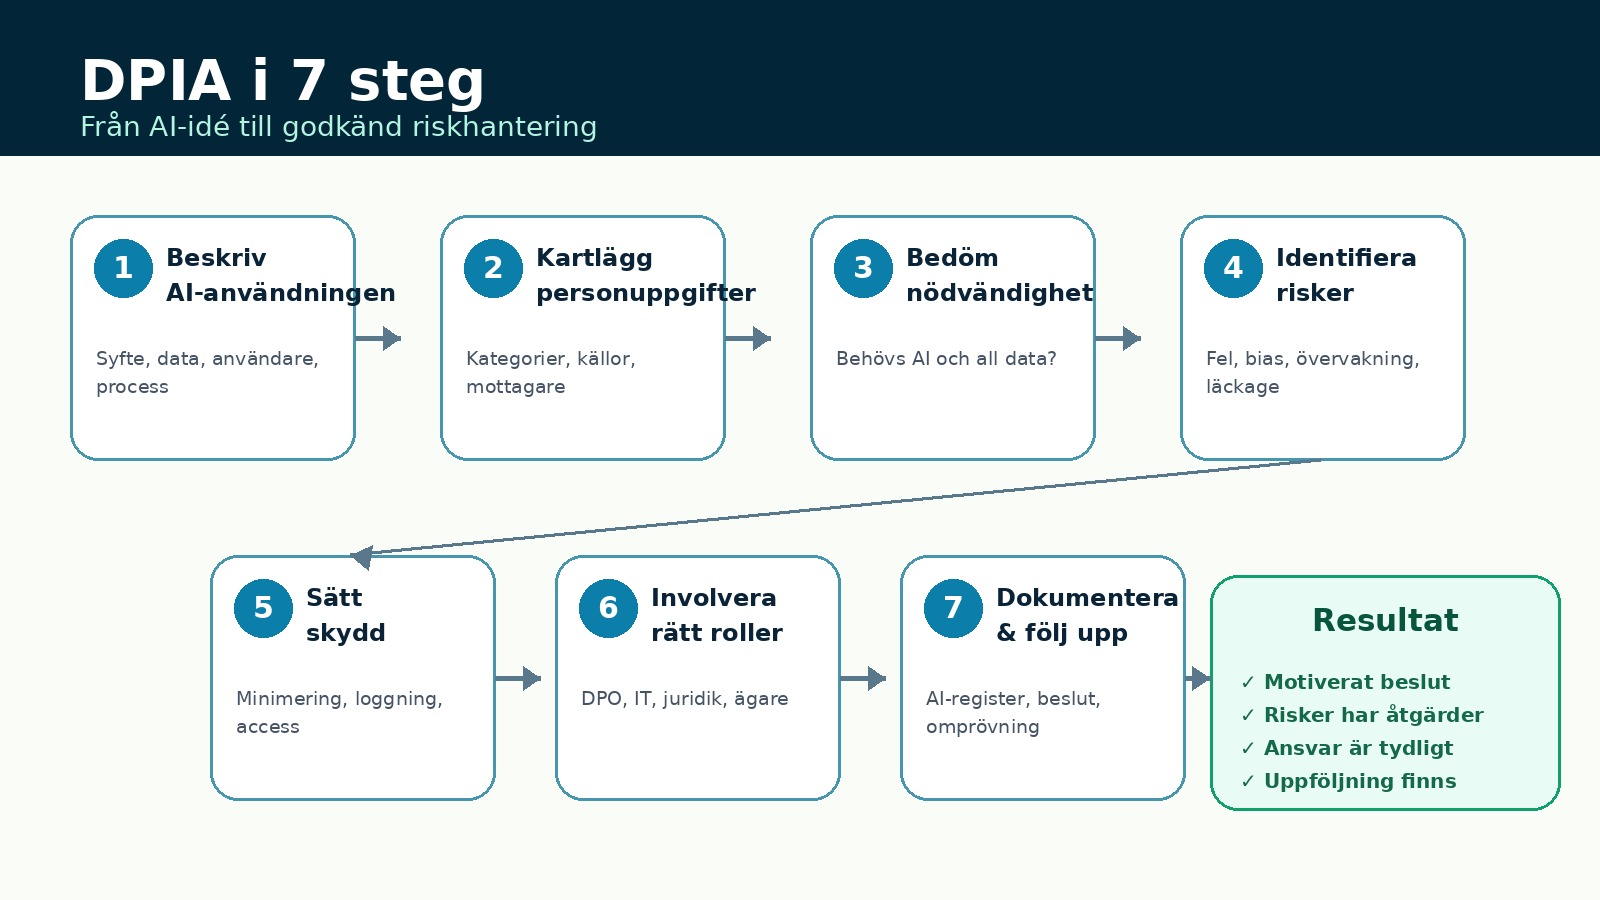
Syfte, process, verktyg, användare och beslutspunkt.
Personuppgifter, känsliga data, källor och mottagare.
Behövs AI, och behövs all data?
Fel, bias, läckage, övervakning och bristande transparens.
Minimering, pseudonymisering, åtkomst, loggning och mänsklig kontroll.
Godkänn, ändra, stoppa eller samråd med IMY vid kvarstående hög risk.
Ompröva vid nya data, nya syften, ny leverantör eller ändrad modell.
NIST:s AI Risk Management Framework använder begrepp som govern, map, measure och manage. Det passar väl med DPIA-arbete: styrning, kartläggning, mätning och hantering. För generativ AI behöver ni dessutom tänka på hallucinationer, informationsläckage, felaktiga sammanfattningar, bias, spårbarhet och hur människor förstår begränsningarna.
EU AI Act ersätter inte GDPR. Den lägger till ett riskbaserat regelverk för AI-system, medan GDPR fortsätter att gälla när personuppgifter behandlas. Ett AI-system kan därför behöva både AI Act-bedömning och GDPR-DPIA. AI Act artikel 4 om AI-kunnighet gör också att organisationer behöver säkerställa att personer som använder eller ansvarar för AI har tillräcklig förståelse för risker, data och kontroller.
Vanliga misstag som gör DPIA:n för svag
Det första misstaget är att göra DPIA för sent. Om leverantör, process, integration och datamodell redan är bestämda blir konsekvensbedömningen lätt en efterhandsmotivering. Det andra misstaget är att beskriva verktyget i stället för användningen. Samma AI-verktyg kan vara låg risk i ett internt skrivstöd och hög risk i rekrytering eller kreditbedömning.
Det tredje misstaget är att bara lista tekniska skydd. Kryptering och åtkomstkontroll är viktiga, men de löser inte allt. Om AI ger felaktiga rekommendationer, förstärker bias, behandlar för mycket data eller är otydlig för den registrerade krävs andra skydd: mänsklig granskning, begränsade syften, tydliga instruktioner, testdata, kvalitetssäkring, informationstexter och möjlighet till invändning eller manuell hantering.
Checklista: behöver vi DPIA för detta AI-användningsfall?
Använd checklistan som ett praktiskt stoppfilter innan ni köper in, pilottestar eller skalar AI. Ju fler “ja”, desto starkare skäl att göra DPIA och involvera dataskyddsansvarig tidigt.
Kontrollpunkter
- Behandlar AI-användningen personuppgifter?
- Kan resultatet påverka en kund, anställd, kandidat, leverantör eller annan person?
- Innebär användningen profilering, poängsättning eller prediktion om personer?
- Används känsliga personuppgifter eller uppgifter om sårbara grupper?
- Sker behandlingen i stor skala eller återkommande i en verksamhetsprocess?
- Kombineras flera datakällor på ett nytt sätt?
- Är tekniken ny eller svår att förklara för de personer som berörs?
- Kan AI-resultatet leda till nekad service, ändrat pris, urval, disciplinär åtgärd eller annan betydande effekt?
- Finns mänsklig granskning som är reell, dokumenterad och kompetent?
- Är dataminimering, lagringstid, åtkomst och leverantörsansvar tydligt?
- Finns skydd mot fel, bias, hallucinationer och obehörig åtkomst?
- Är användningen dokumenterad i AI-registret med ägare, risknivå och uppföljning?
Om ni är osäkra är det bättre att göra en kort förhandsbedömning än att gissa. Det behöver inte vara tungt. En sida med syfte, data, berörda personer, riskindikatorer och beslut kan räcka för att avgöra nästa steg. Men om ni ser hög risk bör DPIA:n vara ordentlig och leda till faktiska åtgärder.
Exempel på intern regel: AI-användningar som behandlar personuppgifter ska registreras i AI-registret innan skarp användning. Processägaren ska göra en dokumenterad förhandsbedömning av DPIA-behov. DPIA krävs när användningen sannolikt innebär hög risk, exempelvis vid profilering, känsliga personuppgifter, stor skala, systematisk övervakning eller automatiserade beslut med betydande påverkan. Vid kvarstående hög risk efter skyddsåtgärder ska dataskyddsansvarig involveras och samråd med IMY bedömas.
Slutsatsen är enkel: DPIA för AI handlar om att upptäcka risker innan de blir verkliga problem. Gör det tidigt, gör det konkret och koppla det till AI-registret. Då får ni både bättre regelefterlevnad och bättre AI-projekt.
- IMY: Konsekvensbedömning enligt GDPR
- GDPR artikel 35: Data protection impact assessment
- GDPR artikel 36: Prior consultation
- GDPR artikel 22: Automatiserat individuellt beslutsfattande
- GDPR skäl 75: Risker för fysiska personers rättigheter och friheter
- GDPR skäl 91: När konsekvensbedömning behövs
- EDPB: Guidelines on Data Protection Impact Assessment
- EDPB Opinion 28/2024 om dataskyddsaspekter vid AI-modeller
- EU-kommissionen: AI Act och riskbaserat AI-regelverk
- EU AI Office: AI literacy repository
Vill ni få koll på vilka AI-användningar som kräver DPIA?
Börja med AI-registret: samla verktyg, syften, personuppgifter, risknivåer, ägare och kontrollpunkter på ett ställe.