
AI Act riskklassificering förklarat – med svenska exempel
AI Act fungerar inte som en vanlig IT-checklista. Reglerna utgår från risken i användningsfallet: vad AI-systemet gör, vem som påverkas och hur allvarlig konsekvensen kan bli om något går fel.
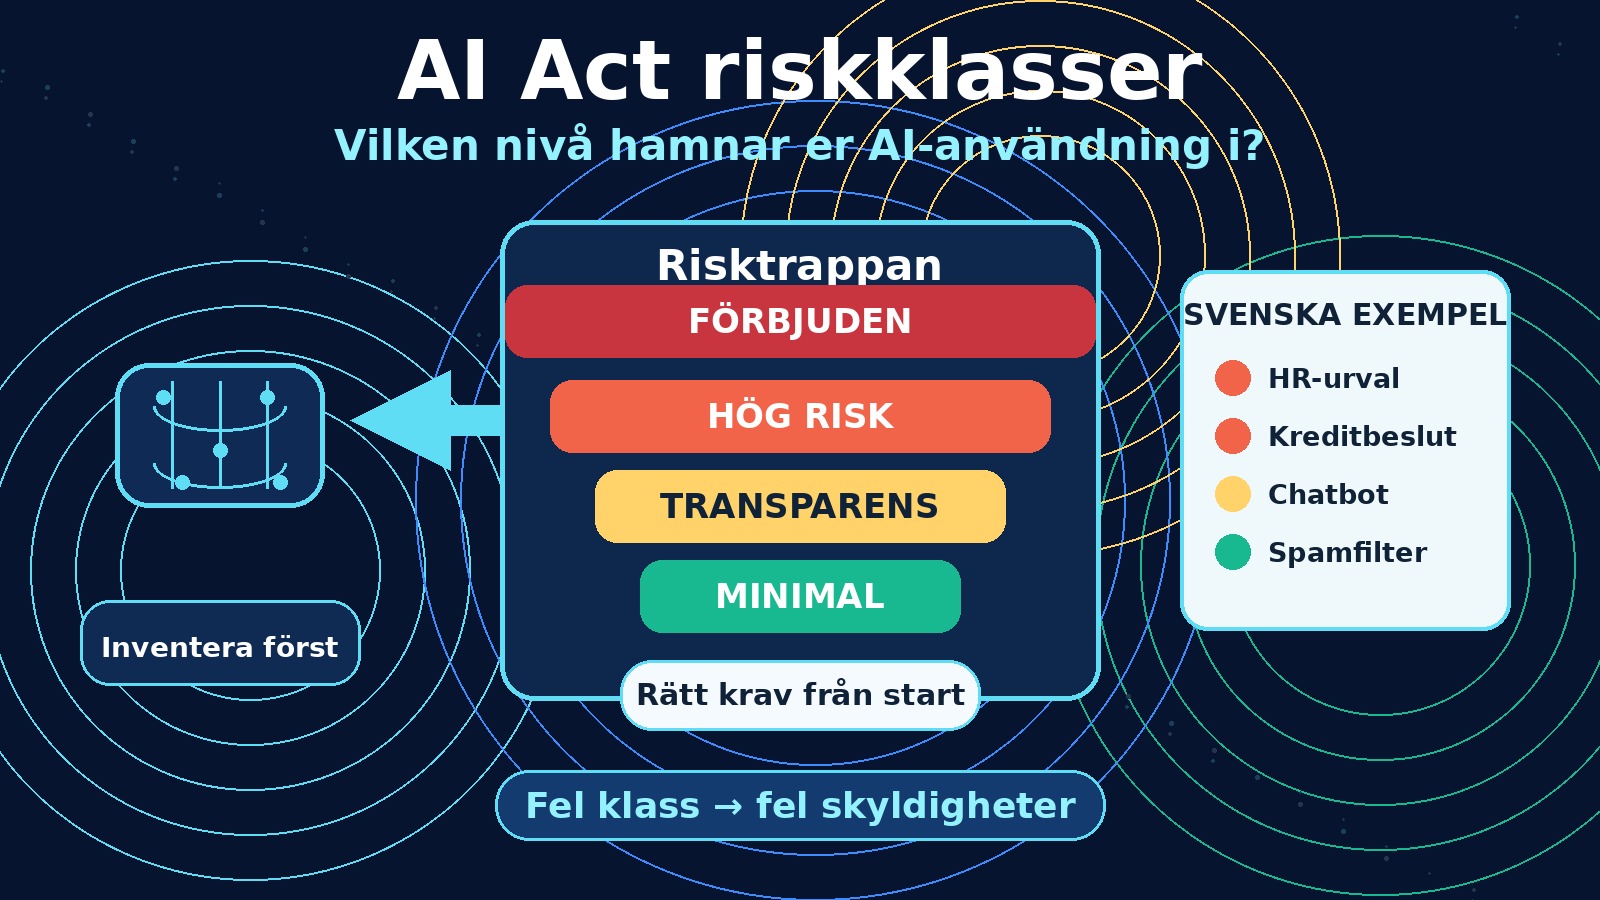
Kort svar: fyra nivåer avgör vilka krav ni får
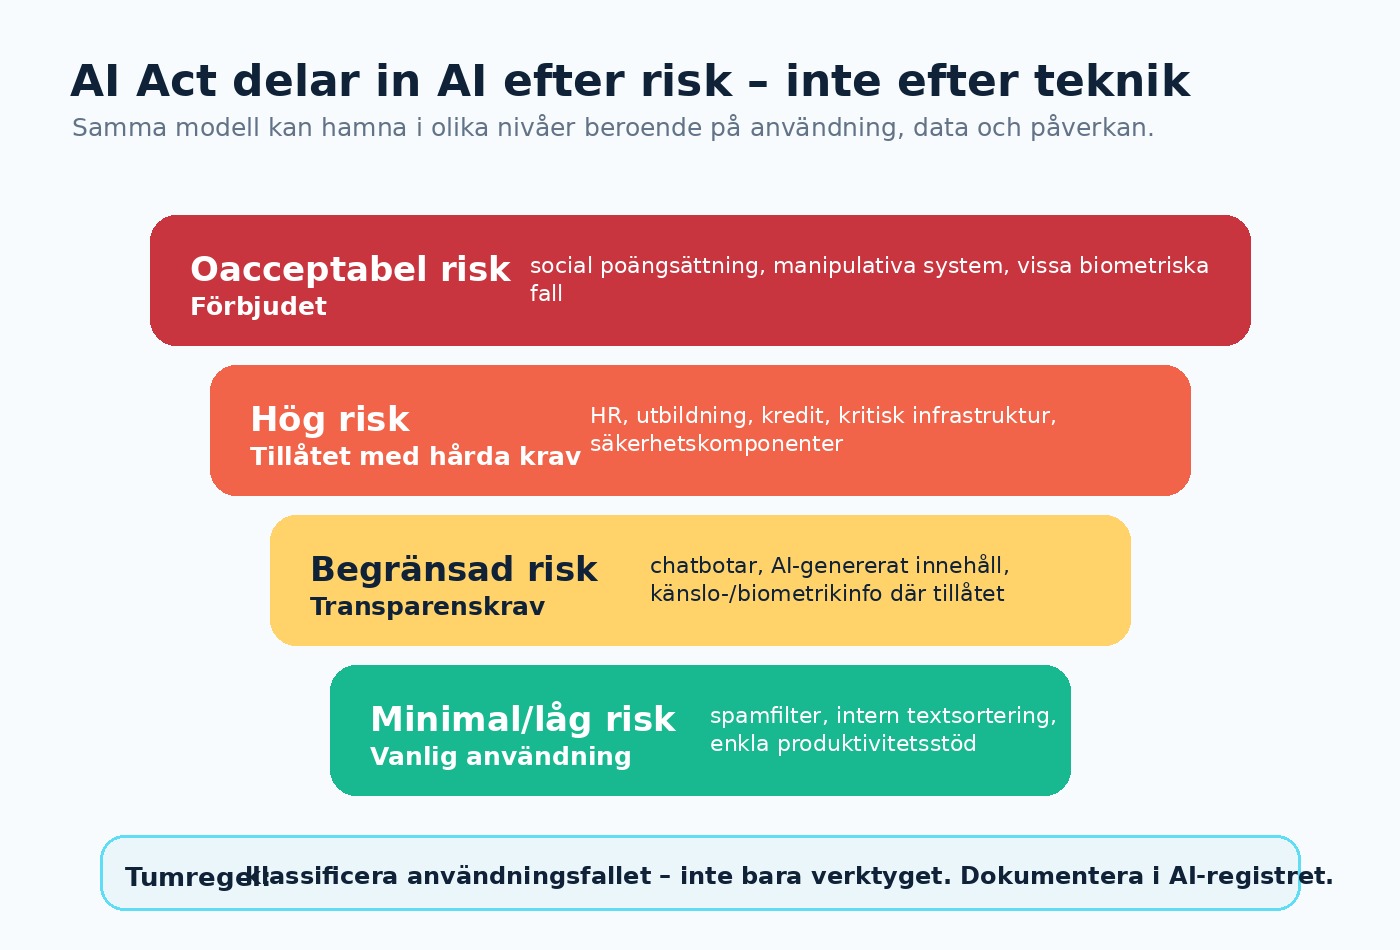
AI Act delar i praktiken in AI-användning i fyra risknivåer: oacceptabel risk, hög risk, begränsad risk och minimal eller låg risk. För svenska företag är poängen enkel: samma AI-verktyg kan få helt olika krav beroende på hur det används.
En chattbot som hjälper kunder att hitta rätt artikel kan främst behöva transparens. Ett AI-system som sorterar bort arbetssökande, bedömer kreditvärdighet eller påverkar tillgång till viktiga tjänster kan däremot bli högrisk och kräva betydligt mer styrning, dokumentation och kontroll.
Det viktiga är att riskklassificering inte bör göras i efterhand när verktyget redan är infört. Den bör göras när ni inventerar AI-användning, väljer leverantör, sätter policy och fyller i ert AI-register.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
Varför riskklassificering är svårare än den ser ut
Många företag vill ha ett snabbt svar: “Är ChatGPT högrisk?” eller “Är Copilot låg risk?”. Men AI Act tittar inte bara på produktnamnet. Den tittar på funktionen och sammanhanget.
Genererar text, rankar människor, gör prognoser, rekommenderar beslut eller automatiserar ett arbetsflöde?
Kunder, anställda, kandidater, patienter, elever eller endast ett internt team som använder AI som stöd?
Blir resultatet en obekväm textmiss – eller påverkas jobb, ekonomi, utbildning, säkerhet eller rättigheter?
Det är därför ett AI-register är så praktiskt. Det tvingar fram de frågor som behövs för att kunna placera varje användningsfall på rätt nivå.
De fyra risknivåerna i praktiken
1. Oacceptabel risk: användningen är förbjuden
Den högsta nivån är inte “hårdare krav”, utan förbud. AI Act förbjuder vissa användningar eftersom de anses strida mot grundläggande rättigheter eller innebära oacceptabla risker. Exempel i regelverket rör bland annat manipulativa tekniker, social poängsättning och vissa former av biometrisk identifiering eller kategorisering.
För de flesta svenska B2B-företag är detta inte vardagsfallet. Men det är ändå viktigt att ha en första filterfråga: “Finns något i vårt användningsfall som liknar förbjudna AI-praktiker?” Om svaret ens är “kanske” bör användningen pausas och bedömas juridiskt.
2. Hög risk: tillåtet, men med styrning och bevisbörda
Högrisk är den nivå som flest organisationer underskattar. Här är AI inte förbjudet, men det måste styras. Kraven kan handla om riskhantering, datakvalitet, teknisk dokumentation, loggning, transparens, mänsklig översyn, robusthet, cybersäkerhet och ansvarsfördelning mellan leverantör och användare.
Typiska områden i AI Act är exempelvis anställning och arbetstagarhantering, utbildning, kritisk infrastruktur, tillgång till väsentliga tjänster, vissa brottsbekämpande eller migrationsrelaterade användningar samt rättsliga och demokratiska processer. I ett vanligt företag dyker högriskfrågan ofta upp i HR, kredit/finans, säkerhet, compliance och kundbeslut som får stor effekt för individen.
3. Begränsad risk: transparens räcker ofta långt – men glöm inte GDPR
Begränsad risk betyder ofta att användningen är tillåten men att människor behöver informeras. En kund ska till exempel i många fall förstå när den interagerar med en AI-baserad chattbot. AI-genererat eller manipulerat innehåll kan också medföra transparenskrav.
Men “begränsad risk” enligt AI Act betyder inte automatiskt “ingen dataskyddsrisk”. Om personuppgifter behandlas behöver ni fortfarande hantera GDPR: rättslig grund, information, säkerhet, personuppgiftsbiträden, överföringar och ibland konsekvensbedömning.
4. Minimal eller låg risk: dokumentera ändå
Mycket AI-användning i företag hamnar troligen i låg risk: textutkast, intern sammanfattning, idéarbete, spamfilter, enklare klassificering av dokument eller stöd i produktivitet. Här är AI Act-kraven ofta begränsade, men det betyder inte att användningen ska vara osynlig.
En enkel registrering hjälper er att se vilka verktyg som används, vilka data som matas in, vem som äger användningen och om risknivån kan ändras när användningen växer.
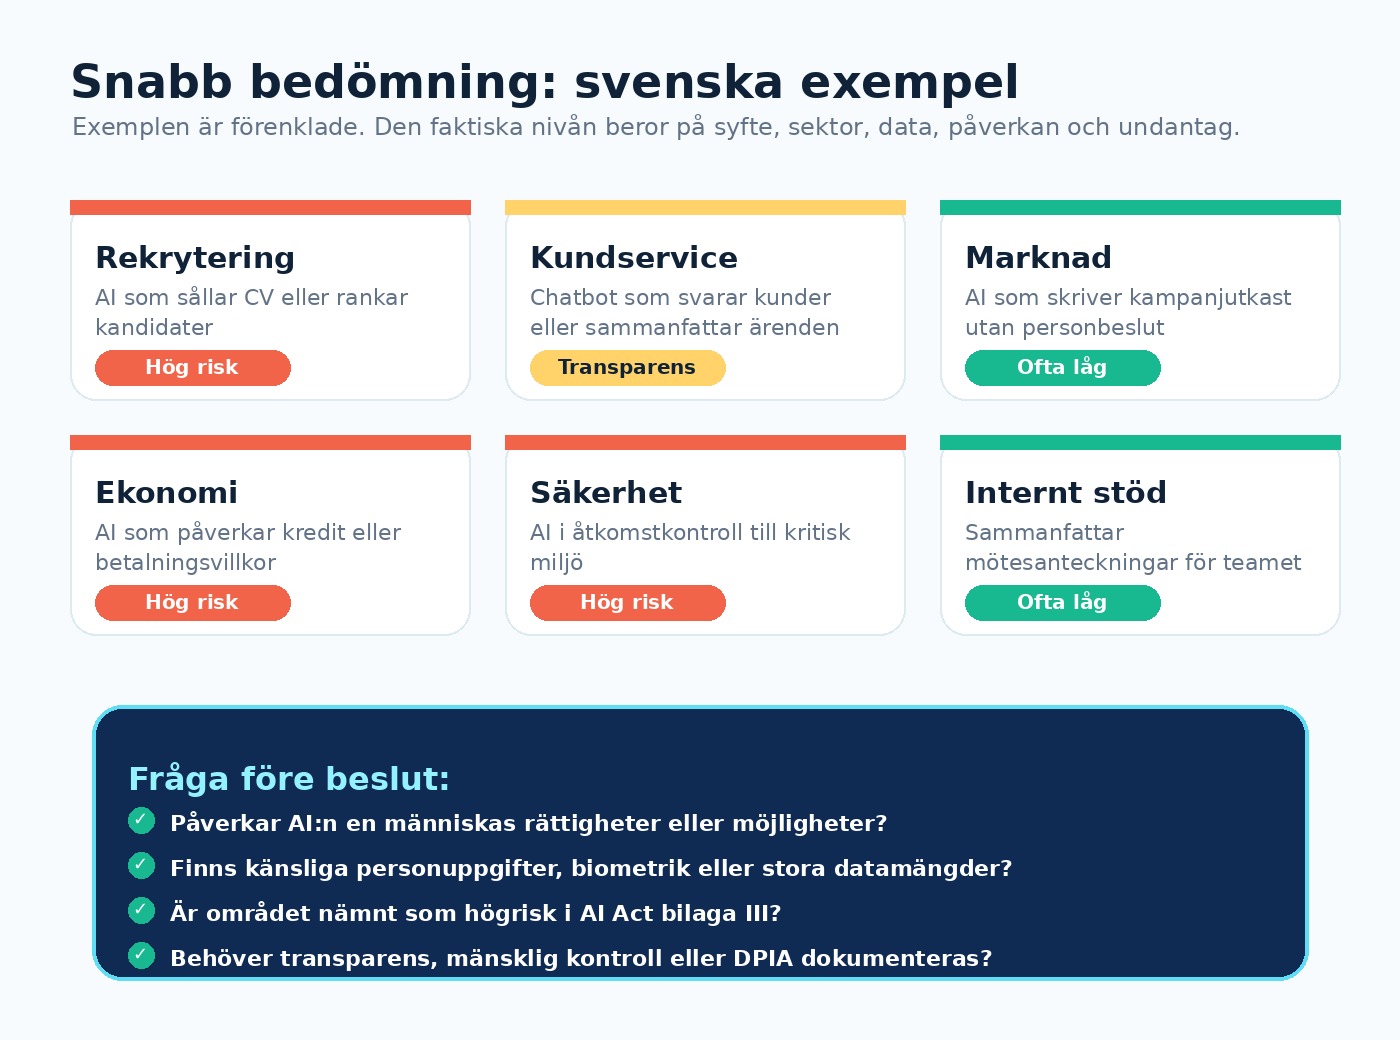
Svenska exempel: hur samma AI kan få olika klass
Här är praktiska exempel på hur svenska företag kan tänka. Exemplen är inte juridiska facit, men de visar den viktiga principen: riskklass handlar om användning och effekt.
Så dokumenterar ni riskklassificeringen i AI-registret
Riskklassificeringen bör inte ligga i någons mejltråd. Den bör vara spårbar i AI-registret, så att verksamheten, IT, juridik, HR och ledning kan förstå varför en användning godkänts eller stoppats.
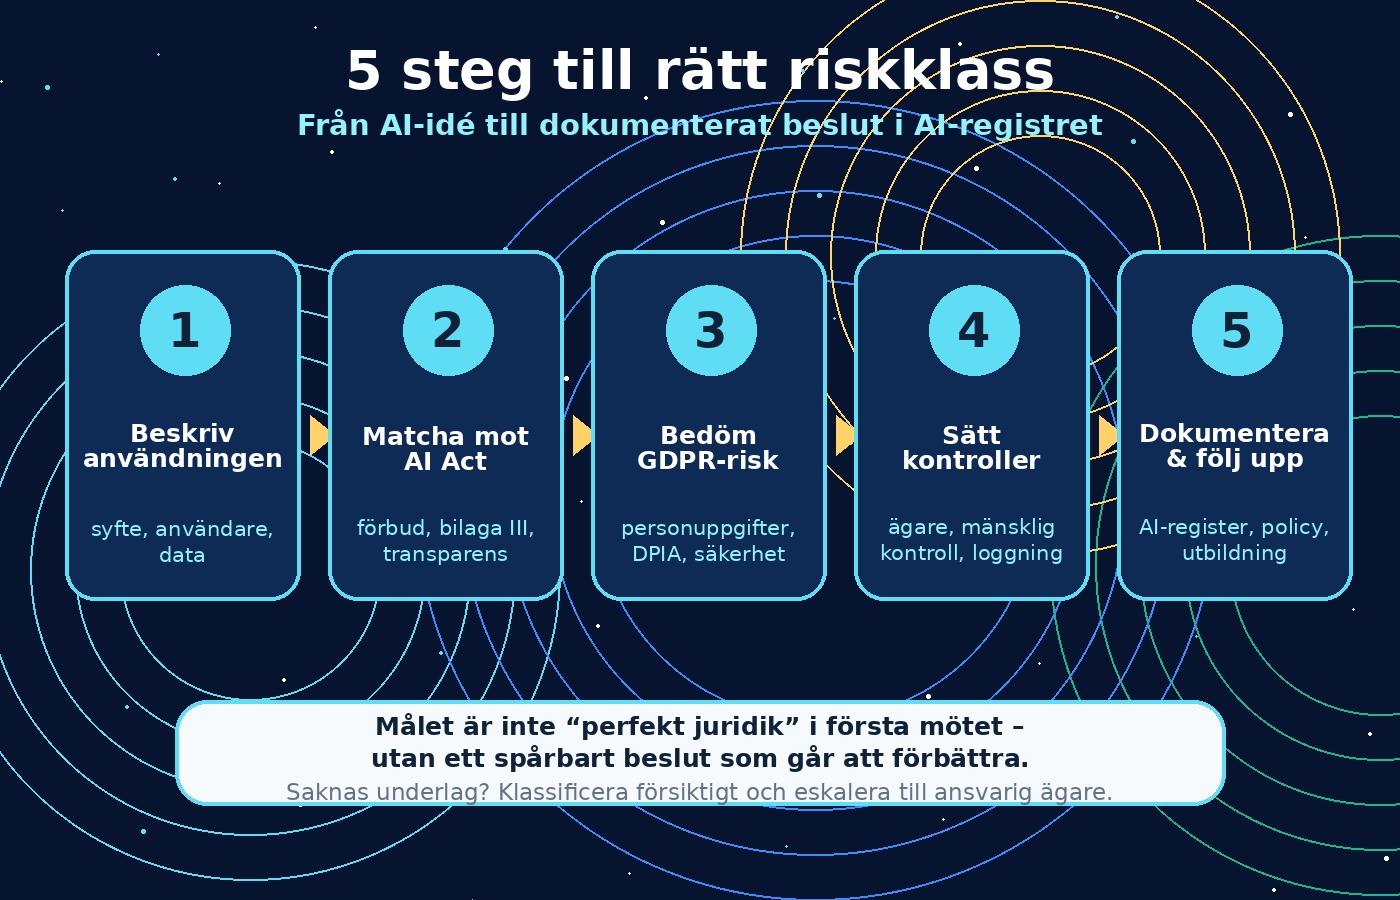
En enkel process: 5 steg till rätt riskklass
Steg 1: Beskriv AI-användningen med vanliga ord
Skriv inte bara “vi använder Copilot” eller “vi testar ChatGPT”. Beskriv vad användaren gör, vilken data som används, vilket beslut eller arbetsmoment som påverkas och vem som är ansvarig.
Steg 2: Kontrollera förbjudna och högriskområden
Börja med de två allvarligaste spåren: kan användningen vara förbjuden, eller faller den under högriskområdena? Om användningen finns i HR, kredit, utbildning, säkerhet, kritisk infrastruktur eller viktiga kundbeslut ska bedömningen dokumenteras extra tydligt.
Steg 3: Lägg GDPR ovanpå AI Act
AI Act och GDPR löser olika problem. Ett system kan vara låg risk enligt AI Act men ändå olämpligt om anställda matar in känsliga personuppgifter, kundavtal eller affärshemligheter i fel verktyg. Kontrollera personuppgifter, rättslig grund, biträdesrelation, säkerhet och behov av DPIA.
Steg 4: Bestäm kontroller innan piloten växer
Sätt miniminivån innan testet blir vardag: vem godkänner, vem granskar, vilken data får användas, hur loggas beslut, hur rapporteras fel och när ska användningen omklassificeras?
Steg 5: Följ upp när användningen ändras
Riskklassificering är inte en engångsövning. Ett lågriskverktyg kan bli känsligare om det kopplas till kunddata, automatiserar beslut eller används av fler team än planerat.
Vanliga misstag att undvika
Leverantörens mognad hjälper, men ni ansvarar fortfarande för ert användningsfall och era data.
Kontrollera prompts, loggar, uppladdade filer och ärendetexter. Personuppgifter dyker ofta upp där man inte tänker på det.
Piloter blir snabbt vardag. Dokumentera från början så ni slipper rekonstruera beslut i efterhand.
Olika delar gäller vid olika tidpunkter. Dessutom behöver inköp, policy, utbildning och dataflöden förberedas långt innan deadline.
Nej. Hög risk kan vara tillåtet, men kräver bevisbar styrning och kontroller.
Nej. GDPR, sekretess, immaterialrätt, avtal och intern policy kan fortfarande sätta gränser.
Checklista för nästa AI-möte
Använd frågorna nedan när ett team vill köpa in, testa eller skala ett AI-verktyg.
Börja med AI-registret – inte med en juridisk roman
Ni behöver inte lösa hela AI Act på en gång. Börja med att lista era AI-verktyg, beskriva användningsfallen och sätta en första riskklass. Då ser ni snabbt vilka användningar som kan fortsätta, vilka som kräver transparens och vilka som behöver fördjupad bedömning.
Ladda ner AI-registermall