
NIS2 och AI – vad gäller för cybersäkerhet?
Förstå regler, risker och praktiska krav kring nis2 ai. Svensk guide för företag som vill använda AI säkert och korrekt
- Gör ämnet konkret i AI-registret: verktyg, data, ägare, risk och nästa granskning.
- Koppla policy eller avtal till faktiska arbetsflöden, inte bara till dokument.
- Sätt mänsklig granskning, loggning och incidentväg före bred utrullning.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
NIS2 gör AI till en del av cyberstyrningen
NIS2 handlar inte specifikt om AI, men direktivet och den svenska implementeringen skärper kraven på riskhantering, ledningsansvar, leverantörskedjor och incidentrapportering för berörda verksamheter. Om AI används i kritiska processer blir AI därför en naturlig del av cybersäkerhetsarbetet.
Praktiskt betyder det att AI-verktyg inte bör behandlas som isolerade produktivitetsappar. De behöver samma grundfrågor som andra digitala beroenden: vilken information hanteras, vem har åtkomst, hur övervakas användningen och vad händer om tjänsten ger fel svar eller slutar fungera.
Kartlägg AI där den påverkar information, beslut eller drift
Börja med att inventera AI-stöd i processer som hanterar kunddata, driftinformation, ekonomi, säkerhet, kommunikation eller leverantörsflöden. Dokumentera system, ansvarig, datatyper, beroenden och vilka beslut eller arbetsmoment AI påverkar.
För många företag blir första insikten att AI redan används i support, analys, dokumenthantering, möten och utveckling. Det är inte nödvändigtvis fel, men det måste synas i riskbilden. Det ni inte har kartlagt kan ni inte skydda eller rapportera kring.
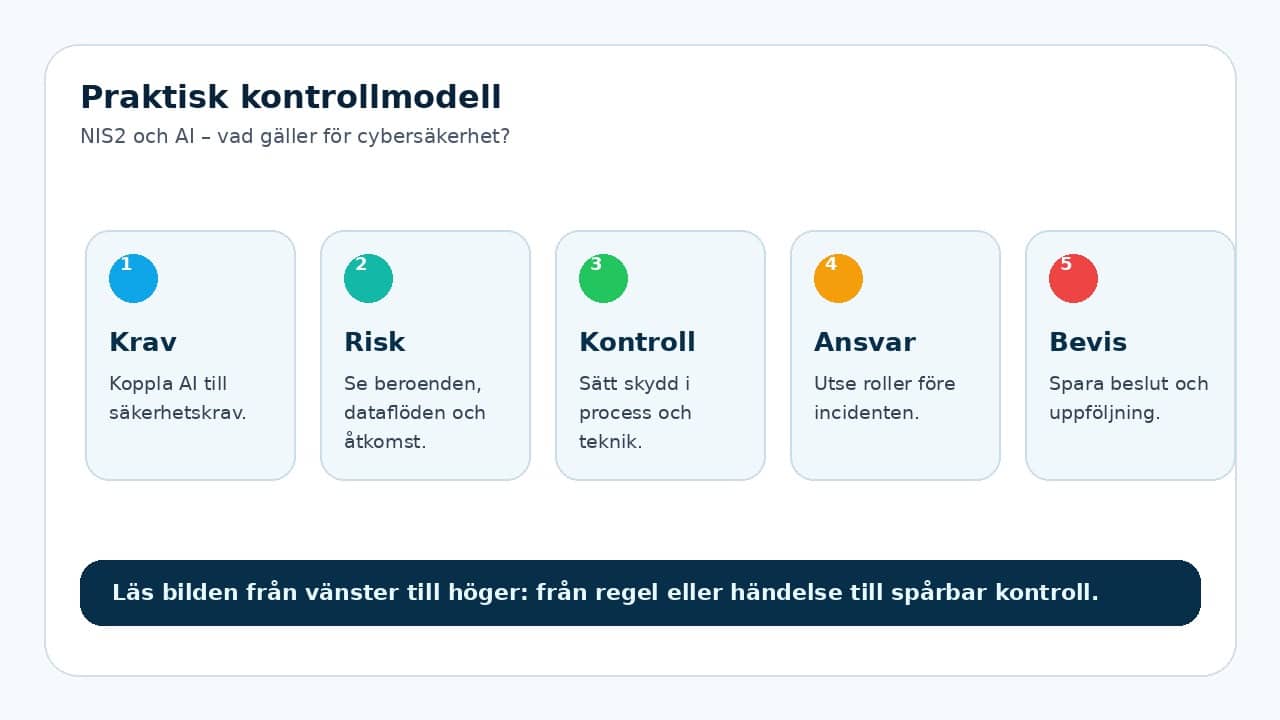
Sätt tekniska och organisatoriska skydd runt AI-användningen
Exempel på skydd är SSO och behörighetsstyrning, förbud mot privata konton i känsligt arbete, loggning av kritiska prompts, godkända leverantörer, dataklassning och krav på mänsklig granskning innan AI-utdata används i beslut.
Organisatoriskt behövs ägare, utbildning, eskaleringsvägar och återkommande uppföljning. Ledningen behöver kunna se om AI-risker minskar, ökar eller flyttar sig när verksamheten inför nya verktyg.
Förbered incidentvägen innan något händer
NIS2 betonar rapportering och hantering av incidenter. AI-relaterade incidenter kan handla om läckta uppgifter, felaktiga automatiserade beslut, manipulerade prompts, otillåtna verktyg eller beroenden till en leverantör som får driftstörningar.
Definiera därför i förväg vem som bedömer incidenten, hur bevis sparas, när juridik/IT/ledning involveras och när externa rapporteringskrav kan bli aktuella. Öva gärna på ett enkelt scenario innan det blir skarpt läge.
Praktisk checklista innan ni går vidare
| Fråga | Varför den behövs |
|---|---|
| Vilka AI-verktyg omfattas? | Utan avgränsning blir styrningen svår att följa upp. |
| Vilka data får användas? | Dataklassning minskar risken för läckor och fel behandling. |
| Vem äger beslutet? | Ansvar behöver ligga hos en roll, inte hos ett dokument. |
| Hur syns efterlevnaden? | Loggar, stickprov och register gör policyn mätbar. |
Fortsätt med relaterade guider
För en stabil helhet bör den här frågan kopplas till befintliga rutiner för AI-register, AI-policy och säker AI-användning.
Vill du få bättre kontroll på AI-användningen?
Börja med AI-registret och inventera era AI-verktyg. Börja med att samla verktyg, syften, datatyper, ansvariga och risknivåer på ett ställe.
Källor och vidare läsning
- MSB om NIS2
- EU NIS2 Directive
- ENISA AI cybersecurity
Texten är generell information för svenska företag och är inte juridisk rådgivning.