
AI-bias och diskriminering – risker och skyddsåtgärder
Förstå regler, risker och praktiska krav kring ai bias diskriminering. Svensk guide för företag som vill använda AI säkert och korrekt
- Gör ämnet konkret i AI-registret: verktyg, data, ägare, risk och nästa granskning.
- Koppla policy eller avtal till faktiska arbetsflöden, inte bara till dokument.
- Sätt mänsklig granskning, loggning och incidentväg före bred utrullning.
Ladda ner mallen
Risk-/dataklassningsmatris, kontrollista eller incident-/DPIA-exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
AI-bias uppstår när beslutssystem förstärker gamla mönster
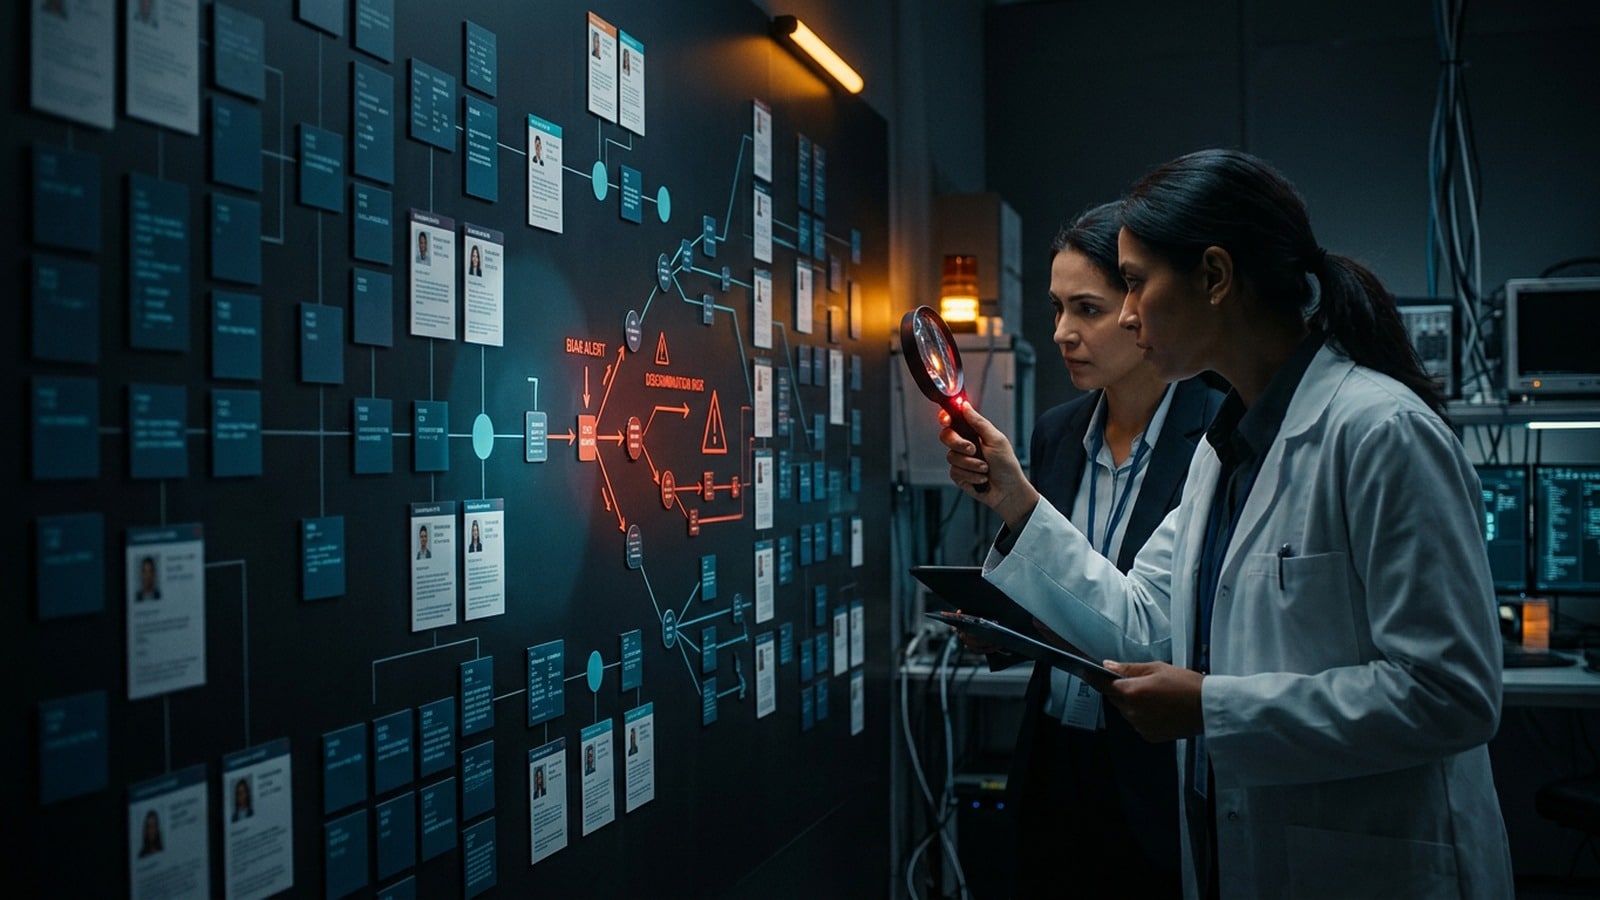
AI-bias är inte bara ett tekniskt problem i modellen. Bias kan komma från historiska data, otydliga mål, sned urvalsgrund, felaktiga proxyvariabler eller arbetsflöden där människor litar för mycket på ett AI-förslag.
För svenska företag är den praktiska frågan därför: var kan AI påverka människor, kunder, kandidater, priser, erbjudanden eller service? Där behövs tydliga skydd, dokumenterad granskning och en väg för invändningar.
Börja med användningsfall som påverkar människor
Prioritera granskning av AI i rekrytering, HR, kredit, försäkring, kundprioritering, prissättning, supporteskalering och andra beslut där en person eller kundgrupp kan missgynnas. Alla dessa behöver inte vara förbjudna, men de kräver mer kontroll än intern textproduktion.
Dokumentera syfte, datakällor, vilka grupper som kan påverkas, vem som granskar resultat och hur ni upptäcker avvikande utfall. Lägg gärna kontrollpunkterna i AI-registret så att de inte försvinner när ett projekt byter ägare.
Testa både data, process och mänskligt beteende
Ett vanligt misstag är att bara fråga leverantören om modellen är tränad rättvist. Det räcker inte. Ni behöver också veta om era egna data representerar verkligheten, om processen fångar upp fel och om medarbetare vågar ifrågasätta AI-förslag.
Använd enkla stickprov: jämför resultat mellan relevanta grupper, granska avslag eller låga poäng manuellt, följ upp klagomål och kontrollera om samma typ av kund eller kandidat missgynnas återkommande.
Sätt skyddsåtgärder innan AI används i skarpa beslut
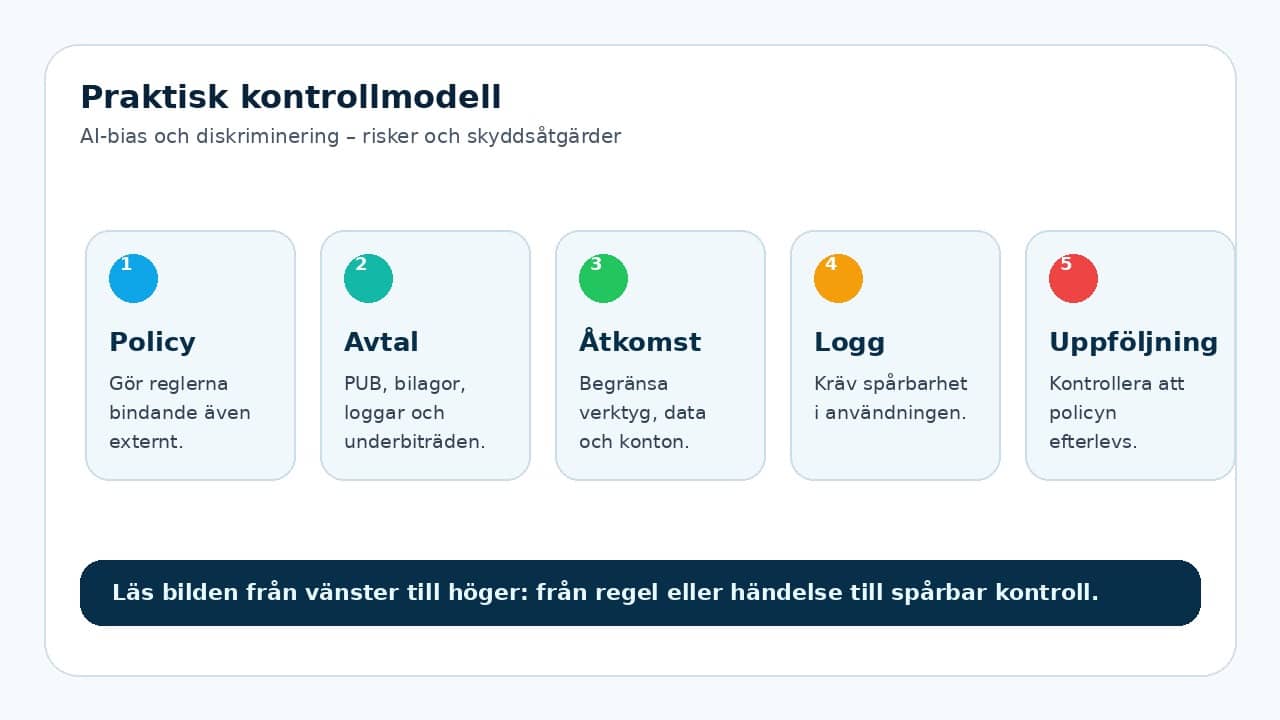
Skydd kan vara mänsklig beslutanderätt, krav på förklarbar motivering, separata godkännanden för känsliga användningsfall, dokumenterade undantag och regelbundna tester. Om AI påverkar arbetsrätt, kundvillkor eller myndighetsliknande bedömningar bör juridik och dataskydd kopplas in tidigt.
Den här artikeln är generell vägledning och inte juridisk rådgivning. Poängen är att biasfrågan måste ägas av verksamheten, inte lämnas som en teknisk bilaga till leverantören.
Praktisk checklista innan ni går vidare
| Fråga | Varför den behövs |
|---|---|
| Vilka AI-verktyg omfattas? | Utan avgränsning blir styrningen svår att följa upp. |
| Vilka data får användas? | Dataklassning minskar risken för läckor och fel behandling. |
| Vem äger beslutet? | Ansvar behöver ligga hos en roll, inte hos ett dokument. |
| Hur syns efterlevnaden? | Loggar, stickprov och register gör policyn mätbar. |
Fortsätt med relaterade guider
För en stabil helhet bör den här frågan kopplas till befintliga rutiner för AI-register, AI-policy och säker AI-användning.
Vill du få bättre kontroll på AI-användningen?
Börja med AI-registret och inventera era AI-verktyg. Börja med att samla verktyg, syften, datatyper, ansvariga och risknivåer på ett ställe.