
Förbjudna AI-system enligt AI Act – vad gäller från 2026?
Alla AI-risker leder inte till “mer dokumentation”. Vissa användningar är så känsliga att de i praktiken ska stoppas. Här får du en svensk, praktisk genomgång av de förbjudna AI-praktikerna – och hur företag bör fånga dem innan en pilot blir vardag.
Kort svar: vissa AI-användningar ska inte riskklassas – de ska stoppas
AI Act bygger på en risktrappa. Låg risk kan ofta hanteras med enkel dokumentation. Hög risk kan vara tillåten med tydliga krav. Men oacceptabel risk är något annat: AI-användningar som anses hota säkerhet, försörjning eller grundläggande rättigheter är förbjudna.
Det viktigaste för svenska företag är att förbuden inte bara gäller “sci-fi-system”. De kan komma nära vardagliga områden som HR, utbildning, kundbedömning, biometrik, övervakning och beteendepåverkan.
Ladda ner mallen
Checklista, arbetsflöde eller ifyllt exempel. Word-dokumentet är redigerbart, kompakt formaterat och har en logotyp som enkelt kan bytas ut mot er egen.
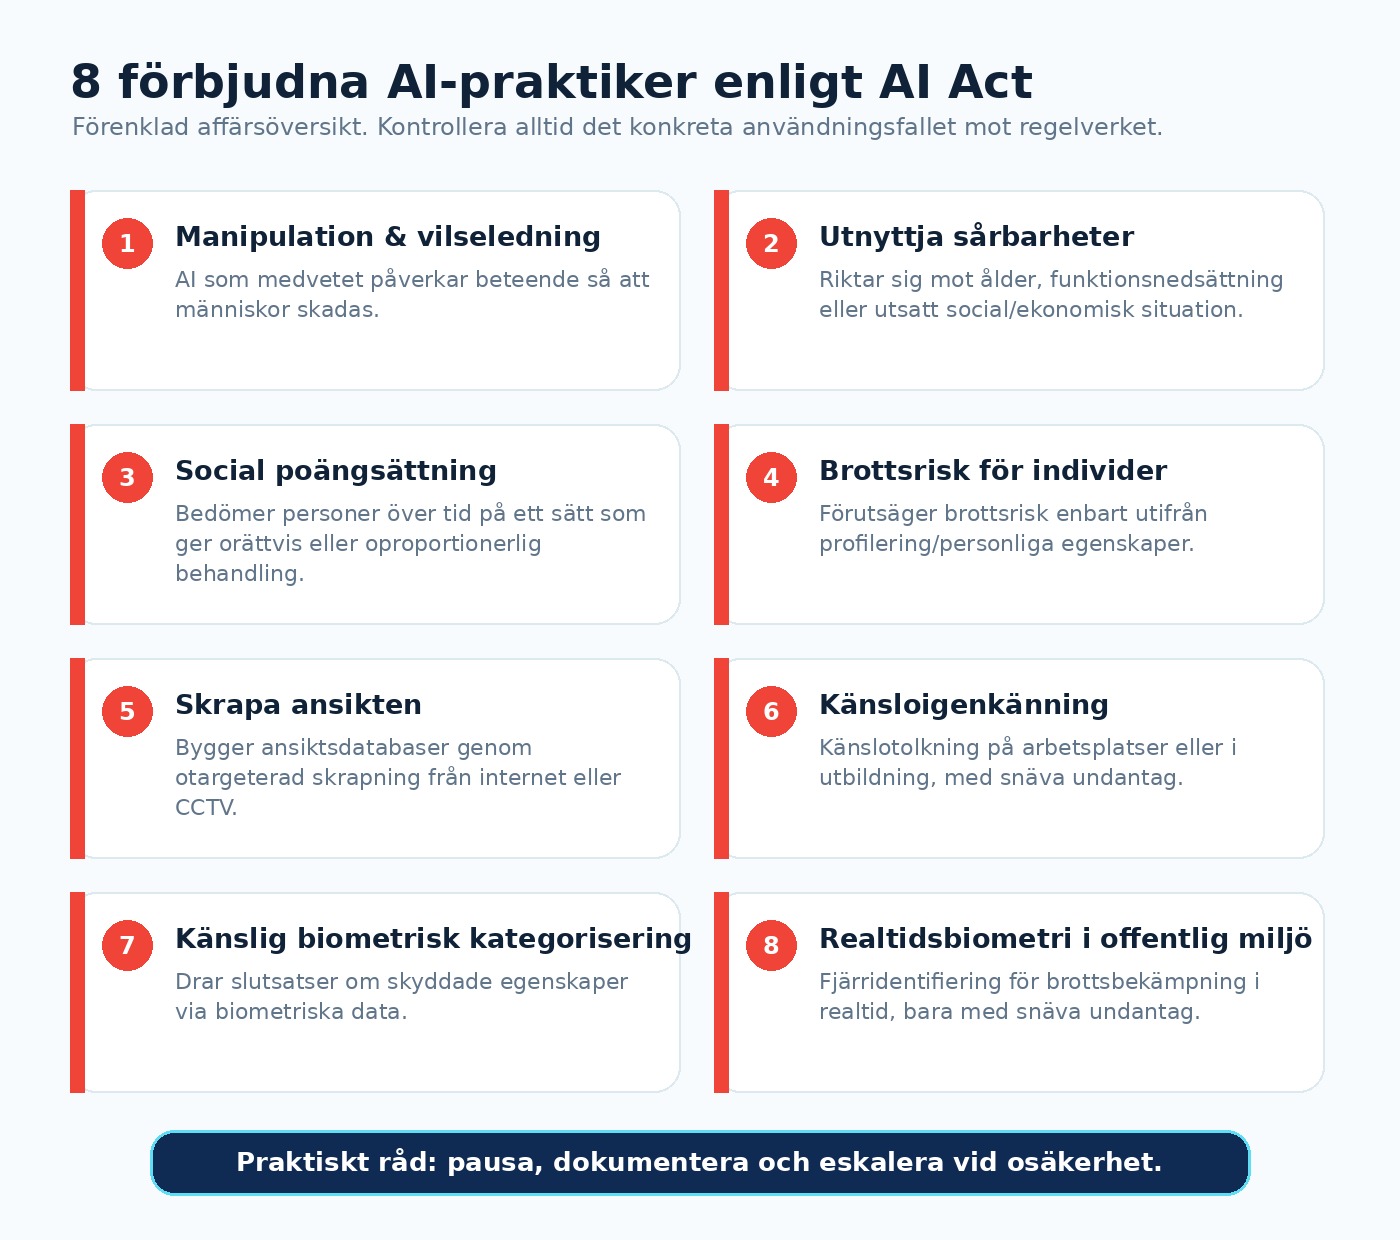
De åtta förbjudna AI-praktikerna – översatt till företagsspråk
1. Skadlig manipulation eller vilseledning
AI får inte användas för att medvetet manipulera eller vilseleda människor på ett sätt som kan orsaka betydande skada. För företag betyder det: var extra försiktig med AI som styr beteende, köpbeslut, beroenden eller stresspunkter.
2. Utnyttjande av sårbarheter
Det är förbjudet att utnyttja sårbarheter kopplade till exempelvis ålder, funktionsnedsättning eller social/ekonomisk situation om det kan leda till skada. Det kan bli relevant i marknadsföring, kredit, försäkring, utbildning och kundservice.
3. Social poängsättning
AI som poängsätter människor över tid och leder till orättvis eller oproportionerlig behandling hör till den röda zonen. Ett företag bör därför vara försiktigt med breda “förtroendeprofiler” eller kund-/anställdascore som används i flera sammanhang.
4. Individuell brottsriskbedömning enbart via profilering
AI får inte användas för att förutsäga att en individ kommer begå brott enbart baserat på profilering eller personliga egenskaper. Även privata säkerhets- och riskmodeller bör granskas om de närmar sig detta.
5. Otillåten ansiktsskrapning
Att skapa eller utöka ansiktsigenkänningsdatabaser genom otargeterad skrapning från internet eller CCTV är förbjudet. Inköp av bilddata och biometriska funktioner behöver därför kontrolleras noga.
6. Känsloigenkänning på arbetsplats eller i utbildning
AI som försöker tolka känslor hos anställda eller elever är särskilt känslig och förbjuds i dessa miljöer, med snäva undantag. HR-verktyg som analyserar video, röst, ansiktsuttryck eller beteende bör därför flaggas direkt.
7. Biometrisk kategorisering av skyddade egenskaper
AI får inte användas för att dra slutsatser om skyddade egenskaper via biometriska data, exempelvis känsliga kategorier. Det gäller inte bara teknikteamet – även marknad, säkerhet och HR behöver förstå gränsen.
8. Realtidsidentifiering med biometrik i offentlig miljö
Realtidsbaserad fjärridentifiering för brottsbekämpning i offentliga miljöer är mycket snävt reglerad. För vanliga företag är lärdomen att biometrisk övervakning kräver extrem försiktighet, tydligt syfte och juridisk prövning.
Svenska exempel: var företag ofta hamnar nära gränsen
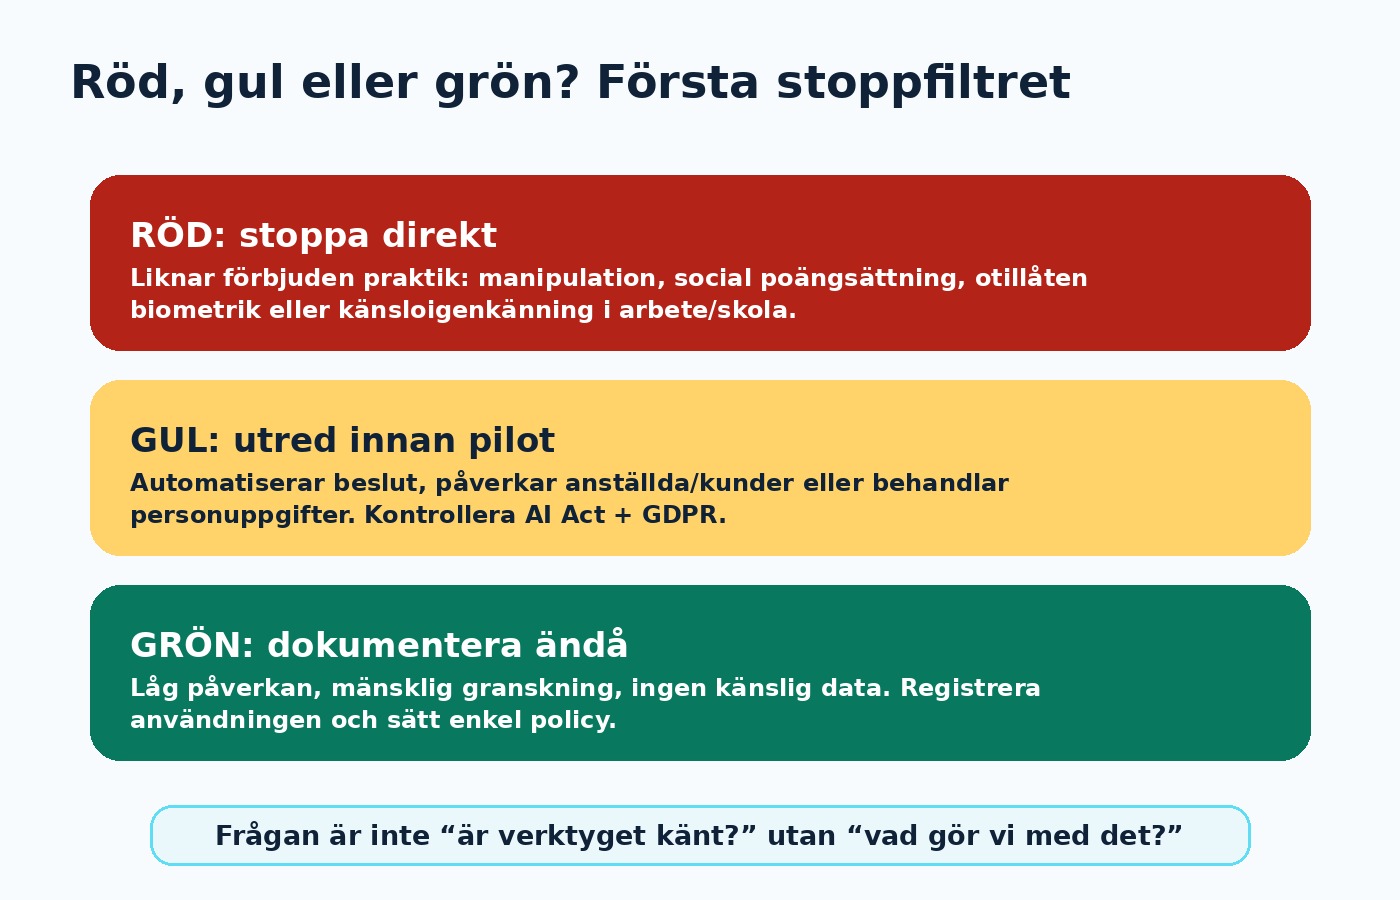
De flesta företag försöker inte bygga förbjuden AI. Risken är snarare att ett “smart verktyg” köps in utan att någon ser vad funktionen faktiskt gör.
Så fångar ni förbjuden AI i AI-registret
AI-registret ska inte bara lista verktyg. Det ska även visa varför ett användningsfall är tillåtet, kräver utredning eller ska stoppas.
Praktisk process: vad gör ni när något kan vara förbjudet?
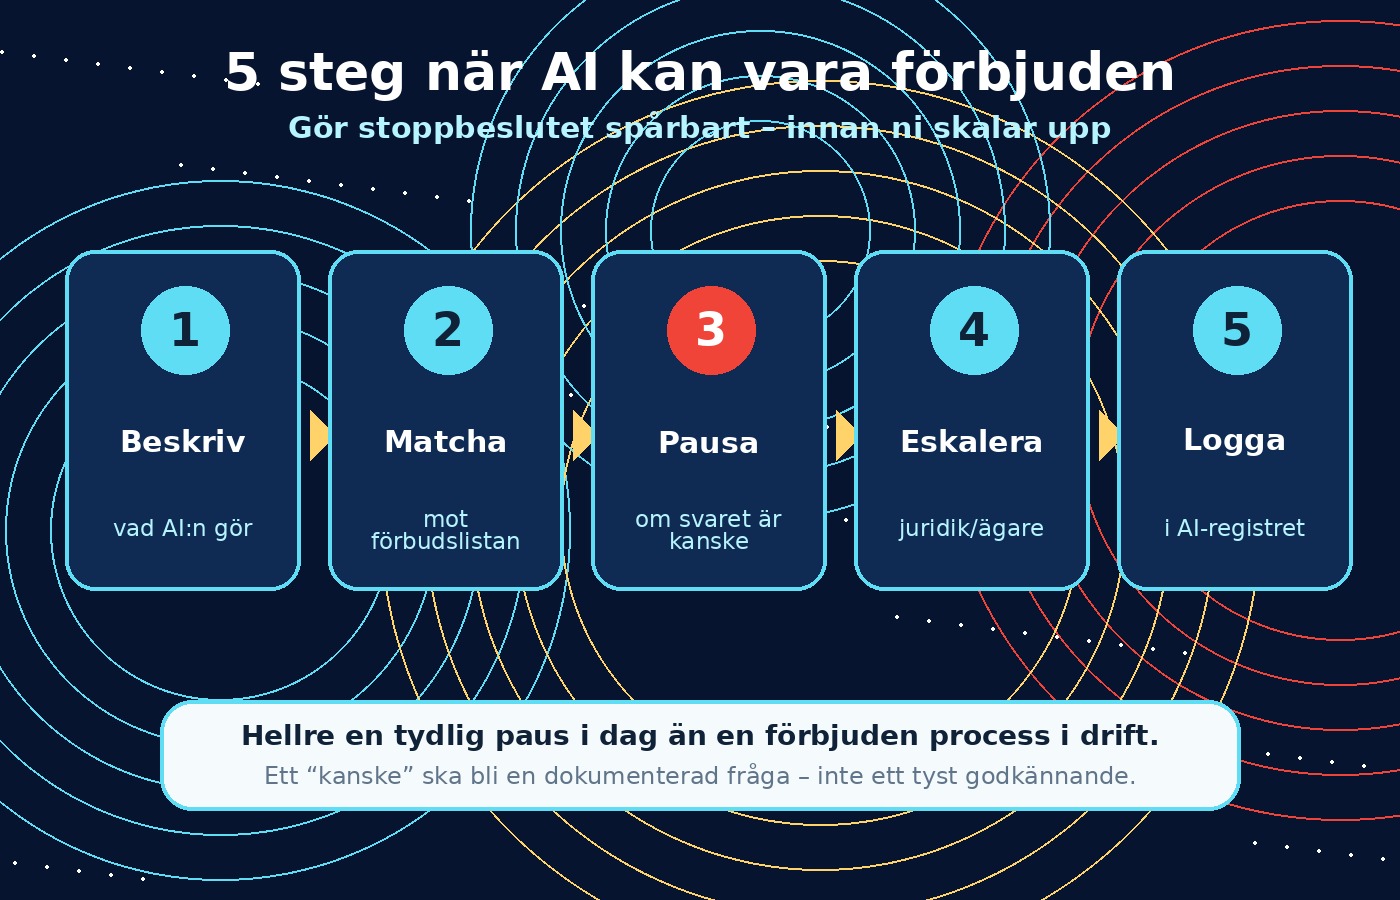
Skriv vad AI:n gör, för vem, med vilka data och vilken konsekvens resultatet får.
Kontrollera särskilt manipulation, sårbarheter, social scoring, biometrik och känsloanalys.
Om svaret är “kanske” ska piloten inte växa innan ansvarig ägare har tagit beslut.
Personuppgifter kan kräva rättslig grund, information, säkerhet, DPIA och leverantörskontroll.
Spara motivering, källor, ägare, datum, åtgärder och nästa uppföljning i AI-registret.
Gör förbudslistan begriplig för inköp, HR, marknad, IT och sälj – inte bara juridik.
Exempeltext till intern AI-policy
Det viktiga är att policyn inte bara säger “följ lagen”. Den måste översätta förbuden till situationer som organisationen känner igen.
Checklista inför nästa AI-inköp
Börja med inventeringen – innan ni behöver säga nej i panik
Förbjuden AI fångas bäst tidigt: i AI-registret, inköpsflödet och pilotmallen. Då blir “stopp” inte en bromskloss, utan ett sätt att skydda företaget, kunderna och de anställda.
Ladda ner AI-registermall